


 Desconto


186 domínios falsos de IA direcionam erros de digitação do ChatGPT e Claude para malware


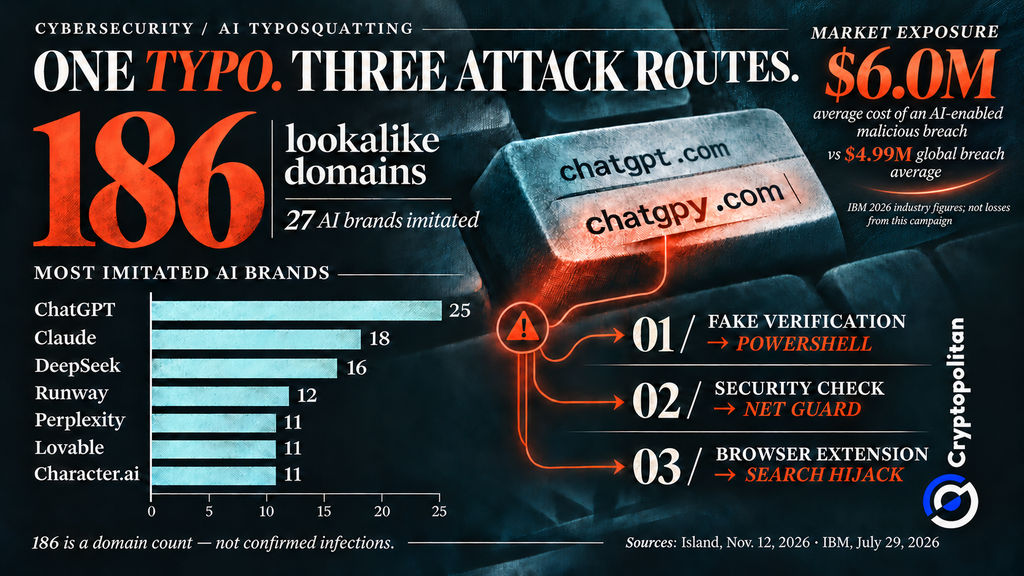
Um erro de ortografia no domínio de uma ferramenta de IA pode significar mais do que simplesmente exibir uma página de erro. Em um relatório divulgado em 12 de novembro, a empresa de segurança para navegadores empresariais Island encontrou 186 domínios que se assemelham aos domínios de 27 marcas de IA conhecidas. Esse número corresponde a endereços web, e não a casos reais de infecção confirmados. Alguns endereços redirecionam os usuários para páginas de anúncios, enquanto outros os enviam para sites maliciosos.
Um erro de digitação que leva a outro destino
A Island denomina esse método de “TypoPrompting”. O ChatGPT é a marca de IA mais imitada, com 25 domínios semelhantes. Claude vem em seguida, com 18, DeepSeek com 16 e Runway com 12. Perplexity, Lovable e Character.ai possuem 11 cada.
nem todos os endereços semelhantes levam ao mesmo destino. Alguns geram receita publicitária. Outros direcionam os visitantes para intermediários de tráfego, que decidem para onde redirecioná-los com base na localização, navegador ou dispositivo.
Três rotas do nome digitado erroneamente até o malware
A Island descobriu que havia três caminhos de ataque hackeados associados aos domínios falsificados. O primeiro caminho começou no cloude[.]ai, um nome de domínio com erro de digitação associado ao Claude. Os visitantes foram redirecionados para uma página fraudulenta de verificação da Cloudflare, pedindo que usuários do Windows executassem um comando PowerShell. Essa página criou uma rede envolvendo 211 domínios, incluindo domínios que se passam por empresas não relacionadas a negócios de IA.
O segundo caminho levava a uma falsa "Verificação de Segurança" promovendo o Net Guard. Embora disponível na Microsoft Store, a Island constatou que o aplicativo poderia sequestrar navegadores e executar scripts fornecidos remotamente.
O terceiro caminho incluía 30 extensões de navegador que sequestravam pesquisas. Dessas, 13 foram eliminadas, restando 17 ainda em uso, que cumulativamente tinham 972.000 usuários. Esse número foi obtido a partir das listagens nas lojas de extensões, não por meio de casos confirmados de infecção.
Por que o ClickFix contorna as defesas automatizadas
A verificação falsa do Cloudflare utiliza o ClickFix. Conforme explica a Microsoft, o truque consiste em fazer com que as pessoas executem comandos maliciosos por conta própria dentro de ferramentas familiares do Windows. Isso pode ajudar os ataques a contornar as defesas automatizadas.
A empresa de segurança para navegadores Push Security citou a taxa de conversão de 96,3% da Microsoft para entrega de malware via ClickFix. O ClickFix também representa mais da metade das detecções mensais de ataques pela Push. Nenhuma dessas estatísticas mede a campanha da Island.
Quem lucra quando uma visita dá errado
Até mesmo uma visita que não resulta em infecção pode gerar dinheiro. A Island vinculou alguns redirecionamentos a pagamentos publicitários e de afiliados por meio de IDs de rastreamento compartilhados.
A empresa de segurança DNS Infoblox descobriu que mais de 90% das visitas em seus testes com dominhos estacionados (parked domains) acessaram golpes, software indesejado ou malware.
Separadamente, a empresa de segurança da cadeia de suprimentos de software Socket identificou 319 extensões de sequestro de pesquisa com aproximadamente 13,4 milhões de usuários. Estes foram investigações separadas, não vítimas adicionais do TypoPrompting.
Quanto pode custar a uma empresa um navegador sequestrado
Para as empresas, um navegador sequestrado pode representar uma ameaça muito maior do que um redirecionamento indesejado. Os atacantes podem obter acesso a contas da empresa ou sistemas internos. No entanto, a Island não estabeleceu perdas financeiras decorrentes desta campanha.
Descobertas mais amplas sobre cibersegurança indicam o que está envolvido. O relatório de 2026 da Verizon indica que a intrusão em sistemas é o principal padrão de violação, com 61%. A pesquisa da IBM de 2026 revela que as violações maliciosas habilitadas por IA custaram uma média de US$ 6 milhões, valor superior à média geral de violações de US$ 4,99 milhões.
Ambas as figuras excluem perdas provenientes dos domínios de IA falsa da Island. À medida que mais empresas aderem à onda das ferramentas de IA, a perspetiva da OCDE para 2026 alerta para a segurança digital como uma preocupação crescente.
O que os leitores podem fazer agora?
Existem também outros riscos que vão além de simples endereços web digitados incorretamente. Noutro caso, a Cryptopolitan tinha anteriormente reportado que mais de 260.000 utilizadores do Chrome tinham instalado pelo menos 30 extensões maliciosas que se faziam passar por assistentes de IA. Em ambos os casos, os ataques demonstram como os atacantes exploram a confiança dos utilizadores nas marcas de IA familiares. As mesmas precauções podem ajudar os utilizadores a evitar estas armadilhas: favoritar sites oficiais de IA, nunca executar comandos de terminal solicitados por uma página web e verificar regularmente as extensões instaladas no navegador. Ativar a autenticação de dois fatores para uma proteção adicional. As empresas devem também restringir a instalação de complementos não autorizados.
Se você está lendo isso, já está à frente. Mantenha-se assim com nosso boletim informativo.
Artigos recomendados







Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.