


9월은 올해 가장 큰 암호화폐 해킹 두 건으로 막을 내렸습니다



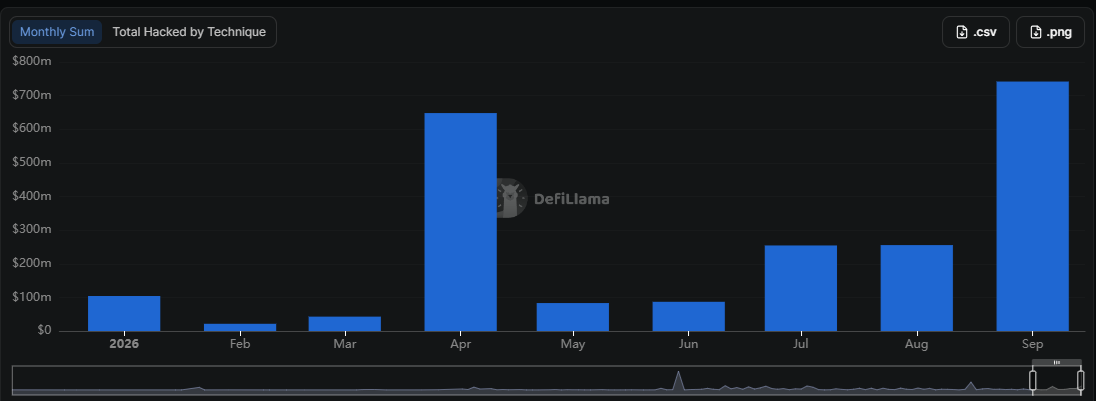
9 월에는 Bitget 취약점 악용 이후 2026 년 기준 월간 기록이 경신되었습니다. 해킹된 자금 규모는 8 월 대비 462% 급증했습니다.
9 월 다양한 해킹 사건으로 총 7억 6천649만 달러가 유출되었으며, 이 중 3억 8천750만 달러는 Bitget 해킹에서 탈취되었습니다. 지난 달은 또한 3 분기 해킹의 정점이었으며, 이전 달은 KelpDAO 해킹으로 전체 손실이 6억 4천800만 달러를 넘었던 4 월의 총액을도 상회했습니다.
9 월 해킹은 대상과 기법에 따라 다양하게 발생했습니다. Liquid Network 취약점 악용 으로 3억 2천만 달러가 탈취되었으며, 이 중 약 2억 8천500만 달러가 반환되었습니다. 현재 Bitget 과 Liquid Network 는 Drift Protocol, KelpDAO, LayerZero 의 이전 악용 사례를 제치고 2026 년 해킹 순위 1 위와 2 위를 차지하고 있습니다.
또 다른 주목할 만한 악용 사례는 다음에 대한 공격이었습니다. Gnosis Safe, 이는 Yoink 봇에 의해 프론트런되었으며 funds 는 반환되었습니다. 기타 해킹은 $3M 에서 $7M 사이였으며, DeFi Llama 데이터에 따르면 지갑, 브릿지 또는 기타 Web3 앱을 대상으로 했습니다. 및 Blockaid와 같은 보안 기업들이 이 악용을 처음 감지했습니다. PeckShield의 보고서에는 SquidRouterModule 악용의 세부 사항과 자금의 실제 흐름이 제공되었으며, 여기에는 TornadoCash 사용뿐만 아니라 모든 토큰을 DAI로 교환하는 것도 포함되었습니다..
전체적으로 9 월 해킹은 $50 만 달러 이상의 13 건의 악용 사례를 포함했으나, 주요 수익은 가장 큰 규모의 악용 사례로 쏠렸습니다.
해킹 이후 자금은 수 시간 내에 이동된 후 며칠 이내에 DEX 스왑, Tornado Cash 믹서 및 KYC 없는 거래소를 통해 혼합됩니다. 9 월에는 Monero(XMR)와 차폐형 ZCash(ZEC)로의 스왑 활동도 나타나 프라이버시를 심화시키려는 시도가 있었음을 보여줍니다.
암호화폐 해킹은 다양한 접근 방식을 사용합니다.
가장 규모가 큰 암호화폐 악용 사례는 유출된 지갑 키로 인해 발생하여 해커들이 Bitget 핫 지갑에 접근할 수 있었습니다. 그러나 지난 한 달 동안 해킹 방식은 매우 다양했으며, 상당 부분이 Web3 인프라를 악용했습니다.
브리지, 계약 및 마인팅 로직의 결함이 여전히 악용되었으며, 이는 AI 의 도움을 받았을 가능성이 있습니다. 탈중앙화된 가격 조작 및 거래 악용 또한 소규모 손실의 원인이 되었습니다.
전반적으로 해킹은 지난 2 년간 높은 수준을 유지했습니다. 일반적으로 더 활발한 해킹은 상승장 (불마켓) 과 동반되지만, 최근 2 년간의 해킹 사례는 암호화폐 시장 심리와 무관하게 공격이 발생했음을 보여줍니다.
해킹의 주요 목표는 유동성이 높은 지점을 확보하는 것이었습니다. Web3 사용이 진화함에 따라 소셜 엔지니어링이나 로직 악용을 통해 자산을 탈취할 수 있는 프로토콜 표적이 충분히 존재했습니다.
9 월에 암호화폐 해킹 건수가 전반적으로 증가했습니다.
Certik 데이터에 따르면 암호화폐 해킹은 전체 절도액뿐만 아니라 사건 수도 증가했습니다. Certik 분석가는 지난 한 달 동안 총 99 건의 보안 사고를 집계했습니다.
Q3 총 손실액은 12 억 달러로, 전 분기 (8억 1천 9백만 달러) 대비 53% 증가했습니다. 분기 전체로 보면 해킹 사건 수는 12.8% 급증하여 총 247 건의 악용 사례가 발생했습니다.
암호화폐 네이티브들에게 스캠은 사실상 위협이 되지 않아 전체 악용 사례의 1% 미만을 차지했습니다. 피싱은 여전히 강력한 공격 벡터로, 3 분기에 전체 사고의 11% 이상을 차지했습니다. 사고 내역을 살펴보면 프로토콜, 거래소 및 기타 생태계 참여자들이 더 엄격한 보안과 감사 절차를 마련해야 함이 드러납니다.
가장 많이 공격받은 체인은 여전히 이더리움과 BNB 스마트 체인이었으며, Liquid와 같은 니치 L2 네트워크에 대한 공격도 간헐적으로 발생했습니다.
Certik 는 또한 2026 년이 이전 연도와 비교해 큰 변화를 보였다고 지적했습니다. 유럽의 개인 대상 공격이 증가하여 2026 년 상반기에는 39 건의 사고가 발생한 반면, 2025 년에는 14 건에 그쳤습니다. 다른 지역에서는 암호화폐 소유자를 대상으로 한 공격이 극히 드물지만, 유럽은 보고 의무로 인해 암호화폐 소유자가 노출되는 '스위스키 (wrench) 공격' 통계에서 가장 높은 수치를 기록하고 있습니다.
가장 똑똑한 암호화폐 전문가들이 이미 우리 뉴스레터를 구독하고 있습니다. 참여하고 싶으신가요? 함께하세요.








코멘트 (0)
$ 버튼을 클릭하고, 종목 코드를 입력한 후 주식, ETF 또는 기타 티커를 연결합니다.