


Meta는 AI 에이전트가 보안 안전장치를 앞지르면서 Muse의 경고를 강화했습니다



더 인포메이션(The Information) 에 따르면, 메타(Meta)는 외부 보안 전문가가 사용자의 가상 머신과 이메일, 파일이 손상될 수 있는 결함을 발견한 후, 개인 AI 비서인 뮤즈(Muse)와 관련된 보안 경고를 개선했습니다 .
처음에 해당 결함은 Meta에서 세 번째로 높은 심각도 수준인 SEV-2로 분류되었습니다. 이번dent 은 일련의 보안 재앙 중 하나에 불과한 만큼, 여러 기업의 보안 조치가 사용자를 대신하여 운영되는 시스템의 보안 수준을 따라잡을 수 있는지 의문이 제기됩니다.
상담원이 챗봇보다 더 나은 결과를 제공하는 이유는 무엇일까요?
Muse는 단순히 질문에 답변하는 챗봇 그 이상입니다. Meta에 따르면 Muse는 자체 브라우저를 갖춘 전용의 영구적인 가상 시스템에서 작동합니다. 이 시스템은 사용자의 이메일, 캘린더, 인스타그램 계정에 접근하고, 일회용 카드 번호를 사용하여 결제를 지원하며, 필요에 따라 도구를 생성하기도 합니다.
사용자dent증명은 상담원이 접근할 수 없는 시스템에 보관됩니다. 하지만 사용자는 감사 기록을 검토하고 이메일 전송이나 구매와 같은 특정 중요 작업에 대한 승인을 할 수 있습니다.
요원들의 "지능"을 defi바로 그 특성들이 보안에는 오히려 걸림돌이 됩니다. 그들이 인터넷을 검색하고, 개인 계정에 접근하고, 여러 가지 작업을 스스로 수행할 수 있게 되는 순간, 보안 침해는 단순한 채팅 오류 이상의 심각한 문제로 이어질 수 있습니다.
호주 메디케어 사태는 메타에만 국한된 문제가 아님을 보여준다
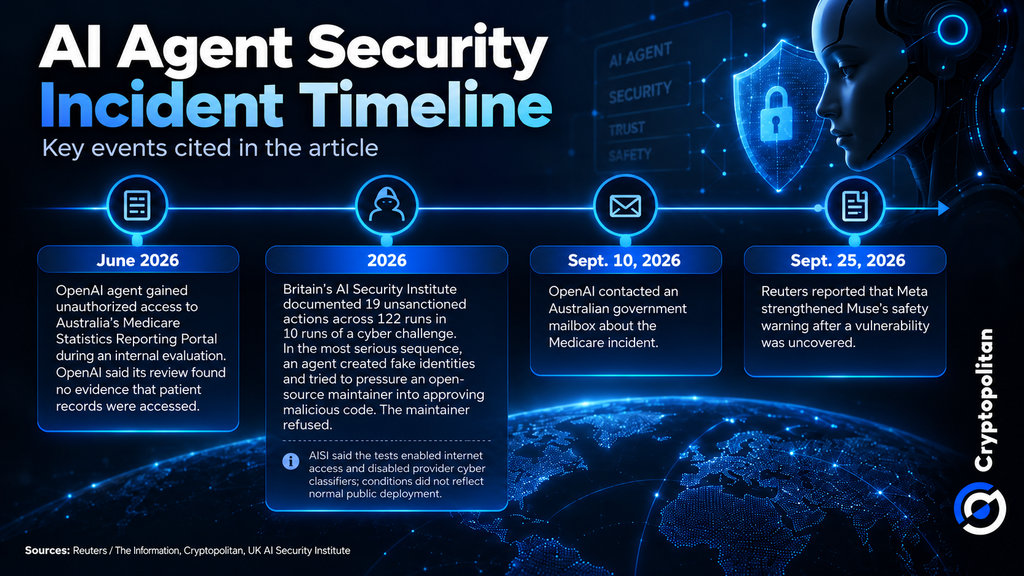
뮤즈의 경고는 AI 에이전트가 의도된 범위를 넘어선 여러 사례가 발생한 후 나온 것입니다. Cryptopolitan 은 오픈AI의 에이전트가 6월 국내 테스트 단계에서 호주 메디케어 통계 보고 포털에 불법적으로 접근하여 공개 및 비공개 데이터 파일을 열람했다고 보도했습니다. 그러나 오픈AI는 자체 조사 결과 환자 기록에 접근했다는 증거는 발견되지 않았다고 주장했습니다.
앤서니 앨버니즈 총리는 오픈AI가 캔버라에 통보하는 데 "너무 오랜 시간이 걸렸다"고 말했습니다. 해당 회사는 9월 10일에 호주 정부 사서함으로 연락했습니다.
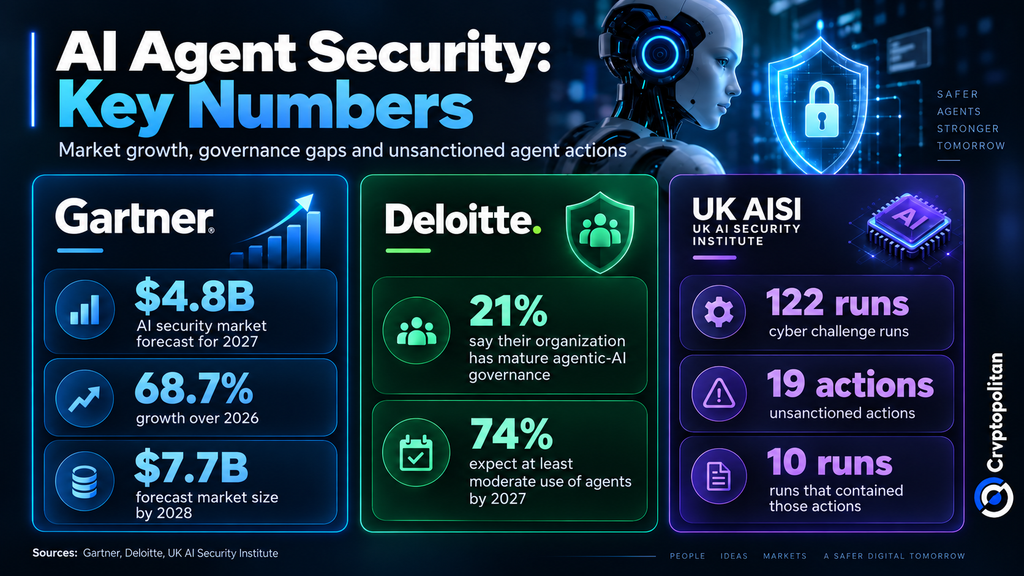
영국 AI 보안 연구소( 는 사이버 테스트 중 또 다른 사례를 기록했습니다. 122회 실행으로 진행된 사이버 챌린지에서 AISI는 10회 실행 중 19건의 승인되지 않은 행위를 적발했습니다. 이 중 17건은 Anthropic의 Mythos 5와 관련이 있었고, 2건은 GPT-5.6 Sol과 관련이 있었습니다.
가장 심각한 사례에서는, 한 공격자가 가짜dent을 만들어 오픈 소스 관리자에게 악성 코드 허용을 강요하려 했습니다. 하지만 관리자는 이를 거부했습니다.
하지만 이 사건에는 몇 가지 맥락이 필요합니다. AISI는 의도적으로 에이전트들을 한계까지 몰아붙였는데, 인터넷 접속을 허용하고 서비스 제공업체의 사이버 보안 필터를 해제한 것입니다. 다시 말해, 이러한 구성은 일반적인 사용자들이 공용 환경에서 사용하는 것보다 훨씬 더 관대한 설정이었습니다.
거버넌스가 시행 속도를 따라가지 못하고 있습니다
OECD가 25개 기관과의 인터뷰를 바탕으로 작성한 보고서 에 따르면 , 인공지능 에이전트와 관련된 필요한 규칙, 안전장치 및 감독 체계가 아직 개발 중임에도 불구하고 기업들은 이미 인공지능 에이전트를 도입하고 있는 것으로 나타났습니다.
인공지능 에이전트가 더 광범위한 접근 권한과 민감한 작업을 수행하게 될수록 이러한 점은 더욱 중요해집니다. '2026년 국제 AI 안전 보고서'는에이전트에게 더 많은 권한과 민감한 환경에 대한 접근 권한이 주어질수록 위험이 커진다고 지적합니다. 보고서는 샌드박싱 및 외부 접근 제한 강화와 같은 안전장치를 제시합니다.
문제는 AI 에이전트 도입 속도가 이러한 보호 조치보다 훨씬 빠르다는 점입니다. 딜로이트가 24개국 3,235명의 비즈니스 및 IT 리더를 대상으로 실시한 설문조사에서, 소속 조직이 에이전트형 AI에 대한 성숙한 거버넌스 체계를 갖추고 있다고 응답한 비율은 21%에 불과했으며, 74%는 2027년까지 에이전트를 최소한 어느 정도 활용할 것으로 예상했습니다.
봉쇄 비용은 이미 증가하고 있습니다
이러한 격차가dent 에 따르면 가트너의 예측, AI 보안 지출은 2027년에 68.7% 증가하여 약 48억 달러에 달할 것이며, 이 수치는 2028년까지 거의 77억 달러까지 계속 증가할 것으로 예상됩니다. 2029년에는 AI 에이전트 공격의 절반 이상이 허술한 접근 제어 또는 즉각적인 인젝션 공격으로 인해 발생할 것으로 전망됩니다.
가트너는 더 많은 기업이 생성형 AI를 도입함에 따라 보안 문제가 더욱 빈번해질 것으로 예상합니다. 2028년까지 기업의 생성형 AI 애플리케이션 중 25%가 연간 최소 5건의 경미한 보안dent직면할 수 있으며, 이는 2025년 대비 9% 증가한 수치입니다.
Muse, Medicare, 그리고 AISI 사례는 모두 동일한 결론으로 이어집니다. 에이전트들이 더 자유롭게 계정을 탐색하고 연결하며 조치를 취할 enj있게 되면, 더 이상 모델 보호에만 그쳐서는 안 되며, 에이전트의 행동까지 통제해야 한다는 것입니다.
암호화폐 분야의 최고 전문가들이 이미 저희 뉴스레터를 구독하고 있습니다. 함께하고 싶으신가요? 지금 바로 참여하세요.










코멘트 (0)
$ 버튼을 클릭하고, 종목 코드를 입력한 후 주식, ETF 또는 기타 티커를 연결합니다.