


Galaxy에 따르면 Coldcard의 2차 유출입 자금 중 약 40%는 화이트햇 구조활동이었다



갤럭시 디지털의 연구 책임자인 알렉스 쏜은 콜드카드 지갑 취약점을 이용한 두 번째 공격 물결 중 약 40%가 화이트햇 해커의 활동이었다고 밝혔습니다.
Thorn trac새로운 복구 신탁으로 지정된 주소로 52.37 BTC를 전송했습니다.
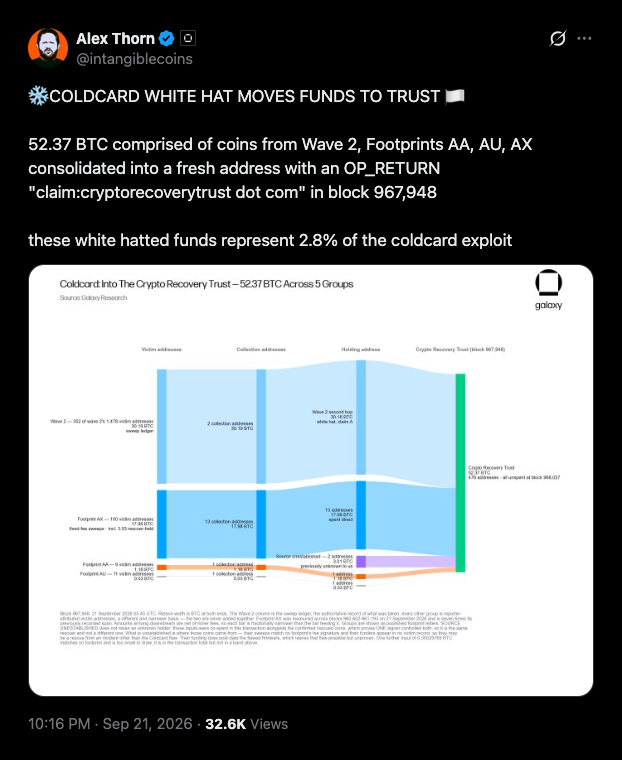
52.37 BTC가 967,948 블록의 새로운 주소로 이동했습니다
Thorn에 따르면 52.37 BTC는 웨이브 2와 Galaxy가 Footprint AA, AU, AX라고 명명한 세 개의 공격자 클러스터에서 나온 코인입니다. 자금은 967,948번째 블록에서 확인된 새로운 주소로 이동했습니다.
해당 거래에는 Bitcoin 거래에 포함된 짧은 메시지인 OP_RETURN 메모가 함께 전송되었습니다. 메모에는 "claim:cryptorecoverytrust dot com"이라고 적혀 있었습니다
Thorn은 해당 금액이 trac된 악용 자금의 2.8%에 해당한다고 추정했습니다. 동일한 거래에서 이전에 trac기록이 없는 3.0134 BTC도 같은 복구 주소로 전송되었습니다.
쏜은 그것이 아마도 화이트햇 해커들이 콜드카드로부터 되찾은 자금일 가능성이 높다고 말했습니다. 그는 해당 연결 고리를 확인되지 않은 것으로 표시했습니다.
갤럭시 리서치는 블록체인 모니터링의 일환으로 9월 21일에 약 331만 달러 상당의 40.71 BTC 규모의 관련 거래도 감지했습니다.
해당 거래에는 주소 11개, 입력 20개, 출력 480개가 있었고, 동일한 복구 신뢰 메시지도 포함되어 있었습니다.
2021년 3월 펌웨어 결함으로 인한 손실은 최대 1억 3천만 달러에 달했습니다
화이트햇 해커는 공격자의 기법을 이용하여 범죄자들이 코인을 탈취하기 전에 노출된 코인을 확보하는 보안 연구원입니다. 피해자 지갑에서 유출된 코인 중 일부는 소유자가 나타날 때까지 코인을 보관하는 구조 활동이었습니다.
피해자는 cryptorecoverytrust.com에서 지갑 주소를 검색하여 자금이 안전하게 인출되었는지 확인할 수 있습니다. 도난당한 bitcoin 대부분은 공격자의 지갑에 그대로 보관되어 있습니다.
콜드카드 공격은 7월 30일에 시작되어 이후 며칠에 걸쳐 여러 차례 에 걸쳐 발생했습니다 . 피해액은 1억 달러에서 최대 약 1억 3천만 달러에 이르는 것으로 추산됩니다.
Cryptopolitan의 이전 보고서에 따르면 5,200개 이상의 주소에서 약 1,816 BTC가 유출되었으며, 당시 가치는 1억 1,400만 달러에서 1억 1,600만 달러 사이였습니다.
콜드카드 펌웨어에서 생성된 일부 시드에는 기기의 하드웨어 난수 생성기 대신 소프트웨어 난수 생성기가 사용되었으며, 공격자들은 이러한 시드를 오프라인에서 재구성하여 지갑의 자금을 빼돌렸습니다.
Cryptopolitan 앞서 trac했습니다. 콜드카드를 개발한 코인카이트는 이후 펌웨어를 패치했지만, 기존 시드 구문을 이용해 이미 노출된 코인은 여전히 위험에 처해 있습니다.
암호화폐 분야의 최고 전문가들이 이미 저희 뉴스레터를 구독하고 있습니다. 함께하고 싶으신가요? 지금 바로 참여하세요.










코멘트 (0)
$ 버튼을 클릭하고, 종목 코드를 입력한 후 주식, ETF 또는 기타 티커를 연결합니다.