


Fetch.ai와 NuNet, 개인 키 유출로 200만 달러 손실



공격자가 Fetch.ai와 NuNet에 연결된 인프라에서 약 200만 달러를 탈취했습니다.
보안 업체들은 두 공격 모두 동일한 공격자 지갑과 연관되어 있다고 밝혔습니다. Fetch.ai에 대한 예비 분석 결과, 공격자는 손상된 서명dent증명을 사용하여 인프라에 접근한 것으로 드러났습니다.
2조 8500억 달러로 추산되는 암호화폐 시장에서 200만 달러의 도난 사건은 미미해 보일 수 있지만, 이번 사건에서 주목할 만한 점은 해커가 특권 자격dent을 탈취하여 핵심 인프라에 접근할 수 있게 되었고, 기본 토큰trac자체가 손상되지 않았더라도 키 관리의 취약점이 연결된 시스템 전반에 어떻게 영향을 미칠 수 있는지를 보여준다는 것입니다.
동일한 지갑에서 FET가 인출되고 NTX가 발행되었습니다
PeckShield 에 따르면 , 해당 해커는 총 870만 FET(미화 153만 달러 상당)를 빼돌렸고, 약 46만 2730달러 상당의 4억 850만 NTX를 무단으로 발행했습니다.
Blockaid는 별도로 약 156만 달러 상당의 FET가 변환기에서 유출된 것과 약 45만 2천 달러 상당의 신규 NTX가 유출된 것을 확인했습니다. 이로써 공격이 진행되는 동안 해당 지갑 클러스터의 총 가치는 약 201만 달러에 달했습니다. 후속 게시물에서는 NTX 발행이 동일한 수신 지갑과 연관되어 있음을 밝혔습니다.
🚨Blockaid는 의 Ethereum. @Fetch_ai 에서 진행 중인 공격을 감지했습니다 공격자의 지갑은 @nunet_global 배포자 계정 으로부터 대량의 NTX를 발행받았습니다 . 현재까지 클러스터 전체에서 약 201만 달러(변환기에서 약 156만 달러 상당의 FET가 유출되고 약 45만 2천 달러 상당의 NTX가 발행됨)가 손실되었습니다. 공격은 아직 진행 중입니다…
— 블록에이드 (@blockaid_) 2026년 9월 19일
NuNet 또한 더 광범위한 AI-암호화폐 생태계의 일부입니다. CoinMarketCap은 NuNet을 SingularityNET에서 분사한 두 번째 회사.
약점은 특권 권한 부여였습니다
제시된 증거에 따르면, 단일 키가 두 프로젝트 모두에 관여했다고 결론지을 수는 없습니다. Fetch.ai의 예비 분석서명 키가 유출되었을 가능성이 높습니다. 한편, 블록체인 상에서 수행된 분석 결과는 NuNet의 발행 키 또한 유출되었을 가능성을 시사합니다.
SlowMist는 분석 결과 TokenConversionManagerV3가 FET 드레이닝 시 conversionIn() 함수의 승인을 위해 외부 소유 계정 하나에서 발급된 ECDSA 서명에만 의존한다는 사실을 보고했습니다.
해당 함수는 거래에 대한 checkLimits(amount) 제어 메커니즘을 구현하지 않았고, 온체인에 소각 또는 잠금 증명이 있는지 여부도 확인하지 않았습니다. 변환기의 FET 잔액을 소각하는 데 필요한 것은 유효한 서명뿐이었기 때문에, 승인자 키가 유출되는 즉시 FET 소각이 발생했습니다.
비활성화했다고 밝혔습니다trac. 이후 업데이트에 따르면 Fetch.ai의 계약은 더 이상 위험에 처해 있지 않으며trac예방 조치로 AGIX-to-FET 변환이 일시 중단되었습니다.
이번 공격에 대한 온체인 분석 결과가 ASI:One에서 공개되었습니다. 이 분석은 trac손상된 서명 키부터 공격자의 cash. 하지만 이는 최종 분석이 아닙니다. 인출 지갑까지 공격 경로를 보고서는 다음 링크에서 확인하실 수 있습니다: https://t.co/W95r50VMaY @SingularityNET 과 협력하여 해당 공격을 비활성화했습니다…
— Fetch.ai (@Fetch_ai) 2026년 9월 20일
NTX는 폭락했는데 FET는 그렇지 않은 이유는 무엇일까요?
이 두 토큰은 공격이 공급에 미친 영향이 달랐기 때문에 각기 다른 방식으로 반응했습니다. FET 해킹은 이전에 발행된 토큰을 제거한 반면, NTX 해킹은 수억 개의 승인되지 않은 토큰을 생성하여 공급 건전성을 손상시키고 매도 압력을 가중시켰습니다.
CoinMarketCap에 따르면 NTX는 현재 약 0.000066달러에 거래되고 있으며, 9월 20일 사상 최저치인 0.00004075달러를 기록한 이후 지난 24시간 동안 거의 95% 하락했습니다. 한편, FET의 상황은 이러한 폭락의 영향을 받지 않았습니다.
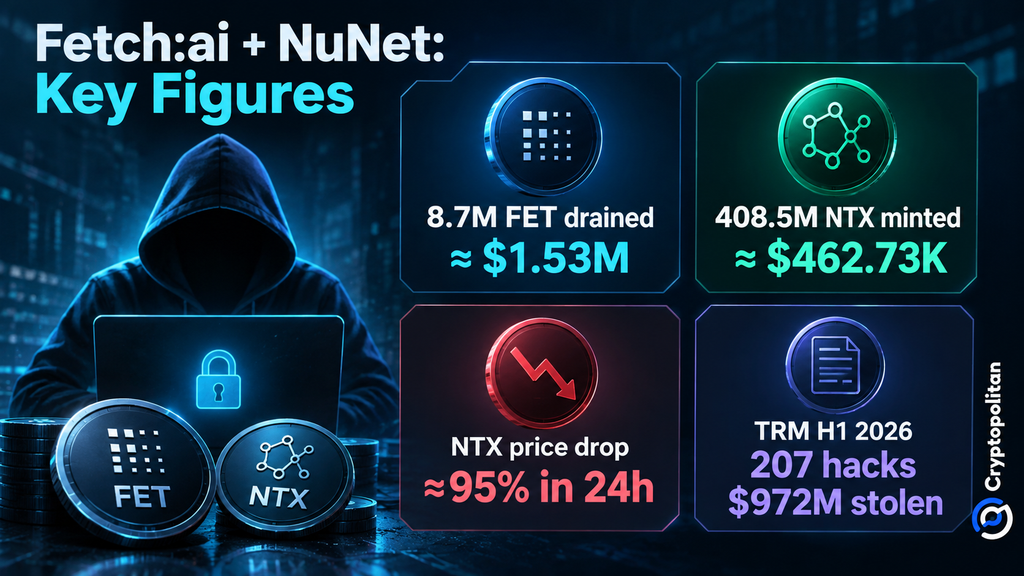
직접적인 손실액은 크지 않지만, 공격 방식은 업계 전반에 걸친 광범위한 패턴과 일치합니다. TRM Labs는 2026년 상반기에 207건의 해킹 사건과 9억 7,200만 달러의 손실을 기록했습니다. 인프라 및 운영 침해는 전체dent, 도난당한 자금의 약 76%를 차지했습니다.
CoinGecko의 2026년 보안 보고서도 비슷한 내용을 보여줍니다. 2025년 1월부터 2026년 7월까지 인프라 및 공급망 침해로 인해 18억 달러 이상의 손실이 발생했으며, 개인 키 유출은 여전히 주요 취약점으로 남아 있습니다.
Cryptopolitan 에도 비슷한 사례를 보도했는데 , 당시 휴머니티 프로토콜은 개인 키 노출로 인해 최대 3,100만 달러의 손실이 발생했으며, 해당 토큰인 H는 최대 90%까지 하락했다고 밝혔습니다.
Fetch.ai는 조사가 아직 진행 중이라고 밝혔습니다. 다음으로 중요한 질문은 자격 증명이 어떻게dent되었는지, Fetch.ai가 영향을 받은 모든 권한을 교체했는지, 그리고 NuNet이 공격자와 연결된 무단 NTX를 어떻게 처리하는지입니다.
암호화폐 뉴스를 단순히 읽는 데 그치지 마세요. 이해하세요. 저희 뉴스레터를 구독하세요. 무료입니다.
추천 기사










코멘트 (0)
$ 버튼을 클릭하고, 종목 코드를 입력한 후 주식, ETF 또는 기타 티커를 연결합니다.