


Trezor는 해커들이 이메일 서비스 제공업체를 해킹하여 피싱 경고를 발송한 후 사용자들에게 주의를 당부했습니다



트레저는 2026년 9월 9일 수요일, 해커들이 자사의 제3자 이메일 제공업체를 악용하여 가짜 보안 공지 메일을 배포하고 있다고 사용자들에게 알렸습니다. 하지만 트레저 지갑 자체는 이번 공격의 영향을 받지 않았습니다. 범죄자들은 소프트웨어보다 훨씬 더 보호하기 어려운 대상을 노렸습니다. 바로 신뢰할 수 있는 제공업체에서 보낸 이메일에 대한 사용자의 신뢰였습니다.
경고 메시지의 제목은 "심각한 보안 경고: STM32 엔트로피 취약점"이었습니다. 메시지에는 트레저(Trezor) 엔지니어들이 자사 제품에 사용되는 STM32 칩에서 설계 결함을 발견했다고 명시되어 있었습니다. 디크립트(Decrypt)에 따르면 트레저는 해당 메시지가 가짜임을 인지하고 링크를 클릭하지 말라고 경고했습니다.
실제 주소에서 발송된 가짜 결함
이 캠페인이 효과적이었던 이유는 조작된 취약점 때문이 아니라 이메일이 수신된 방식 때문이었습니다. 한 수신자는 해당 이메일이 [email protected], Sendinblue 캠페인 경로를 거쳤으며, DKIM, SPF, DMARC 검사를 통과했다고 밝혔습니다.
해당 경고는 기기 4대 중 1대가 손상될 수 있으며 복구 문구에 충분한 무작위성이나 엔트로피가 없을 수 있다고 명시했습니다. 이러한 표현은 최근 발생한 콜드카드 공격에서 설명된 문제점과 매우 유사했습니다.
트레저는 경고 메일 발송에 사용된 도메인을 차단하고 사기범들이 어떻게 자사의 합법적인 발송 시스템을 이용했는지 조사에 착수했다고 밝혔습니다. 이 회사의 공식 경고는 사용자들이 해당 이메일에 대한 의혹을 제기하기 시작한 지 불과 몇 시간 후인 9월 9일 오후 4시 30분(미국 동부시간) 직후에 발표되었습니다.
이번 침해는 트레저를 넘어 더 넓은 범위로 확산될 수 있습니다
Casa의 공동 창립자이자 CEO인 닉 뉴먼 에 따르면 , BitBox 사용자들 사이에서도 비슷한 현상이 나타나고 있으며, 흔히 사용되는 마케팅 이메일 제공업체가 해킹당했을 가능성이 있다고 합니다.
그게 더 큰 문제입니다. 지갑 제조업체는 기기의 보안을 강화할 수 있지만, 이메일 서비스 제공업체부터 배송 회사, 결제 처리 업체에 이르기까지 완전히 통제할 수 없는 경로를 통해 브랜드가 도용될 수 있습니다.
데이터 유출은 기기 취약점 공격이 아닙니다
의 이전 보도 Cryptopolitan 에 따르면 , 레저(Ledger) 사용자를 대상으로 한 피싱 공격이 우편물을 통해서도 이루어지고 있는 것으로 나타났습니다. 하지만 데이터 유출은 신원dent연락처 정보 유출을 목적으로 하는 반면, 기기 해킹은 금융 자산까지 위험에 빠뜨릴 수 있다는 점에서 기기 해킹과는 차이가 있다는 점에 유의해야 합니다
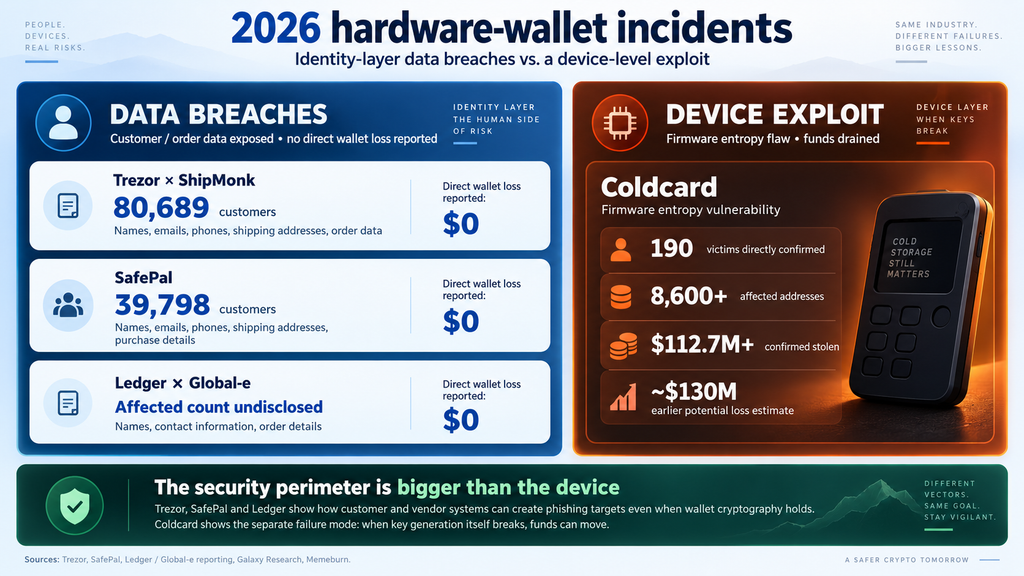
2026년에 발생한 하드웨어 지갑 공격은 이러한 차이점을 명확히 보여줍니다. SafePal은 중 하나에서 인증 오류가 발생하여 trac약 39,798명의 고객 데이터가 노출되었지만, 해당 고객들의 시드 구문, 개인 키 및 지갑 자격dent은 유출되지 않았다고 인정했습니다.
트레저(Trezor)의 쉽몽크(ShipMonk) 데이터 유출 사건은 결국 피해 고객 수가 80,689명으로 늘어났습니다. 2019년부터 2021년까지의 미국 주문 기록까지 저장되어 노출된 사실이 밝혀졌기 때문입니다. 마찬가지로, 지난 1월 레저 글로벌-e(Global-e)dent (Ledger)의 에서도 고객의 주문 내역과 연락처 정보가 유출되었지만, 정확한 피해 고객 수는 공개되지 않았습니다.
Memeburn은 8월 비교 분석에서 Ledger, Trezor, SafePal을 "데이터 유출"로 정확하게 분류했으며,dent. 그러나 Memeburn이 Trezor와 관련하여 언급한 13,689라는 수치는 9월 4일 Trezor 업데이트 이전의 수치입니다. Coldcard는 "기기 취약점 공격"으로 식별
콜드카드는 다른 사이트들과는 확연히 다릅니다. 갤럭시 리서치 8월 14일, 펌웨어 결함으로 인해 190명의 피해자가 발생했으며, 86,000개 이상의 주소가 영향을 받았고, 최소 1억 1,270만 달러 상당의 1,778.84 BTC가 도난당한 것으로 확인되었습니다. 다른 추정치에 따르면 피해액은 최대 1억 3천만 달러에 달할 수 있습니다.
유출된 맥락 정보가 조직적인 피싱 공격에 이용된다
유출된 배송 목록의 위험성은 그 이후에 벌어지는 일들에 있습니다. 체인애널리시스는 암호화폐 사기로 인해 2025년까지 170억 달러가 손실될 것으로 추정했으며, 사칭 사기는 전년 대비 1,400% 이상 증가했다고 밝혔습니다. 또한, AI 업체와 온체인 링크가 있는 사기는 그렇지 않은 사기보다 건당 4.5배 더 많은 수익을 창출하는 것으로 나타났습니다.
따라서 하드웨어 지갑 구매 기록은 표적 파일이 될 수 있습니다. 이름과 이메일 주소, 전화번호, 집 주소, 그리고 해당 개인이 암호화 보안 장치를 소유하고 있다는 확인 정보가 결합되면 범죄자들은 설득력 있는 이메일, 전화, 편지 또는 심지어 직접 접근까지 시도할 수 있는 맥락을 얻게 됩니다.
트레저의 최근dent 에서 얻을 수 있는 교훈은 하드웨어 지갑이 실패했다는 것이 아닙니다. 보안 경계가 이제 주변 시스템까지 포함하게 되었고, 공격자들은 점점 더 신뢰할 만해 보이는 메시지 하나만으로 침투할 수 있게 되었다는 것입니다.
이 글을 읽고 계시다면 이미 앞서 나가고 계신 겁니다. 뉴스레터를 구독하시면 더욱 유익한 정보를 받아보실 수 있습니다.
추천 기사










코멘트 (0)
$ 버튼을 클릭하고, 종목 코드를 입력한 후 주식, ETF 또는 기타 티커를 연결합니다.