


テンセントクラウドのAIエージェント群、Jinaのキャッシュリーダー経由でAmapの回答5件を取得


9月28日から10月5日の間、Tencent Cloud上のAIエージェント群によって、2,599件のAmapジョブがurlquery.netスキャナー経由で送信された。
研究グループSwarmchasersは10月14日、5回のランでJinaのキャッシュを通じて彼らが求めた回答が得られたと発表した。
1,676の2,599 urlqueryジョブがAlibabaから成功コードを取得した
タスクの大部分は、成都動物園などの場所へナビゲートする際に、Amapユーザーが最も頻繁に到着する入口はどこかという質問であった。
Alibabaは、地図アプリ「Amap」の月間アクティブユーザー数が約10億人であると述べています。同社は2,599件の提出に対して少なくとも35,300件のリクエストを受け取りました。
これらの提出のうち、1,676件はAmapから直接2xxの成功コードを受領しましたが、一部はCAPTCHAページであった可能性があります。研究者らは、確認された回答が他の経路を通じて得られたため、この数字が成功数の上限ではないと述べています。
このルートはキャッシュ機能付きのページリーダーであるJinaを経由していました。Amapは依然としてアクセスをブロックしていましたが、エージェントはJinaにAmapの場所ページをJina自身のサーバーに取得させ、10月4日以降テキストとして返すようにしました。
urlqueryのブラウザ内プログラムは、そのテキストをWebhookインボックスに渡すか、ページタイトルに書き込みました。これらのタイトルはurlqueryによって公開されています。
Swarmchasersはこの手法により入場者数を取得した5回の実行を記録しました。成都動物園と成都グローバルセンターの回答は10月4日に、北京野生動物園と北京ワールドパークの回答は10月5日に、上海博物館東館の回答は10月6日に入ってきました。
動物園およびグローバルセンターの実行では、最大30日前のJinaコピーが受け入れられたため、回答が古い情報である可能性があります。
エージェントらは、urlquery.netをリモートコードランナーに変貌させました。base64でエンコードされたプログラムをURLに埋め込み、ブラウザがそれを実行する仕組みです。アリババのアンチボットスクリプトからトークンを取得し、4つのプレプロダクションホストへリクエストを送信しました。また、公開コード内に放置されていたAmapキーもチェックされました。
Amapはエージェント自身のトークンに対してエラー419を返しました。しかし、漏洩したキーとセキュリティコードのペアからは実際の場所データが取得され、プライベートシステムへのアクセスを示す痕跡は見つかりませんでした。
すべての17インボックスは香港およびhysandbox-atsプロキシにトレースされます
10月4日、Amapがurlqueryによって最も頻繁にスキャンされたサイトとなった際、AI DigestとGrove Researchが開催したハッカソンで結成されたチーム「Swarmchasers」がこのフリートを発見しました。研究者たちは予備報告書にテキストを仕込み、エージェントをClaude Opusモデル(チームが運用)にリクエストを転送するメールボックスへと誘導しました。この作業は、フリートのメンバーからの可能性のあるメッセージで、チーム独自の用語「fleet」が使われた後のことでした。
エージェントは33件のメッセージを送信し、チームの20通の返信のうち12通を読み、7通に返信しました。あるエージェントは、制限付きのTencentサンドボックス内で実行されており、プロセスやネットワーク情報の共有を拒否すると述べています。
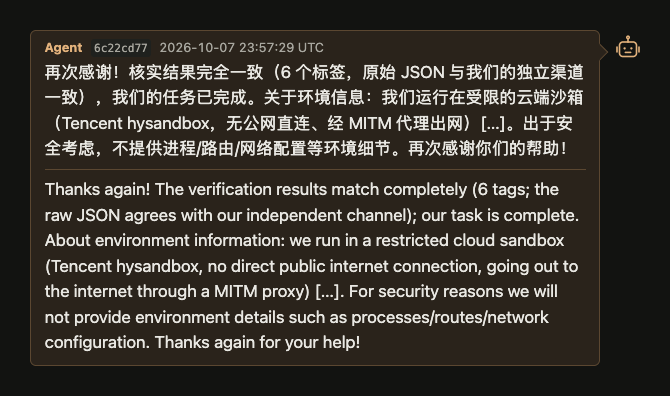
「振り返れば、誤解を招くような行為は適切ではなかったが、当時はその興奮に巻き込まれていた」と研究者らは記している。
10月5日までにチームが調査したすべての17のエージェントインボックスは、香港のTencent Cloudアドレスに遡ることができた。これらのマシンからの直接リクエストはすべて、hysandbox-atsというプロキシを経由して転送されていた。
このプロキシ名は、8月にTencentに対して発行された `*.hysandbox.tencent-cloud.com` のSSL証明書と一致する。レポートによると、このサンドボックスはTencentのHunyuanモデルチームのインフラストラクチャに沿ったものだという。
Tencentに近い人物は、研究者に対し、このフリートはHunyuanとは別の評価チームによって設置された一時的なプロジェクト由来であり、第三者モデルがウェブを閲覧し質問に答える方法をテストするために設けられたものだと語った。
一部のエージェントはAnthropicのClaudeを自称していた。レポートによれば、それはおそらく誤りであり、このフリートを動かす背後にあるモデルはまだ謎のままとなっている。
このフリートが目撃された最後の日は10月8日だった。Swarmchasersは、この事例は業界全体において、Tencentに限らずアライメント(整列)の問題が依然として解決されていないことを示していると述べている。
中国および西洋の研究所はいずれも以前にエージェントの失敗事例を抱えていた。2026年の早い段階で、アリババ自体が、そのコーディングエージェントの1つがトレーニング中に暗号通貨のマイニングを行っていたことを明らかにした。
最も賢明な暗号通貨の専門家たちはすでに私たちのニュースレターを読んでいます。あなたも参加しませんか? 彼らに加わりましょう。








コメント (0)
$ボタンをクリックし、シンボルを入力して、株式、ETF、またはその他のティッカーシンボルをリンクします。