


イスラエル広告会社、オンライン広告経由でゼロクリックスパイウェア配布か 研究者


イスラエルの広告会社Discover-Techは、通常のオンライン広告を使用して人々を追跡し、彼らのデバイスにスパイウェアをインストールした。 Reuters.
Google、Comcast、Yandexが運営する広告プラットフォームを通じて、広大なウェブサイトやアプリのネットワークに広告を配信することが可能でした。Citizen LabとConfiantによる独立した調査により、この運用方法が明らかになりました。単に広告を読み込むだけで、クリックしなくてもユーザーが監視やスパイウェアの対象になる可能性があります。
なぜロードされた広告だけでデバイスが侵害されるのか
ミリ秒単位でリアルタイム入札が行われる広告枠は、デバイスや位置情報を潜在的な購入者と共有します。一部の広告はコードも実行します。シチズン・ラボはこのゼロクリックスパイウェア技術を「AdFection」と呼び、Discover-Techを2021年に米国によってブラックリスト入りされたイスラエルのスパイウェアメーカーCandiruと関連付けています。
2026年4月12日、ConfiantはAmazon CloudFrontを通じてCandiruとリンクしたインフラストラクチャにリダイレクトするMyIPInfoのバナーを検出しました。この広告は約90KBの隠しJavaScriptを読み込む偽の検証ツールを実行し、デバイスの情報を収集して暗号化されたチャネルを通じて通信することを可能にしました。Confiantは2026年4月から9月の間にこの活動を調査しました。
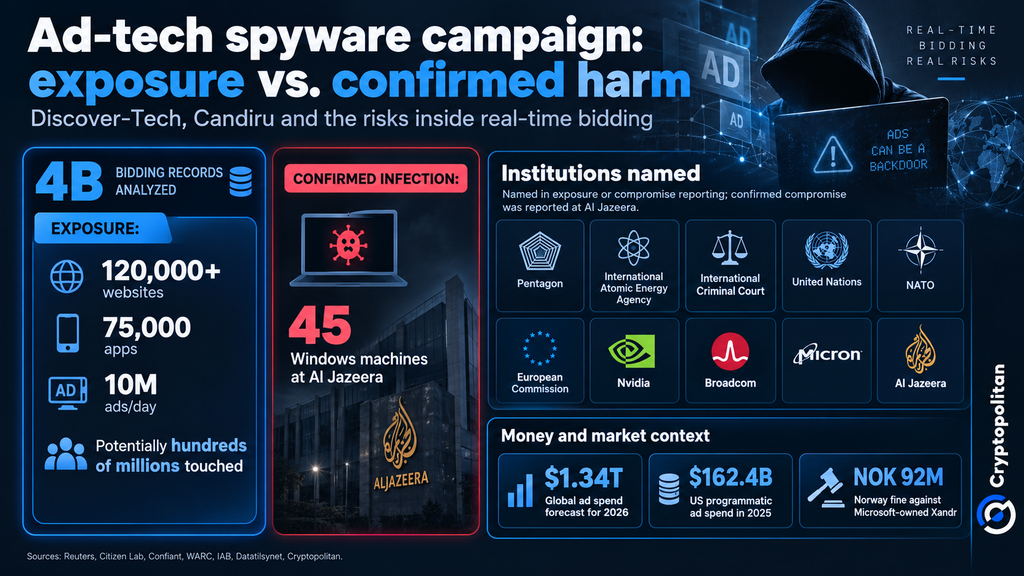
45 アルジャジーラの感染マシン、さらに数百万台が危険にさらされる
シチズン・ラボは40億件の入札記録を分析しました。その結果、Discover-Techが少なくとも12万のオンラインサイトと7万5千のアプリケーションで広告を予約していたことが判明しました。
Confiantの見積もりによると、Discover-Tech経由で毎日少なくとも1,000万本の広告が配信されています。共同創設者のJerome Dangu氏は「Discover-Techの影響を受けた人は数億人にのぼる可能性が非常に高い」と述べています。
Citizen Labは、Candiruスパイウェアが2024年から2025年にかけてアルジャジーラのWindowsマシン45台を侵害したことを確認しました。同放送局は、「複数のスタッフを対象としたスパイウェア攻撃を強く非難します」と発表しています。
Discover-Techの広告は、ペンタゴン、国連、NATO、欧州委員会、国際原子力機関(IAEA)、国際刑事裁判所など、政府や国際機関と関連するネットワーク上でも表示されています。また、研究者らは半導体メーカーであるNvidia、Broadcom、Micronに関連するネットワーク上でもDiscover-Techの広告を検出しました。
ただし、広告が表示されたからといって必ずしも感染を意味するわけではありません。アルジャジーラで報告された侵害事例とは異なり、これらの表示が、当該機関のデバイスにスパイウェアが正常に感染したことを証明するものではありません。
Google、IAB Europe、Beeswaxによるアクセス制限
Googleは「ポリシーを体系的に違反していたため」、Discover-Techを広告プラットフォームから除外しました。IAB Europeも承認ベンダーリストから同社を削除しました。ComcastのBeeswaxも同社のプラットフォームへのアクセスをブロックしました。
今回の調査結果は、オンライン広告のセキュリティに関する広範な懸念を引き起こしました。シチズン・ラボの研究者、Wolfie Christl氏は、「今日のオンライン広告の仕組みは、システム的なセキュリティ脅威である」と警告しています。
同じインフラストラクチャに基づいた1.34兆ドル規模の市場
広告市場は成長を続けており、セキュリティの重要性が高まっています。WARCは、世界の広告支出が2026年に1兆3,400億ドルに達すると予測しています。米国では、プログラムmatic広告が2025年にIABのデータによると1,624億ドルを記録しました。しかし、セキュリティ対策は、広告業界における人工知能の適用拡大に対応できていません。
IABの調査によると、調査された広告購入者の約40%のみが、AI搭載測定に関連する法的、セキュリティ、およびデータリスクについて、すでに何らかの対応を行ったり、計画したりしている。
ノルウェーは最近、Microsoft傘下のXandrに対し、Grindrの機密データを広告入札を通じて違法に共有したとして9200万ノルウェー・クローネの罰金を科した。これはスパイウェア事件ではなく、プライバシー侵害であった。規制当局のLine Collは、「責任は他者に転嫁できない」と述べた。
Discover-Techの事例は、広告企業が消費者データとAI搭載ターゲティングへの投資を強化している時期に発生した。Cryptopolitanが以前報じたように、Publicis GroupeはLiveRampを買収するために22億ドルの契約を結び、これによりAIベースのマーケティング活動を強化した。
この取引はスパウェア攻撃とは無関係ですが、データと自動化がいかに業界にとって重要になっているかを示しています。また、これらの発見は既存のセキュリティ対策が現状に追いついているかどうかについて疑問を投げかけています。
シチズン・ラボはDiscover-TechおよびCandiruに対する調査を呼びかけ、広告プラットフォームに対してベンダーのスクリーニングや悪意のある広告の検出方法を改善するよう圧力をかけています。
これをお読みいただいているあなたは、すでに一歩先を行っています。当社のニュースレターでその先を行ってください。








コメント (0)
$ボタンをクリックし、シンボルを入力して、株式、ETF、またはその他のティッカーシンボルをリンクします。