


タスク型詐欺の運営者、Ledgerへのインプラント攻撃で480万ドル相当のビットコインを流出


いわゆるタスク詐欺のハッカーは、Ledgerのハードウェアウォレットハッキングにより、約60ビットコイン(約480万ドル)を失いました。
Chainalysisの報告によれば、詐欺師は9月22日に犯罪収益を3つのLedgerウォレットに移しました。ハッカーらは10月9日、窃盗資金の使用が既知の1つのウォレットにすべてのビットコインを移動しました。
詐欺師自身がこの不正行為による最大の被害者の一人となったものの、これが元々の詐欺被害者のお金の回収を意味するものではありません。
タスク詐欺がどのように標的を捕らえるか
運営者は、偽りの売上やレビューを作成するために個人に支払いを行い、その後「残高不足」を告げて payout を受け取るために現金の入金を促したとされています。
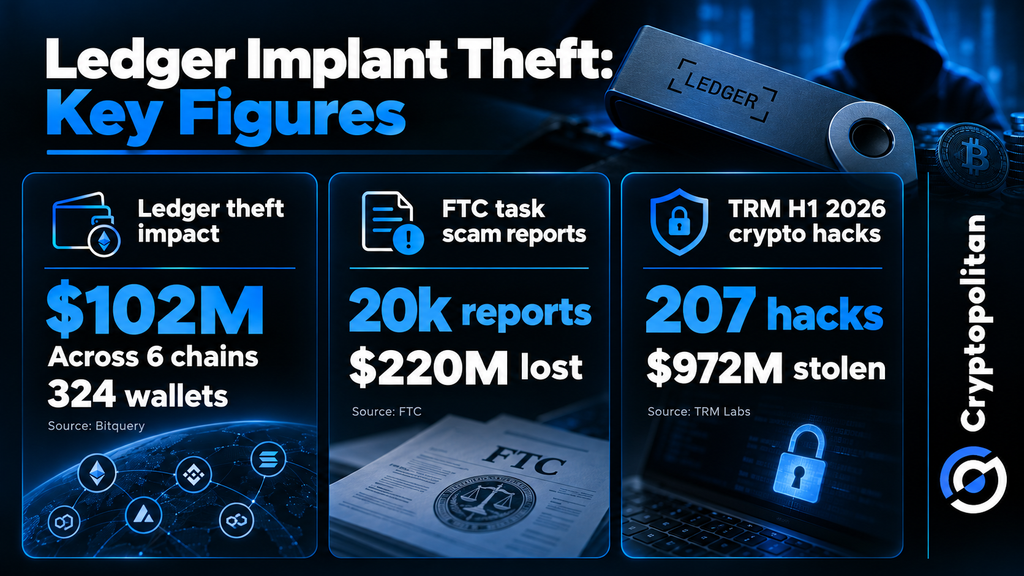
FTCは2024年に同様のスキームを説明しており、小規模なオンライン業務で数回の支払いが行われることで信頼が築かれ、参加者に金銭の請求が始まるまで続きました。同機関は、2024年上半期のタスク詐欺に関する報告件数は約2万件、雇用詐欺による総損失は2億2,000万ドルを超えると推定しています。
Ledgerの声明によると、犯罪者は正規のデバイスを購入し、その内部にコンポーネントを隠し、改ざんされたデバイスを東南アジアの流通チャネルに戻しました。これらの埋め込み装置は、インストールプロセス中に24語のリカバリーフレーズを取得でき、犯罪者がリモートでウォレットにアクセスすることを可能にしました。
Ledgerは、自社のシステムが安全であることを明らかにしました。同社は正規販売店に対し、デバイスへの公開表示を中止し、購入時のみ提供することを指示しています。
6つのチェーン間で$102百万ドル
Ledgerはまだ全体の損失額を確定していません。Bitqueryは、TRON、Bitcoin、Ethereum、Solana、BNB Chain、Polygonの324ウォレットからの損失が1億200万ドルと推定しており、以前の約8,600万ドルから増加しています。
Bitqueryによると、侵害されたデバイスは、インドネシア、マレーシア、フィリピンで活動する販売業者CryptoBilisを通じて入手されました。その調査では、Tetherによって凍結された1,000万米ドルのUSDTを含む盗まれた資金の連携した動きも解明されました。他の盗まれた資産は、Tornado CashおよびTHORChainを通じて追跡されました。
自己保管にとってこの盗難の意味
Ledgerの盗難事件は、暗号資産セキュリティへの懸念の高まりに拍車をかけました。TRM Labsによると、ハッカーは2026年上半期に207件の攻撃を実行し、9億7,200万ドルを盗みました。インフラおよび運用面での侵害はこれらの事案のわずか15%を占めましたが、総損失額の76%を占めていました。
しかし、Ledgerの盗難がグローバルな暗号資産価格に影響を与えたことはまだ示されていません。Chainalysisによれば、暗号資産市場の時価総額が約50%下落した期間中、オンチェーン上の経済活動はわずか1.6%減少しました。これらの数値はこの攻撃より前のものです。盗難のグローバル市場への影響は未だ不明ですが、サプライチェーンの脆弱性に対処するため、業界内ですでに措置が取られています。
Cryptopolitanの報道によれば、Trezorは2027年1月1日より特定の再販売業者からの認証を取り消す予定であり、OneKeyもCryptoBilisとの提携を解消しました。これらの措置はハードウェアウォレットの流通における特定の問題に対処するものですが、自己保管に対する信頼を回復できるかどうかはまだ不透明です。
最も賢明な暗号通貨の専門家たちはすでに私たちのニュースレターを読んでいます。あなたも参加しませんか? 彼らに加わりましょう。








コメント (0)
$ボタンをクリックし、シンボルを入力して、株式、ETF、またはその他のティッカーシンボルをリンクします。