


Fetch.ai und NuNet verlieren 2 Millionen Dollar durch Kompromittierung privater Schlüssel



Ein Angreifer hat rund 2 Millionen Dollar aus der mit Fetch.ai und NuNet verbundenen Infrastruktur erbeutet.
Beide Angriffe wurden von Sicherheitsfirmen mit derselben Angreifer-Wallet in Verbindung gebracht. Eine erste Analyse von Fetch.ai ergab, dass der Angreifer kompromittiertedentverwendete, um sich Zugang zur Infrastruktur zu verschaffen.
Auch wenn ein Diebstahl von 2 Millionen Dollar im Kontext eines auf 2,85 Billionen Dollar geschätzten Kryptomarktes als unbedeutend erscheinen mag, ist das Bemerkenswerte an diesem speziellen Ereignis, dass kompromittierte privilegiertedentdem Hacker Zugang zu kritischer Infrastruktur verschafften und verdeutlichten, wie sich Schwächen im Schlüsselmanagement auf verbundene Systeme ausbreiten können, selbst wenn die zugrunde liegenden Token-tracselbst nicht kompromittiert sind.
Dieselbe Wallet hat FET entladen und die NTX-Münze erhalten
Laut PeckShieldhat der Hacker insgesamt 8,7 Millionen FET im Wert von umgerechnet 1,53 Millionen US-Dollar abgezweigt und unautorisiert 408,5 Millionen NTX im Wert von rund 462.730 US-Dollar geprägt.
Blockaid beobachtete unabhängig davon, dass FET im Wert von ca. 1,56 Millionen US-Dollar aus einem Konverter abgezogen wurden, zusammen mit neu geschaffenen NTX im Wert von ca. 452.000 US-Dollar. Dadurch erhöhte sich der Gesamtwert dieses Wallet-Clusters während des Angriffs auf ca. 2,01 Millionen US-Dollar. Ein Folgebeitrag stellte einen Zusammenhang zwischen der NTX-Schürfung und derselben Empfänger-Wallet her.
🚨Blockaid hat eine laufende Sicherheitslücke bei @Fetch_ai auf Ethereum.
— Blockaid (@blockaid_) 19. September 2026
Die Wallet des Angreifers erhielt daraufhin eine große Menge NTX vom @nunet_global .
Bisher wurden im gesamten Cluster ca. 2,01 Mio. USD abgezogen (ca. 1,56 Mio. USD FET aus dem Konverter und ca. 452.000 NTX). Der Angriff dauert an…
NuNet ist ebenfalls Teil desselben umfassenderen KI-Krypto-Ökosystems. CoinMarketCap beschreibt es als zweite Ausgründung von SingularityNET.
Die Schwachstelle war die privilegierte Autorisierung
Den vorliegenden Beweisen zufolge lässt sich nicht schlussfolgern, dass ein einzelner Schlüssel für beide Projekte verantwortlich war. Laut einer vorläufigen Analyseist es wahrscheinlich, dass der Signaturschlüssel kompromittiert wurde. Die Analyse der Blockchain deutet zudem darauf hin, dass auch der Minting-Schlüssel von NuNet kompromittiert sein könnte.
In seiner Analyse berichtete SlowMist dass der TokenConversionManagerV3 sich bei der Entleerung des FET ausschließlich auf die ECDSA-Signatur eines einzigen externen Kontos stützte, um die conversionIn()-Funktion zu autorisieren.
Die genannte Funktion implementierte keinen Kontrollmechanismus (checkLimits(amount)) für die Transaktion und prüfte nicht, ob Burn- oder Lock-Proofs in der Blockchain verfügbar waren. Die Entleerung des FET erfolgte, sobald der Autorisierungsschlüssel kompromittiert war, da für die Entleerung des FET-Guthabens des Konverters lediglich eine gültige Signatur erforderlich war.
Fetch.ai gab an, mit SingularityNET zusammengearbeitet zu haben, um betroffene Wallets und Verträge zu deaktivierentracIn einem späteren Update hieß es, dass nun keine Fetch.ai-tracmehr gefährdet seien und AGIX-zu-FET-Konvertierungen vorsorglich pausiert worden seien.
Eine On-Chain-Analyse des Exploits ist jetzt auf ASI:One verfügbar. Sie tracden Angriff vom kompromittierten Signaturschlüssel bis zu den cash-Wallets des Angreifers. Dies ist noch nicht die endgültige Analyse.
— Fetch.ai (@Fetch_ai) 20. September 2026
Lesen Sie den Bericht: https://t.co/W95r50VMaY
Gemeinsam mit @SingularityNEThaben wir … deaktiviert.
Warum NTX einbrach, während FET nicht einbrach?
Die beiden Token reagierten aufgrund der unterschiedlichen Auswirkungen der Angriffe auf das Angebot auf verschiedene Weise. Der FET-Hack entfernte bereits ausgegebene Token, während der NTX-Hack Hunderte Millionen unautorisierter Token generierte, wodurch die Angebotsintegrität gefährdet und zusätzlicher Verkaufsdruck erzeugt wurde.
Laut CoinMarketCap notiert NTX aktuell bei rund 0,000066 US-Dollar und ist damit innerhalb der letzten 24 Stunden um fast 95 % gefallen, nachdem der Kurs am 20. September sein Allzeittief von 0,00004075 US-Dollar erreicht hatte. Die Situation von FET hingegen blieb von einem solchen Einbruch weitgehend unberührt.
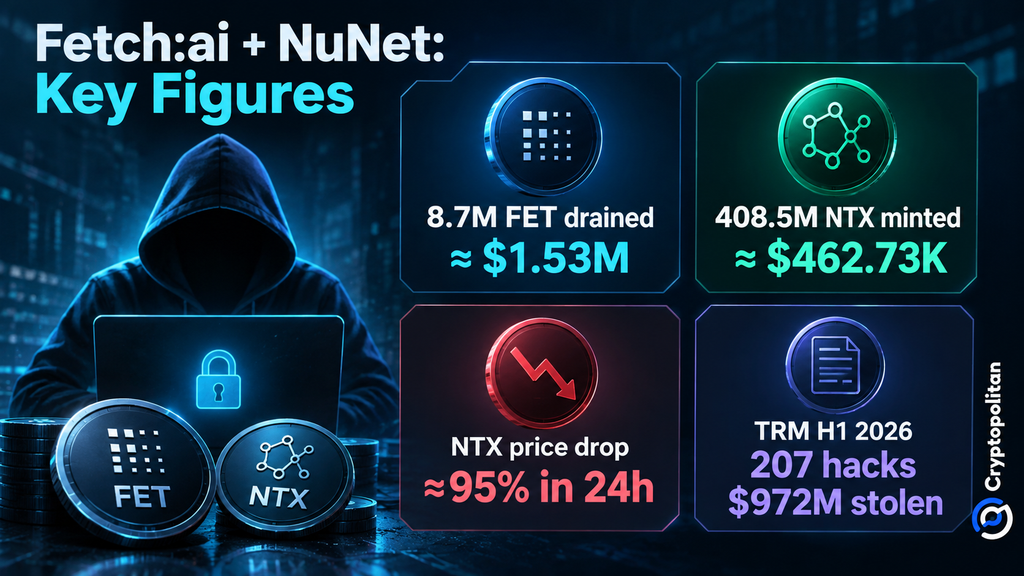
Der direkte Schaden ist zwar gering, doch die Angriffsmethode entspricht einem branchenweit verbreiteten Muster. TRM Labs verzeichnete im ersten Halbjahr 2026 207 Hackerangriffe mit einem Schaden von 972 Millionen US-Dollar. Infrastruktur- und Betriebskompromittierungen machten zwar nur etwa 15 % der Vorfälle aus,dentrund 76 % der gestohlenen Gelder.
Der Sicherheitsbericht von CoinGecko aus dem Jahr 2026 zeichnet ein ähnliches Bild. Infrastruktur- und Lieferkettenlücken verursachten zwischen Januar 2025 und Juli 2026 Verluste von mehr als 1,8 Milliarden US-Dollar, wobei die Kompromittierung privater Schlüssel weiterhin ein wesentlicher Schwachpunkt blieb.
Cryptopolitan ebenfalls von einem ähnlichen Muster , als Humanity Protocol mitteilte, dass offengelegte private Schlüssel zu Verlusten von bis zu 31 Millionen Dollar beigetragen hätten und der H-Token um bis zu 90 % gefallen sei.
Fetch.ai erklärt, die Untersuchung dauere an. Die nächsten Fragen lauten: Wie konnten diedentkompromittiert werden? Hat Fetch.ai alle betroffenen Berechtigungen aktualisiert oder ersetzt? Und wie geht NuNet mit dem unautorisierten NTX um, der noch immer mit dem Angreifer in Verbindung steht?
Lesen Sie Krypto-News nicht nur, sondern verstehen Sie sie. Abonnieren Sie unseren Newsletter. Er ist kostenlos.
Empfohlene Artikel








Kommentare (0)
Klicken Sie auf die $-Schaltfläche, geben Sie das Symbol ein und wählen Sie eine Aktie, einen ETF oder einen anderen Ticker zum Verlinken aus.