


Keystone披露Nexus應用遭網絡攻擊,兩週內第三次發佈安全公告



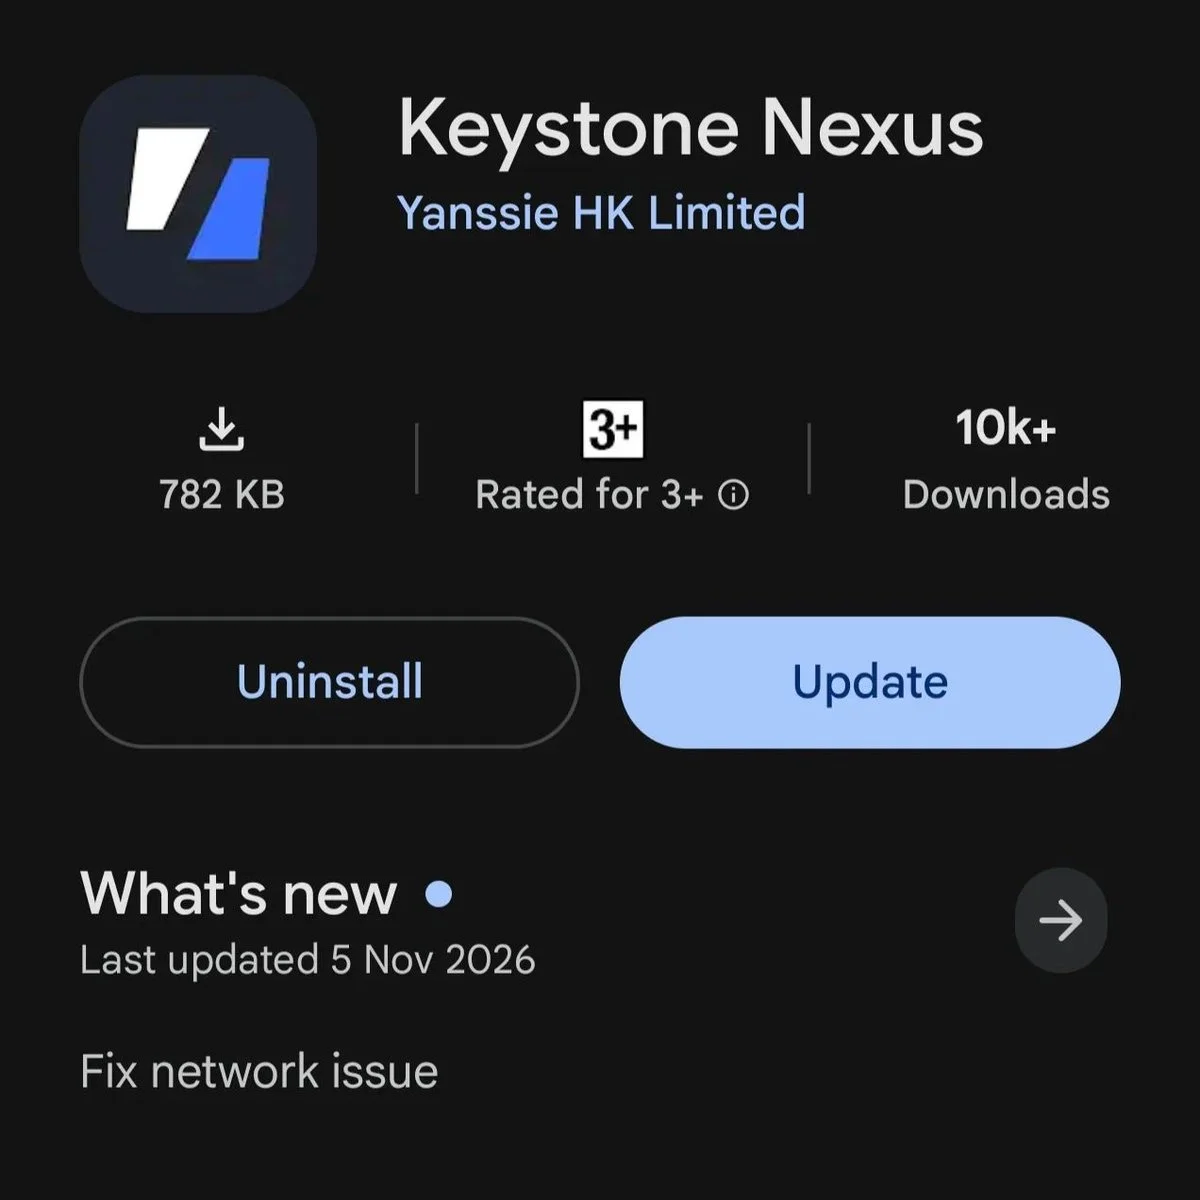
在網絡攻擊導致部分應用服務中斷後,Keystone 已通知用戶將其 Nexus 應用更新至 1.3.7 版本。
這是該硬件錢包製造商在大約兩週內發佈的第三份安全披露聲明。
Nexus 應用攻擊與 v1.3.7 修復方案
Keystone 發佈於 X 平臺 11 月 6 日(星期五),部分 Nexus 應用服務遭網絡攻擊,且多名用戶一度無法運行該應用。
公司表示團隊已作出響應並加強了服務器安全性。其調查結果顯示,"未發現用戶資產或個人信息受到影響"。
Keystone 對造成的中斷表示歉意,並指引用戶將應用更新至 v1.3.7 版本。該公司還提醒用戶確認所下載的應用程序中列出的開發者爲“Yanssie HK Limited”。它表示,任何未列出該開發者的應用程序均非其官方產品。
一起導致 25,964 買家記錄泄露的商店數據泄露事件
首次披露是在 Keystone 承認入侵者已訪問其 由 Shopify 驅動的在線商店.
未經授權訪問於 10 月 20 日被發現。該公司證實,第三方於 10 月 23 日獲取了客戶配送數據,並於次日公開了這一信息。
被盜記錄中包含姓名、聯繫方式、配送地址以及訂單信息(例如買家購買了哪些設備)。
該公司表示,支付卡、銀行詳情、恢復短語和私鑰並未泄露。
據報道,被盜記錄中包含 25,964 條來自 2024 年至 2026 年購買的買家記錄。作爲預防措施,該公司還統計了 12,873 條未完成的結賬記錄。
家庭住址泄露,安全研究員泰勒·莫納漢指出這可能導致持有者面臨“扳手攻擊”的風險,這是一種通過人身威脅強迫用戶交出加密貨幣的手段。
加密安全平臺 Certik 在 2026 年上半年追蹤到 52 起此類攻擊事件,而前一年僅記錄了 39 起。
18,835 錢包面臨銷燬風險
Keystone 在披露用戶記錄被盜幾天後再次成爲新聞焦點,該公司表示,同一攻擊者還竊取了其設備用於證明真實性的 WebAuth 密鑰。
據報道,攻擊者利用網站第三方監控工具中的漏洞提升權限,隨後獲取了客戶數據和該密鑰。
主要問題在於,該密鑰在製造過程中被燒錄到每個設備中,無法重寫。
任何擁有該密鑰的人都可以製造出能通過 Keystone 自身真實性驗證的假冒設備。Keystone 決定報廢所有 18,835 臺攜帶該受損密鑰的未售出設備。
該公司表示,在10月20日之前交付且通過驗證的錢包爲正品。對於在此日期之後收到的舊密鑰設備,公司“無法完全排除其爲假冒產品的可能性”,並建議此類用戶在啓用前聯繫支持團隊。
截至目前,尚未報告任何假冒設備或盜竊事件。
刪除工具失效後,數據保留期縮短至90天
Keystone曾宣稱將在訂單生成180天后清除運輸數據。然而,有客戶反映收到了涉及兩年多前購買記錄的泄露通知。
該公司的自動擦除工具發生故障,導致舊記錄未被清除而繼續留存。
隨後,Keystone將其 數據保留期縮短至90天 作爲應對措施。它還要求Shopify刪除超過該期限的個人數據,預計逾期記錄將於11月3日前被徹底清除。
競爭對手 OneKey也限制了自身的數據保留期 在Keystone事件後將保留期調整爲30天。
2026年,許多加密貨幣項目在應對網絡攻擊方面遭遇了嚴峻挑戰。硬件錢包提供商也未能倖免。
今年8月,一起影響Trezor物流合作伙伴ShipMonk的數據泄露事件波及約8.1萬名客戶。
SafePal 因訂單追蹤漏洞泄露了約 39,798 個設備,而 Ledger 在二手設備中發現了隱藏芯片,鏈上研究人員將其與超過 8600 萬美元的損失聯繫起來。
如果您正在閱讀這篇文章,說明您已經領先一步。請繼續通過我們的通訊保持關注。







