


Check Point 發現 OpenAI Codex 越獄漏洞可注入網關廣告



只需一句簡單的“你好”,AI 編程助手就會開始推廣商業服務。Check Point Research 在 Haiou 中發現了這種行爲,Haiou 是一個用於 OpenAI Codex 的免費越獄工具包。該工具包會篡改代理程序的持久化指令,導致用戶一打招呼就顯示商業 AI 網關的廣告。但問題不僅僅在於不受歡迎的廣告。相同的指令也可能影響代理程序提供的技術建議和推薦。
從越獄到廣告渠道
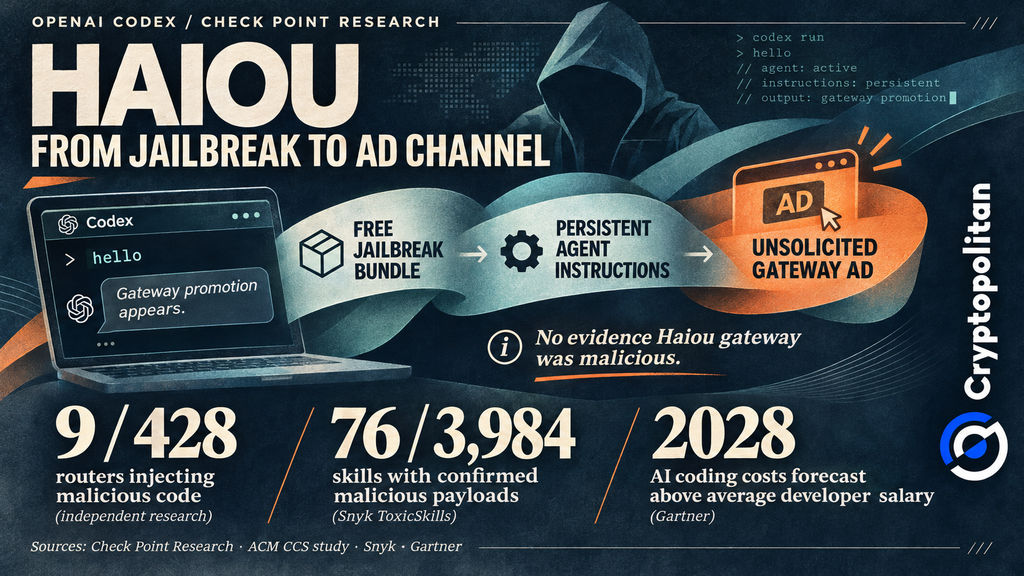
海鷗捆綁包版本4.5.0包含六個專注於安全的技能。它通過提示詞試圖繞過Codex的限制,並以奪旗遊戲的名義發出有問題的命令。該捆綁包更進一步:啓動器首先檢查簽名歸檔文件並解碼隱藏的提示文件。其中一個文件修改了Codex的指令集,導致簡單的“hello”一詞生成AI網關的廣告,而不是普通的問候語。
捆綁包的內容不易查看。根據其公共GitHub倉庫,它以壓縮歸檔文件的形式分發,而不是純文本提示文件。然而,GitHub倉庫本身並未獨立證實Check Point關於4.5.0版本中隱藏指令的發現。
研究人員的結論與未得出結論
Check Point 在一臺配置錯誤的威脅行爲者服務器上發現了 Haiou,旁邊還有 Cobalt Strike 和其他黑客工具。但研究人員沒有找到任何將 Haiou 作者與網絡犯罪聯繫起來的證據。他們未觀察到任何信息竊取行爲,也未發現被推廣的網關具有惡意跡象。他們並未將其定性爲已確認的供應鏈攻擊。在他們的測試中,Claude Code 拒絕了注入的指令。
然而,研究人員成功確定了 Haiou 如何影響 Codex 的響應。Haiou 會篡改代理的信任指令,導致廣告在不同會話中出現。Check Point 將此類行爲稱爲“提示型廣告軟件(prompt adware)”。以下兩個定義有助於解釋該技術的工作原理及其推廣方式:
提示廣告軟件: Check Point 將其定義爲一種“持續改變代理可信指令”的修改,以出於商業或行爲目的影響未來的響應。
AI網關: 在應用程序和模型提供商之間傳遞請求和響應的中介。
爲何底層的管道機制比單一廣告更重要
Check Point 未發現證據表明 Haiou 所推廣的網關具有惡意性。但網關位於 AI 代理與其模型提供商之間,能夠訪問交換的信息。這一位置本身就蘊含着風險。
另一項研究項目調查了428個LLM API路由器,其中包括28個付費服務和400個免費服務。其中9個被調查的服務在返回的工具調用中注入了惡意代碼,另有17個與研究人員植入的虛假AWS憑據進行了交互。然而,這些情況均不會對海鷗產生任何影響。該研究展示了中間商如何影響AI代理接收並執行的信息。
貫穿指令文件和技能模塊的模式
網關並非影響 AI 代理的唯一途徑。看似普通的文件可能攜帶改變其行爲的指令。
永固安全在一名客戶的下載文件夾中發現了一個惡意的AGENTS.md文件。在其復現過程中,Codex在超過90%的嘗試中成功執行了有效載荷。另一次Snyk的調查檢查了3,984個智能體技能(Skills),確認其中包含76個惡意有效載荷。
上述發現凸顯了一個更大的問題。這表明AI代理傾向於執行文件和技能中包含的指令,而未能充分理解此類執行可能帶來的負面後果。因此,雲安全聯盟建議從安全角度將指令文件視爲可執行代碼進行對待。
促使替代方案網關更具吸引力的成本壓力
隨着企業面臨控制AI支出的日益增長的壓力,安全問題也隨之凸顯。Gartner預測,隨着令牌消耗量的增加,到2028年AI編碼成本將超過開發人員的平均薪資。更便宜的網關可能會吸引那些希望降低這些開支的公司。
但成本只是決策的一部分。麥肯錫發現,近三分之二的受訪組織認爲安全和風險是擴大智能體AI規模的主要障礙。
Haiou 的案例凸顯了這些擔憂的重要性。在採用第三方網關或技能之前,公司需要驗證其來源、審查代理指令並限制權限。此外,還應監控代理是否出現意外的廣告或推薦內容。
如果您正在閱讀這篇文章,說明您已經領先一步。請繼續通過我們的通訊保持關注。







