


幣安遭黑客攻擊引發加密交易所安全質疑,Coinbase稱99%資產冷存儲



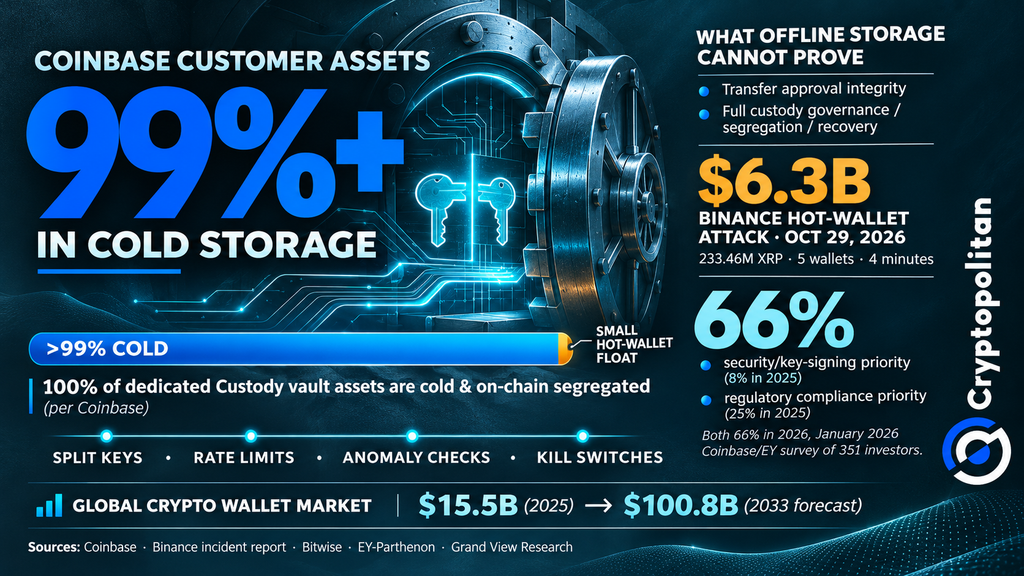
Coinbase 表示其將超過 99% 的客戶資產存放在離線冷錢包中。在 Binance 於 10 月 29 日遭遇黑客攻擊損失 63 億美元后,該交易所披露了這一信息。
但將資產離線存放引發了另一個問題:如何阻止攻擊者批准欺詐性轉賬?
Coinbase 的應對措施
在博客文章中,Coinbase表示其系統和資金未受影響。它將少量資產保留在用於提款的在線熱錢包中,其餘資產則離線存儲。其專用的託管金庫完全處於冷存儲狀態,並在鏈上實現隔離。
爲了控制這些資產的流動,Coinbase 表示會將私鑰拆分爲多個獨立部分。同時,它還限制了冷錢包向熱錢包補充資金的頻率。可疑活動可觸發暫停機制,而緊急制動開關則可在問題解決前使簽名密鑰離線。
除上述安全措施外,Coinbase 表示其以客戶資產 1:1 的比例持有資產,並聲稱未經客戶指示絕不會出借這些資產。然而,針對本文,這些保障措施和承諾尚未經過獨立驗證。
密鑰存儲與轉賬審批
Binance被黑客攻擊的事件表明,保護私鑰只是防禦的一部分。正如Cryptopolitan報道的那樣,攻擊者通過篡改下載文件和虛假面試入侵了工程師。隨後,他們利用被盜的憑證和內部AI工具訪問了Binance的錢包系統。
攻擊者在短短四分鐘內從五個熱錢包轉移了2.3346億枚XRP。據路透社報道,Binance成功凍結或攔截了約28.5億美元的資金。但這並未阻止攻擊的進行,未經授權的交易持續了近四個小時。
此次漏洞也凸顯了Bitwise首席投資官Matt Hougan在備忘錄中指出的一個弱點:
“從設計上看,它們是系統中受保護程度最低的部分。””
—— Matt Hougan,Bitwise 首席投資官
Binance 的大部分資產都存放在冷錢包中。攻擊者試圖獲取安全性較低的資金。對於 NCC Group 而言,這裏有一個比單純使用冷存儲更深刻的教訓:安全措施必須確保單個被攻破的公司員工無法促成資金轉移。
冷存儲不等於冷託管
當某人將私鑰離線保存時,這會使得任何人難以竊取它們。然而,如果攻擊者能夠操縱或操控有權批准取款的人員或系統,這種保護就毫無用處。這就是爲什麼 AMINA Bank 區分 冷存儲和冷託管。
冷存儲可防止私鑰處於在線狀態。冷託管在此基礎上更進一步,增加了更多安全層,例如獨立審批處理、權限拆分、應用物理安全措施、建立恢復策略以及總體監督策略。通過這種方式,任何被攻破的員工或系統都無法完成未經授權的轉賬。
機構爲何早已開始轉變
在幣安攻擊事件發生之前,大型投資者就已經要求更嚴格的託管保障措施。
一項由 Coinbase–EY-Parthenon 在 1 月進行的針對 351 名機構投資者的調查顯示,66% 的投資者在選擇託管商時將安全性和密鑰簽名視爲首要考慮因素。這一比例較 2025 年的僅 8% 有所上升。
合規性的重要性也顯著提升,從25%上升至66%。然而,投資者對加密貨幣仍保持樂觀,73%的人計劃增加其持倉量。
Boston Consulting Group 認爲託管正成爲金融基礎設施的重要組成部分。對於銀行而言,安全地存儲資產已不再足夠。它們還需要可靠的審批流程、更強的監督能力以及能夠與多家提供商合作的能力。
尚未揭示的內容
儘管如此,Coinbase 99%的冷存儲數據並不能完整反映其安全全貌。它僅顯示交易所聲稱存放客戶資產的位置,但無法保證每一筆轉賬都是安全的。
此外,也沒有普遍適用的規則要求交易所將固定比例的資產離線存放。相反,IOSCO強調要保障客戶資產的安全,將其隔離並獨立覈對賬目。
Binance 遭入侵事件尚未顯示出對客戶行爲的持久影響。其市場影響迄今爲止也似乎有限。根據 Bitwise 的數據,比特幣在 10 月 30 日下跌了約 4%,與納斯達克 100 指數 3% 的跌幅相近。與此同時,Grand View Research 預計加密貨幣錢包市場將從 2025 年的 155 億美元增長到 2033 年的 1008 億美元。然而,該預測包含了熱錢包和冷錢包。這並不一定意味着投資者正轉向冷存儲。
最聰明的加密領域人士已經在閱讀我們的通訊。想加入嗎?加入他們。







