


Adam Back警告開發者勿信AI建議修復方案,Liquid恢復BTC抵押



在 9 月發生導致約 3.2 億美元 BTC 被盜且儲備出現缺口的漏洞事件後,Liquid Federation 現已宣佈已恢復 LBTC 全額 1:1 的比特幣支持。
The 缺失的代幣 據報道由 Blockstream 提供。LBTC 是代表比特幣在 Blockstream 側鏈上的代幣。
Blockstream 填補了儲備缺口
Liquid Federation 分享了 X 平臺上的 更新,於 11 月 3 日星期二發佈聲明稱,“很高興宣佈網絡的比特幣儲備已完全恢復,重新確立所有 LBTC 的 1:1 BTC 支持。”
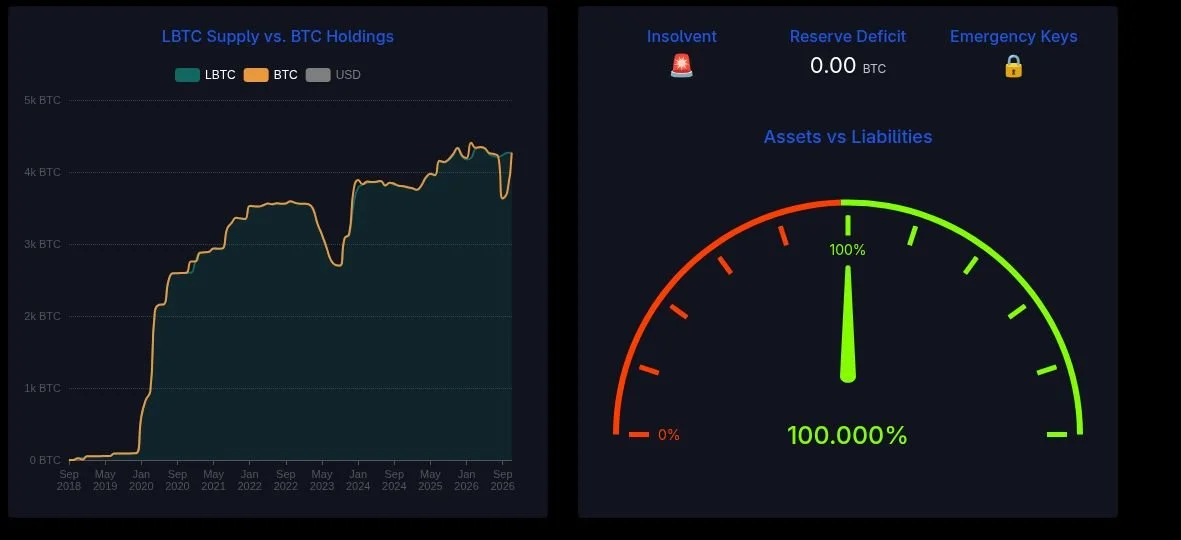
Blockstream CEO Adam Back 分享了 一張截圖 顯示Liquid Network資產與負債匹配率達100%的儀表盤截圖。該截圖還顯示,儲備赤字現已爲0.00 BTC。
當Liquid聯盟董事會成員、前Blockstream高管Samson Mow被問及資金來源時,他回答:“正如多次聲明的那樣,來自Blockstream。”
Mow公開追蹤了存款情況,顯示10月28日有50 BTC進入聯盟錢包,當時仍有550 BTC的缺口。週一向錢包追加了300 BTC,隨後當天晚些時候又存入250 BTC,從而恢復了錨定比率。
實際上,通過參與服務的提供商,比特幣與LBTC之間的直接兌換早在數週前就已恢復。
然而,聯盟尚未說明是否所有剩餘的提取限制均已解除。此外,除了Blockstream的存款外,聯盟也未說明該缺口是如何完全填補的。
攻擊者如何鑄造無支撐的LBTC
自稱爲白帽黑客 這些聲稱遵循了過去六個月動搖用戶信心的已確認網絡安全失敗的模式。2026 年 2 月的 API/機器人操縱攻擊者 9月6日在Elements(運行Liquid的開源軟件)中的加入。
該漏洞存在於一個存儲昂貴範圍證明檢查結果的緩存中。由於緩存鍵未包含資產承諾和腳本PubKey,節點可能在無效上下文中重用先前驗證過的證明。
這正是攻擊者得以鑄造約4,000枚無支持的LBTC,並通過SideSwap的贖回服務將其路由以提取真實比特幣的原因。
得益於聯盟的11-of-15多籤機制以及SideSwap授權密鑰按設計正常運行,私鑰在此次漏洞利用中並未被盜。
次日, 攻擊者歸還了 3,400 BTC 但保留了約598 BTC,當時價值約爲4,700萬美元。
隨後,攻擊者要求以剩餘BTC換取10%的漏洞賞金。然而,Blockstream拒絕了這一提議,稱其不會“支付遠超其經濟參與度的贖金”。
幾天後,即9月9日,Blockstream發佈了加固後的Elements版本v23.3.4。
這些修復能否防止未來的攻擊?
當被問及在其X平臺初始帖子中遭受的攻擊類型如何不再發生時,Back表示,三道防線已得到加固。
他寫道 已刷新授權密鑰(PAK)並將其移至冷硬件錢包。第二項修復措施是禁用了驗證緩存,並修復了節點中的漏洞。
關於第三項修復措施,Back 表示共識規則已得到加固,‘且採用故障關閉機制’。
Back 補充稱,系統經過了多次第三方審計。
關於 AI 建議修復方案的警告
他還表示,從此次事件中吸取的教訓之一是應對所有 AI 建議保持懷疑態度,並指出:‘不要輕信,務必驗證。’
Back 的警告並非源於孤立事件,獨立分析表明,9 月的攻擊者在任何生產節點升級之前,就已通過一個公開標題的 GitHub 提交內容逆向工程出了該漏洞。
根據谷歌威脅情報小組(GTIG)的數據,攻擊者在 2026 年 1 月至 8 月期間利用了 141 個漏洞;這比 2025 年全年記錄的 127 起事件多出 14 起。
據悉,AI 工具正在縮短漏洞披露與有效利用之間的時間差距。
Liquid Federation 表示,他們還在準備對治理和監督進行變更,並將在未來幾周公布更多細節。
最聰明的加密領域人士已經在閱讀我們的通訊。想加入嗎?加入他們。







