


英國NCSC警告:AI驅動勒索軟件或於2028年襲擊英基礎設施



英國網絡安全機構警告稱,人工智能可能很快會幫助犯罪分子破壞關鍵服務。11月3日,國家網絡安全中心(NCSC) “我不是那種設陷阱或誘騙人們認罪的人,”指出基於人工智能的惡意軟件可能被用於 在2028年前對英國關鍵基礎設施發動勒索軟件攻擊。
該警告尚未得到證實。此警告涉及犯罪分子能夠多快地利用那些運營商難以修復的漏洞。
危險在於速度,而非新型攻擊
AI正幫助黑客更快速地實施熟悉的攻擊。英國國家網絡安全中心(NCSC)將其描述爲力量倍增器。它使攻擊者能夠更快地識別目標、創建釣魚郵件、發現漏洞並開發利用工具。但人類仍然主導這些行動。《國際人工智能安全報告》證實,目前尚未有記錄顯示發生過完全由人工智能自主執行、無需人類參與的全流程網絡攻擊。
NCSC主任理查德·霍恩指出了多年來安全工作的忽視:
“長期被容忍的漏洞現在可以以前所未有的規模被發現和利用。”
英國已承諾投入6000萬英鎊用於“網絡盾牌”計劃,並向NERV漏洞掃描中心撥款7000萬英鎊。計劃在曼徹斯特設立一個新的AI網絡安全卓越中心。NCSC還認爲,中國特別具備利用人工智能針對關鍵基礎設施進行打擊的優勢。
已記錄的人工智能輔助入侵事件
更快的攻擊方式已初現端倪。今年10月,CrowdStrike披露與中國關聯的“Vapor Panda”組織使用ARTEX工具對至少14個國家的200多個組織發動了攻擊。但該機構僅確認在9起事件中實現了攻擊後滲透。正如Cryptopolitan報道的那樣,遭到瞄準並不意味着已被攻破。
勒索軟件組織也在利用人工智能發動攻擊。Sophos發現,Aur0ra攻擊者使用Cursor和其他AI模型來獲取對已入侵網絡的更深層次訪問權限。攻擊者提供了被盜的憑據並確定了目標。隨後,AI幫助他們探索網絡結構,並在極少的人工監督下獲取管理員權限。
結果表明,人工智能具備提升現有黑客技術的能力。Red Canary也得出了相同結論,指出攻擊者能夠利用AI以已知方式更快地入侵系統,而非開發新方法。根據CrowdStrike的2026年威脅報告,這一問題正在加劇:2025年由AI賦能的黑客攻擊數量增加了89%。
當所有人開始挖掘時,誰在出售鏟子?
隨着企業準備在AI網絡安全領域增加支出,這一日益增長的威脅顯得尤爲嚴峻。Gartner預測,2026年全球相關支出將達到513億美元,到2027年將增至860億美元。我們的計算顯示,AI網絡安全僅佔2026年AI總支出的1.9%,略高於2025年的1.5%。
全球範圍內的網絡安全擔憂日益加劇。世界經濟論壇的一項調查顯示,87%的受訪者認爲與人工智能相關的漏洞是2025年增長最快的網絡風險。另有94%的人預計人工智能將在未來一年對網絡安全產生最大影響。這些發現表明組織對這一威脅的重視程度,儘管它們並未衡量實際攻擊情況。在NCSC於11月3日發佈警告之前,Gartner也發佈了其支出預測。
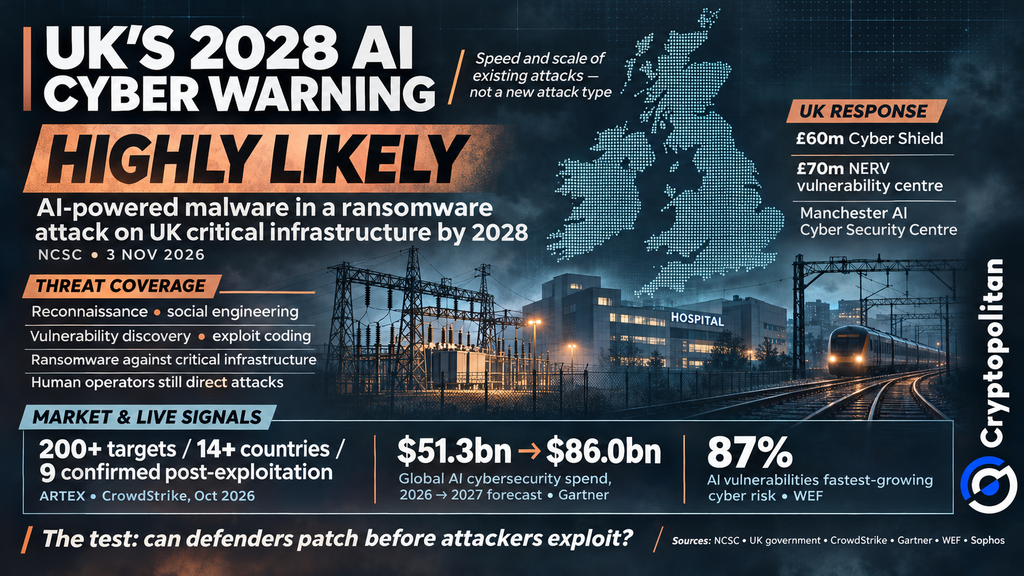
防禦者能否比攻擊者更快地修補漏洞?
然而,增加網絡安全支出並不必然使關鍵基礎設施更安全。英國的“網絡盾牌”(Cyber Shield)和NERV中心可以幫助組織更早地識別漏洞。修復這些漏洞則是另一項挑戰。運營商仍需資金、熟練工人和時間來升級老舊系統。NCSC警告稱隨着AI使攻擊速度更快、成本更低,老舊的基礎設施可能持續存在漏洞。對於已經因預算有限而苦苦掙扎的關鍵服務部門來說,這構成了一個嚴重的問題。現在的問題是,他們能否在攻擊者利用這些漏洞之前將其修復。
最聰明的加密領域人士已經在閱讀我們的通訊。想加入嗎?加入他們。







