


1.3M 安卓電視盒子遭曝光,谷歌搗毀 XCPE 殭屍網絡



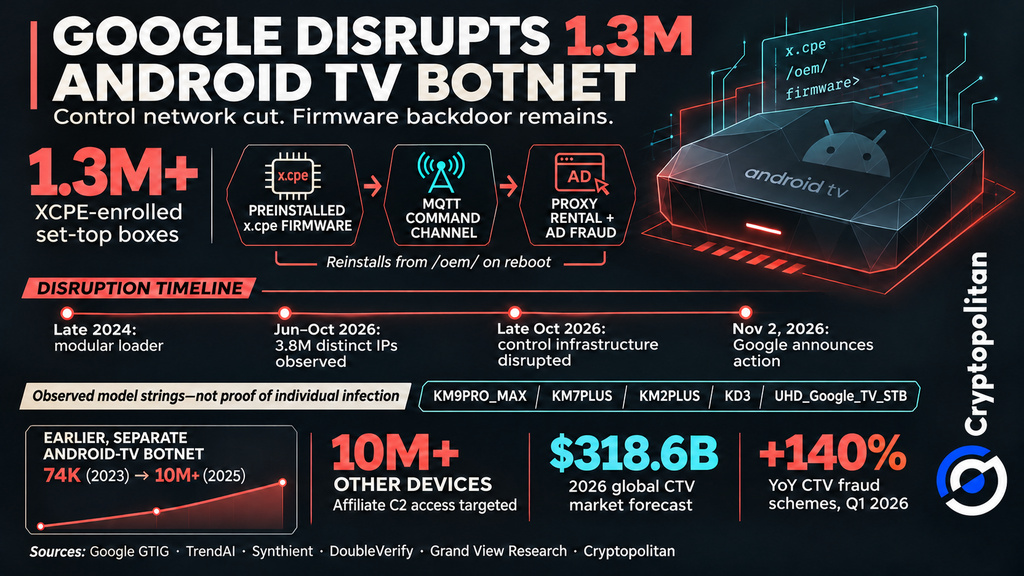
11月2日,該公司宣佈,谷歌及其合作伙伴破壞了XCPE殭屍網絡,該網絡涉及超過130萬臺Android TV機頂盒。此舉剝奪了犯罪分子對設備的遠程控制權限。然而,惡意軟件仍然隱藏在固件中。
對於購買了這些機頂盒的用戶來說,當前的擔憂是接下來會發生什麼。11月3日對Google、TrendAI以及Synthient的調查結果進行了審查,並查看了MECOOL保修頁面,結果顯示沒有任何跡象表明存在與XCPE相關的產品召回、乾淨的固件更新或已實施的批量更換計劃。此次審查僅包括已公開的文件,未涉及任何特定賣家的回應。
預裝代理如何回傳數據
惡意隨設備而來。谷歌發現,x.cpe(在某些設備上稱爲com.oemservice)以系統級訪問權限預裝在固件中。即使被刪除,它也會在重啓後從/oem/分區重新安裝。
一旦設備開機並建立網絡連接,預裝的代理便開始與其控制器通信,並向com.abc.nexus或更新的加載器發送命令。
犯罪分子可以利用MQTT消息在未經同意的情況下安裝應用程序、執行命令以及錄製屏幕。據TrendAI稱,該系統應用使用製造商的密鑰進行數字簽名。這增加了用戶移除它的難度。
谷歌指責的對象
Google表示,其高度確信Videostrong故意構建並運營後門以牟利。據稱,該製造商對惡意代碼進行了僞裝,以繞過Android的認證檢查。
作爲回應,Google禁止Videostrong及其未來關聯公司製造經認證的Android設備或向認證供應商提供軟件。同時,Google加強了對固件的檢查。日本國家警察廳與多家安全公司與Google合作參與了此次下架行動。
追蹤家庭寬帶背後的資金流向
該騙局利用家庭互聯網連接來產生收入。受感染的電視盒子充當住宅代理,在不知情的情況下爲其他人提供訪問權限。此外,攻擊者還實施了廣告欺詐程序。從2026年6月3日至10月1日,TrendAI監測了385萬個唯一的住宅出口IP地址。
連接到家庭網絡對犯罪分子而言十分有用,因爲他們的活動看起來具有合法性。根據FBI的說法,這是使用住宅代理的結果,這使得犯罪分子看起來像普通消費者一樣。廣告商也面臨類似的風險。DoubleVerify發現,2026年第一季度連接電視欺詐的方案和變體比一年前增加了140%。然而,並非所有這些騙局都屬於XCPE類別。
涉及哪些盒子,以及所有者可以採取的措施
Synthient檢查了一臺MECOOL KM9PRO Max,並列出了包括KM9PRO_MAX、KM7PLUS和KD3在內的型號字符串。僅憑名稱匹配並不能證明設備已被感染。
MECOOL的保修提供30天退貨和一年質量問題保障,但並無針對XCPE的具體補救措施。擔憂的機主應斷開疑似設備的連接,並向賣家要求書面修復或更換方案。
爲什麼一個死掉的C2並非終點
Google還針對關聯控制域名採取了行動,據估計這可以切斷至少1000萬臺額外的被入侵設備。這些設備與XCPE的130萬臺是分開的。
捲土重來的風險真實存在。據Cryptopolitan報道,一個早期不同的Android TV殭屍網絡從2023年的7.4萬臺設備增長至2025年的超過1000萬臺。
市場潛力更爲龐大。Grand View Research預測,2026年全球聯網電視收入將達到3186億美元。Pixalate指出,Roku在全球程序化CTV廣告活動中的份額爲36%。這兩個數據均未衡量XCPE造成的損失。
如果您正在閱讀這篇文章,說明您已經領先一步。請繼續通過我們的通訊保持關注。







