


創始人稱:攻擊者曾以管理員身份登錄舊BTCPay服務器,隨後盜走熱錢包資金



BTCPay Server 創始人 Nicolas Dorier 表示,週日報告的熱錢包掃蕩似乎涉及運行早於 2.4.2 版本的服務器。
攻擊者在這些實例中以管理員身份登錄,團隊仍在調查具體方法。
調查將攻擊向量鎖定在 2.4.1 或更早版本
BTCPay 於美東時間週日傍晚 5:25 發出了一份警告。它建議任何運行實例的人在下達調查結束前,使用 ./btcpay-down.sh 關閉其實例。
Dorier 在約 2 小時後發帖表示,運行 2.4.7 版本的 BTCPay 自有公共服務器並未遭到攻擊。
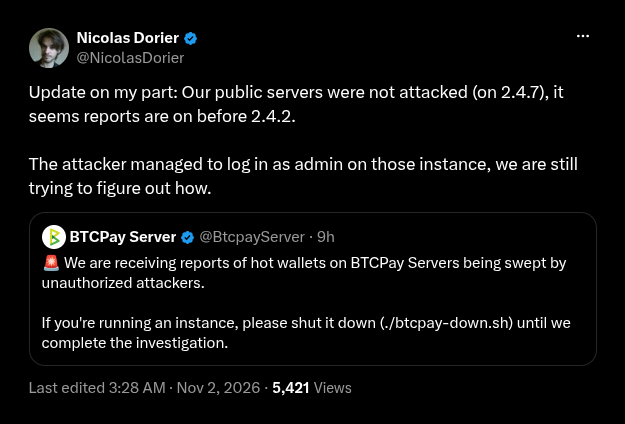
多里埃後來表示團隊有跡象表明“2.4.2 之前的漏洞被利用了”。
BTCPay 在美東時間晚上 11:07 的更新縮小了目標範圍。調查發現攻擊向量針對的是在 7 月 23 日或更早版本發佈的 2.4.1 實例。
該項目指出,自 10 月 29 日發佈的 2.4.7 版本中,“沒有收到用戶關於熱錢包資金被盜的可靠報告”。它建議運營商保持軟件更新,並要求受害者向安全團隊發送詳細信息和日誌。
一些託管提供商可能已自動關閉實例以防止舊版本被利用。BTCPay 感謝LunaNode及其他人的迅速行動。
自 2.4.2 發佈以來至少更新過一次的操作人員“沒有理由恐慌”,多里埃說。他還警告用戶不要在熱錢包中存放太多資金,並承諾將發佈一篇包含更多細節的博客文章。
週日的資金盜刷涉及了此前 8 月安全公告判定爲安全的資金
由於 BTCPay 是自託管的,該項目無法更改商家的服務器或將其關閉。其熱錢包模式使用該服務器上存儲的種子對支付進行簽名,這意味着控制該服務器的人可以轉移這些硬幣。
2.4.2 版本線可追溯至八月。BTCPay 於 8 月 7 日發佈了 2.4.2 版本,以修補一個已遭攻擊的嚴重漏洞,Cryptopolitan對此進行了報道。
包括 2.4.2 候選版本在內的所有先前版本,均允許未經身份驗證的攻擊者竊取 LND macaroon 憑據。攻擊者可接管 Lightning 節點並利用其轉移資金。
Foundation 和 Citadel21 報告稱其 Lightning 節點遭到攻擊。Sparrow Wallet 開發者 Craig Raw 也表示自己受到了影響。
隨着 2.4.2 版本的發佈,LND 的 macaroons 被自動重新生成。當運營商通過自己的代理、Tor 服務或轉發端口暴露 LND 時,他們必須手動更改這些憑據。
2.4.2 版本還修復了 Greenfield API Basic Authentication 中的 TOTP 雙因素繞過漏洞(於 8 月 4 日報出)。BTCPay 表示,該漏洞與 macaroon 黑客攻擊無關。
BTCPay 的 公告指出,其自身的鏈上錢包(包括熱錢包)未受該漏洞影響。週日有報道稱熱錢包遭到掃蕩。
BTCPay 和 Dorier 均未說明攻擊者是利用了八月的 macaroon 漏洞還是其他 2.4.2 之前的漏洞。在八月,支持者設立了一筆恢復 賞金,金額爲返還資金的 10%,最高可達 3 BTC。
River 報告稱,2025 年比特幣的平均商戶使用量增長了 74%,閃電網絡月交易量突破 10 億美元。
如果您正在閱讀這篇文章,說明您已經領先一步。請繼續通過我們的通訊保持關注。







