


Ubuntu版Solana驗證節點被敦促在等待內核修復期間屏蔽流量



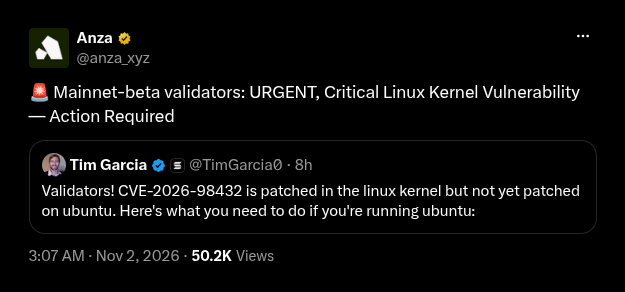
11 月 2 日,Anza 向 Solana mainnet-beta 驗證者發送了“需要行動”警報,指出 Linux 內核中存在一個尚未被 Ubuntu 修補的關鍵漏洞。
Solana 開發人員引用了 Tim Garcia(Solana 基金會驗證者關係負責人)的一條帖子,其中要求 Ubuntu 運營商在修復程序到來之前過濾流量。
Garcia 希望關閉多路徑 TCP (Multipath TCP) 和套接字遷移功能
在加西亞的帖子中,他列出了三項更改措施,直到Ubuntu軟件包可用。運營商應使用nftables丟棄帶有IPv4選項的入站TCP數據包。
他建議他們通過設置 net.mptcp.enabled=0 來禁用多路徑 TCP。設置 net.ipv4.tcp_migrate_req=0 可禁用 TCP 請求套接字的遷移。
Red Hat 警告稱,過濾雖能縮小暴露面,但無法完全阻止利用。
該通知適用於運行Ubuntu的驗證者。安扎的要求規定客戶端構建和運行需在Ubuntu 24.04上,並需要公共IPv4地址。
Garcia 表示,內核缺陷 CVE-2026-98432 已在主線上修補。目前尚未爲 Ubuntu 用戶發佈更新。
該CVE首次發佈於10月15日,並由Canonical的跟蹤器於10月30日最後一次更新。26.10、26.04 LTS、24.04 LTS和22.04 LTS上的主要內核軟件包被標記爲“漏洞修復進行中”。
較舊的 20.04 和 18.04 版本僅被列爲存在漏洞。該漏洞的 CVSS 評分爲 9.8,Ubuntu 優先級爲高。
CVE-2026-98432 導致內核讀取已釋放的內存
CVE-2026-98432:內核 IPv4 代碼中的釋放後使用(Use-after-free)漏洞。即使內存已被釋放,內核仍可能讀取屬於網絡連接的內存。
Canonical 的描述將其與傳入連接的 TCP 握手關聯起來。在處理同一請求套接口的重傳 SYN 時,子套接字被釋放,而該操作由第二個 CPU 處理,導致 ip_options_build() 讀取已釋放的內存。
當啓用 TCP 請求套接字遷移時,也存在類似的漏洞,這就是爲什麼 Garcia 在他的列表中關閉了該功能的原因。IPv6 避免了第一個問題,因爲其握手代碼會複製選項。
11 月 1 日,Red Hat 發佈了針對 RHEL 8、9 和 10 的內核修復公告。Debian 也已爲 bookworm 和 trixie 提供了修復包。
今年之前,加密基礎設施曾受到Linux缺陷的影響。2026年5月,Cryptopolitan報道了兩個內核漏洞——Copy Fail和Dirty Frag,使交易所、驗證者和託管系統進入警戒狀態。
受感染的 Linux 服務器可能會暴露簽名憑據和服務器的管理員訪問權限。
今年1月,Solana運營商被敦促應用關鍵的驗證者補丁v3.0.14。此次漏洞位於客戶端依賴的內核中,低於客戶端軟件層。
不要只是閱讀加密貨幣新聞,要真正理解它。訂閱我們的通訊。 免費。







