


Cursor 市場後門事件考驗 AI 編程助手信任度


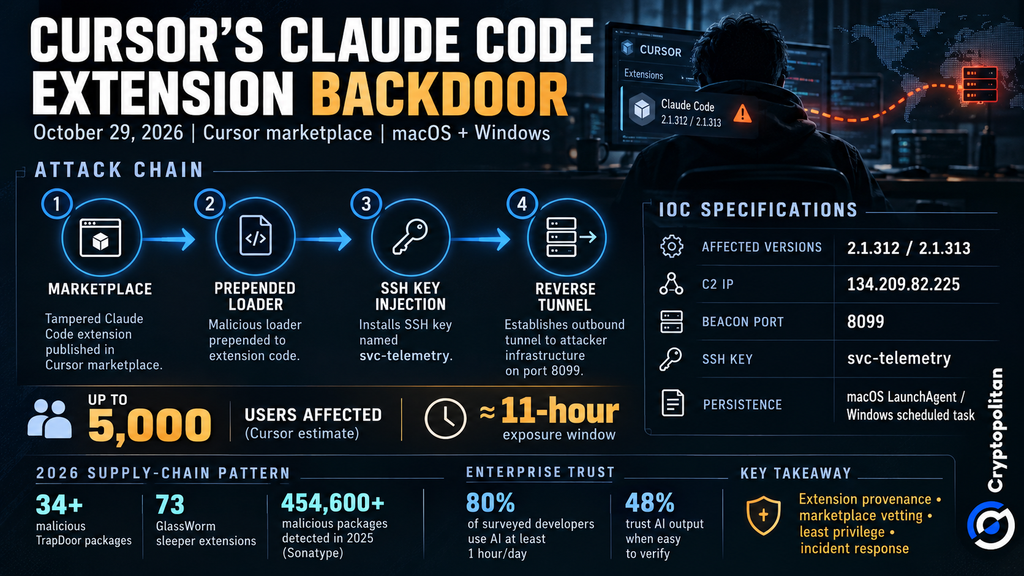
10 月 29 日,Cursor 從其應用市場中移除了一個被入侵的 Claude Code 擴展。此前研究人員發現,這些惡意擴展安裝了 SSH 後門。估計有 5,000 名用戶可能受到影響。該問題不涉及 Anthropic 的 AI 模型 Claude。相反,惡意軟件是通過 Cursor 的擴展市場向開發者提供的。
兩個被投毒的版本潛伏了十一個小時
Anthropic.claude-code 的兩個被篡改版本(2.1.312 和 2.1.313)曾在 Cursor 的 Windows 和 macOS 應用市場中提供下載。根據 Cursor 的公告,這些惡意軟件在 10 月 29 日上午 2:27 至下午 1:35(太平洋時間)期間上架,持續了約 11 小時。
Anthropic 並未創建任何惡意插件。OpenSourceMalware 對 2.1.313 版本進行了分析,發現官方 npm 包、Open VSX 列表以及 Microsoft VS Code 市場中的版本均未受影響。
在真實擴展之前插入的後門
攻擊者在擴展的 JavaScript 文件開頭隱藏了一個 66 行的加載器。這意味着惡意代碼會在合法擴展之前運行。正如 OpenSourceMalware 所解釋的那樣:
用戶無需啓動 Claude 對話。加載擴展模塊即可。
激活後,該代碼能夠收集有關計算機的信息以及其中存在的憑據類型。它還生成了 svc-telemetry SSH 密鑰,並嘗試向 134.209.82.225 建立反向隧道。同時,它通過 HTTP 使用端口 8099 發送了關於計算機的數據。
Cursor 聲稱,在沒有管理員權限的情況下,SSH 嘗試通常不成功。儘管如此,間諜軟件密鑰和持久化腳本仍可能保留在計算機上。該代碼可繼續收集和傳輸有關計算機的信息。
爲什麼卸載可能不夠
Cursor 已移除惡意軟件並暫時關閉了其應用市場。此外,Cursor 還檢查了其他擴展程序,並與託管服務提供商合作,使攻擊者的服務器下線。但這並不意味着受影響的計算機已經安全。Cursor 在其 安全指南 中警告稱:
“僅卸載擴展可能不足——有效載荷會投放獨立的持久化腳本,使其持續運行。”
這些持久化腳本的示例包括 macOS 上的 LaunchAgent 和 Windows 上的計劃任務。Cursor 建議受影響的開發人員刪除 svc-telemetry SSH 密鑰,並運行公司的清理腳本。開發人員必須使用另一臺受信任的設備來更改他們從受影響計算機可以訪問的憑據。
爲什麼這符合 2026 模式
此次 Cursor 事件是更大規模問題的一部分。攻擊者正越來越多地針對開發者使用且信任的工具。Cloud Security Alliance 報告了 TrapDoor 活動,該活動涉及超過 34 個惡意軟件包,它們在 AI 助手配置文件中插入了隱藏指令。
與此同時,GlassWorm 活動利用休眠擴展程序針對開發者的憑據和加密錢包。Cryptopolitan此前曾報道過由 Socket識別出的73個此類擴展程序。
問題不僅限於擴展程序。Sonatype在2025年發現了超過454,600個新的惡意軟件包。Cryptopolitan 也對其關於 被污染的npm庫的發現進行了報道。這些是獨立的攻擊事件,其肇事者之間沒有確鑿的聯繫。
信任成爲企業合同中的獨立條款
隨着開發者使用AI工具的增加,日益增長的威脅顯而易見。GitHub的Octoverse報告稱,由於AI系統日益普及,開發者的活動有所增加。
根據2026年進行的Stack Overflow調查,當被問及是否使用AI工具時,80%的受訪者表示他們每天使用一小時或更長時間。然而,調查還顯示,只有48%的受訪者在AI生成內容的有效性易於確認時纔信任其內容。
對於企業而言,AI 工具日益廣泛的應用帶來了新的安全擔憂。公司可能會開始要求更嚴格的市場審查、證明擴展來自合法來源以及更嚴格的訪問控制。他們還期望供應商在發生安全漏洞時能更快地做出響應。
這些安全措施可能是實施 AI 工具的又一成本。然而,這些仍是潛在成本,而非來自 Cursor 事件的實際財務損失。
如果您正在閱讀這篇文章,說明您已經領先一步。請繼續通過我們的通訊保持關注。









