


AI驅動的黑客攻擊蔓延全球,中國黑客組織利用ARTEX自動化網絡間諜活動


與中國有關聯的黑客組織正在藉助一種名爲ARTEX的AI驅動滲透測試技術,不斷增加其攻擊活動。據 CrowdStrike, Vapor Panda自2026年10月17日起在其針對全球超過200家組織的攻擊中使用了該工具。大部分工作由AI完成,最終決策則由人類執行。
同時探索多條路徑的計劃者與執行者智能體
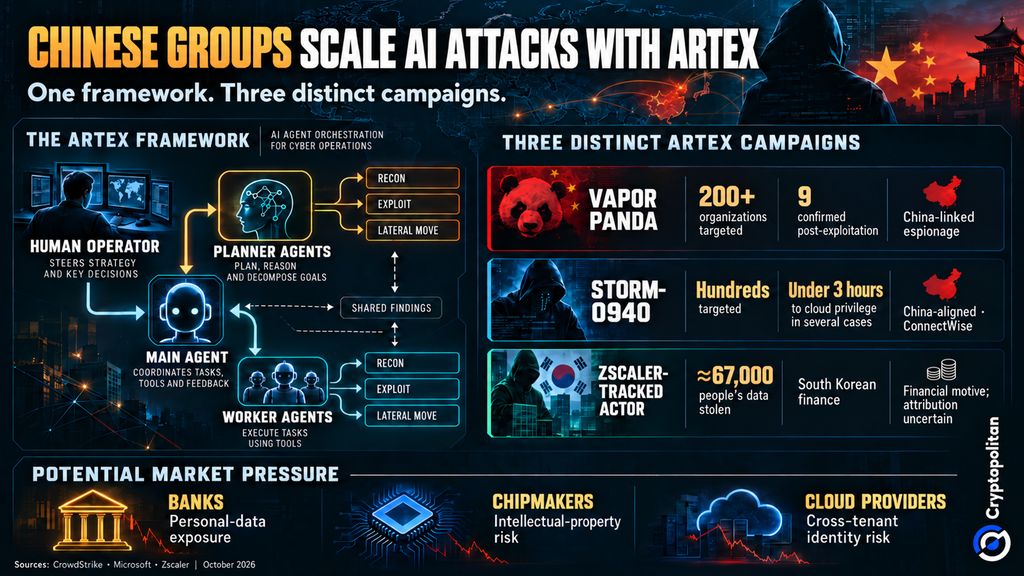
ARTEX依賴一個主智能體來管理負責規劃攻擊的“計劃者”智能體和負責執行攻擊的“執行者”智能體。這些智能體在掃描系統、利用漏洞和遍歷網絡的過程中協同工作,並共享發現的信息。根據CrowdStrike提供的信息,Vapor Panda使用了DeepSeek以及一個未知的商業AI系統。在一次攻擊中,計劃者智能體僅就消耗了14億個輸入標記(tokens)。
該活動波及至少14個國家。目標包括外國政府外交部和電信運營商。在美國,攻擊者針對製藥、半導體、國防、核能和金融領域的19家組織發動了攻擊。
然而,儘管此次行動規模宏大,但並非所有攻擊都取得了成功。CrowdStrike僅確認了9家公司存在後滲透活動,其中包括使用BLOODALCHEMY後門程序。隨後,人工操作員接管了控制權,通過創建Web Shell、提取密碼以及定位未受保護的設備來進一步操作。
從ConnectWise到Microsoft 365,第二個團伙擴大規模
ARTEX 還被另一個與中國有關聯的黑客組織 Storm-0940 使用。根據 Microsoft 的說法,該組織早在 2026 年 9 月就開始使用該工具。它針對數百家組織,並在多個案例中在不到三小時內獲得了特權雲訪問權限。微軟還將該組織與 ConnectWise 雲備份入侵事件聯繫起來。
其攻擊規模令人印象深刻。微軟追蹤到10月10日至14日期間,針對8家公司共327個賬戶發起了超過151,000次失敗登錄嘗試。峯值達到每分鐘2,900次。然而,並未觀察到任何成功的登錄行爲。
ConnectWise 入侵是該組織活動的另一部分。在此前泄露之後,攻擊者還試圖更改雲應用程序憑據,正如 Cryptopolitan 此前報道的那樣。
以牟利爲目的的攻擊者襲擊韓國銀行
ARTEX的第三次活動則出於不同的動機。2026年9月下旬,攻擊者利用該工具針對韓國金融機構發動了攻擊,Zscaler對此進行了報道。他們竊取了約6.7萬人的個人信息。
Zscaler 以中等置信度評估攻擊者爲中文使用者且以經濟利益爲動機,並未確認任何國家贊助行爲。CrowdStrike 還在受攻擊者控制的系統上發現了 ARTEX 文件和 Claude Code 日誌。
黑客攻擊如何走向自主化
但向自動化黑客攻擊的轉變早在ARTEX之前就已開始。2025年,Anthropic發現了一個由中國國家支持的活動組織發起的運動,該運動利用Claude Code針對約30個目標展開攻擊。AI完成了估計80%至90%的工作量。
Google也記錄了攻擊者如何從簡單的AI提示轉向自主操作。這些早期活動與ARTEX行動無關,但它們展示了基於AI的黑客技術正在以多快的速度演變。
這對銀行、芯片製造商和雲提供商意味着什麼
風險已超出已被鎖定的組織範圍。銀行面臨客戶數據泄露的潛在威脅,芯片製造商可能遭受寶貴知識產權的損失。雲提供商則面臨另一項擔憂:被篡改的應用程序憑證可能會暴露多個客戶的數據。
行業數據表明,更快的攻擊速度令企業感到擔憂。Verizon在其2026年的報告中指出,系統入侵佔其所有安全事件的61%。Microsoft報告稱,暴露的雲工作負載平均在5.3小時內就會遭到攻擊。
與此同時,世界經濟論壇發現,65%的大型企業將第三方和供應鏈漏洞視爲其最大的網絡安全挑戰,這一比例較2025年的54%有所上升。
隨着攻擊速度加快且自動化程度提高,企業可能會將安全支出轉向更強大的身份控制、更快的檢測能力以及更緊密的供應商監控。
如果您正在閱讀這篇文章,說明您已經領先一步。請繼續通過我們的通訊保持關注。









