


微軟稱朝鮮頂級黑客組織已實現AI實戰化


微軟表示,目前有三個朝鮮黑客組織在日常攻擊中使用人工智能,達到了其評估量表中的最高級別。
微軟(NASDAQ: MSFT)將朝鮮在黑客活動中使用人工智能的整體水平評定爲“高”。該報告發布之際,朝鮮正被指涉嫌製造史上最大規模的加密貨幣盜竊案——63.6億美元的幣安黑客事件。
朝鮮黑客是如何利用人工智能的?
在週四發佈的一份報告中,微軟威脅情報部門 對朝鮮最活躍的八個黑客組織 進行了四級評分。這四個級別分別是:新興、擴展、加速和實戰化。“實戰化”爲最高級別,意味着人工智能已成爲該組織整體運作的一部分。
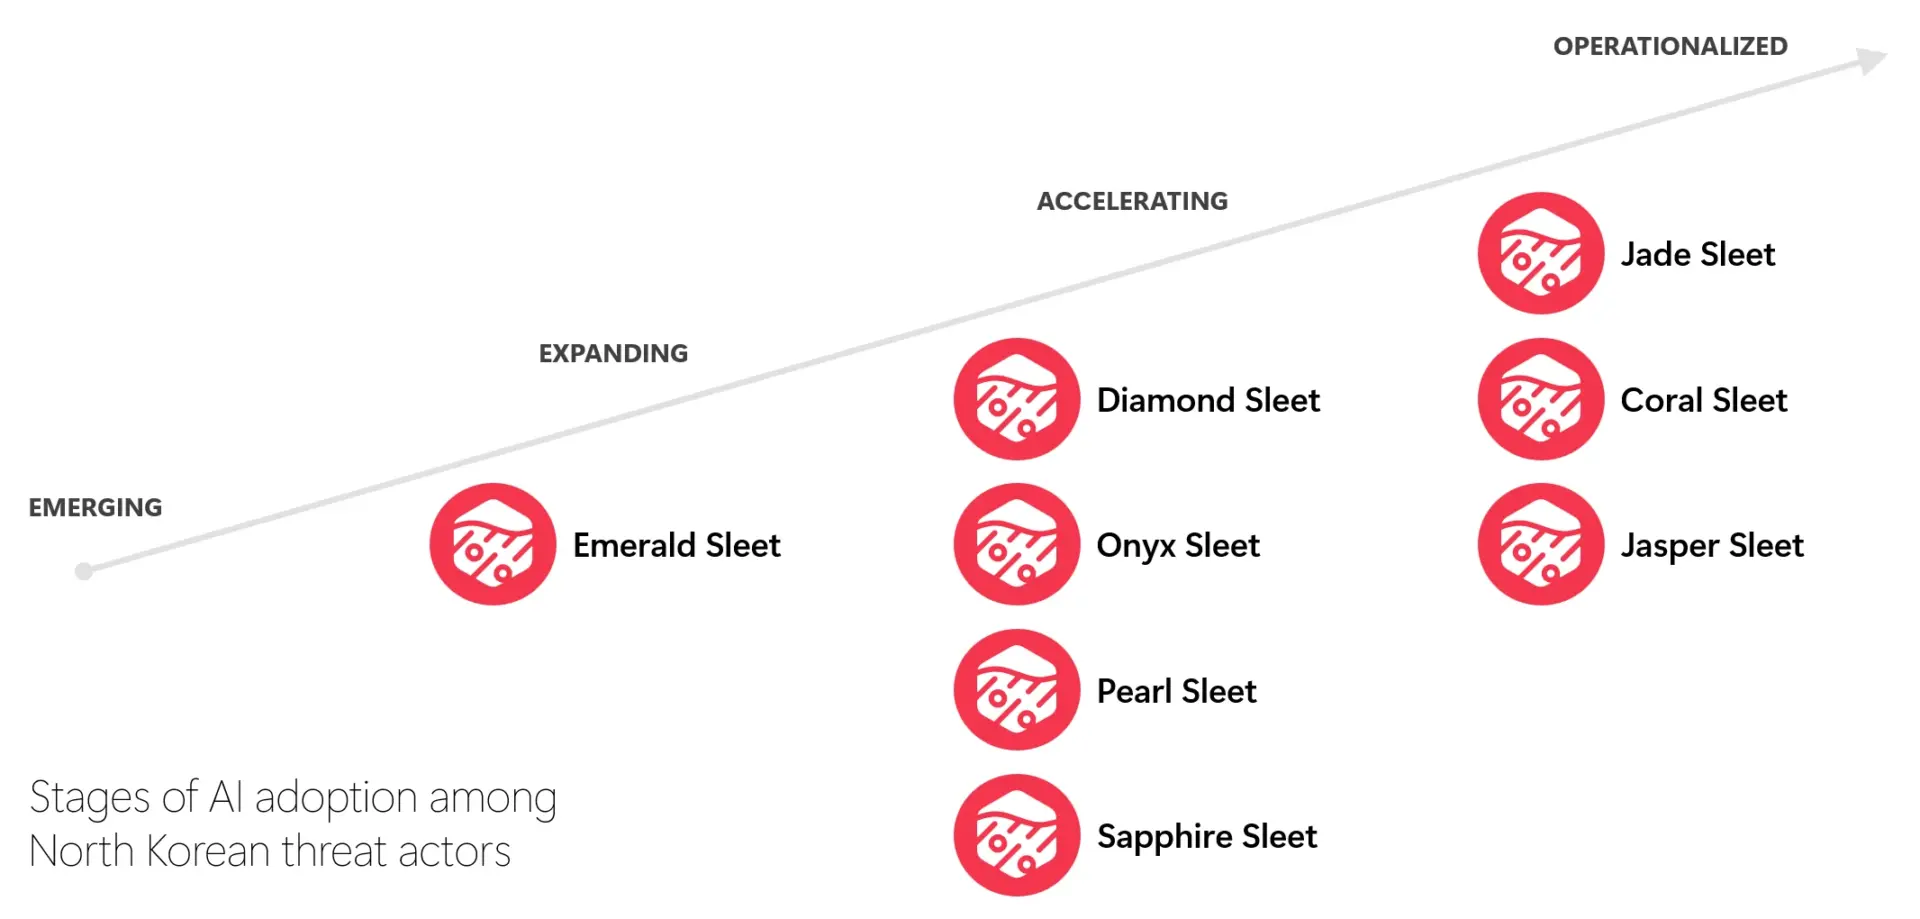
翡翠冰雹、珊瑚冰雹和碧玉冰雹位於頂層階段,而鑽石冰雹、黑曜石冰雹、珍珠冰雹和藍寶石冰雹處於加速階段。綠柱石冰雹處於擴張階段,目前沒有任何組織處於萌芽階段。
微軟將排名與特定活動關聯起來。
- 翡翠冰雹在一週內通過三家虛假公司開展了活動。
- 珊瑚冰雹找到了一種在私有代碼存儲中植入惡意軟件的方法。
- 黑曜石冰雹在幾分鐘內創建了數十條定製網絡釣魚消息。
- 鑽石冰雹利用人工智能構建虛假人物和空殼公司以欺騙其目標。
據報道,一個組織在8月和9月製作了超過100個針對韓國用戶的定製PDF誘餌。此類工作過去每個目標都需要數天時間才能完成。
這些組織還使用了AI編碼工具。微軟表示,攻擊者使用Cursor等工具編寫代碼、修復錯誤並構建規避檢測的方法。
黑曜石冰雹和珍珠冰雹使用了ARTEX,這是一款開源系統漏洞測試工具。它可以與AI模型關聯,並被指示自行偵察目標。據報道,與中國有關聯的組織Storm-0940曾對ConnectWise使用過ARTEX。
微軟分析師認爲,人類仍然主要掌控朝鮮的網絡攻擊行動,僅利用人工智能來加速該組織已開展的工作,例如偵察目標、製作釣魚內容以及維持虛假身份。
微軟表示,加密貨幣交易所和金融機構是 朝鮮網絡行動中 最常見的目標,因爲 其目的 主要是爲政權籌集資金並收集情報。
人工智能是否在幣安黑客事件中發揮了作用?
截至目前,尚無證據表明參與幣安黑客事件的攻擊者使用了人工智能,且微軟的報告也未將幣安被盜事件與任何人工智能技術聯繫起來。
此次被描述爲史上最大規模加密貨幣盜竊案的幣安黑客事件發生於10月29日。區塊鏈研究公司TRM Labs稱,一名攻擊者在約20分鐘內從幣安跨十個區塊鏈的錢包中轉移了約63.6億美元。
TRM將責任歸咎於TraderTraitor,並稱其爲朝鮮的精銳黑客部隊,對此結論高度確信。Chainalysis聯合創始人Jonathan Levin也在X平臺上得出了相同結論。
Cryptopolitan 報道 儘管幣安自身對事件的描述說明了攻擊者是如何進入系統的,但並未透露他們使用了哪些工具。交易所最初表示,一名被黑客入侵的工程師的筆記本電腦似乎是入口點,但隨後的調查發現了更多的“漏洞點”。
幣安已凍結約30億美元的被盜資金,暫停了提款操作,並承諾承擔用戶的損失。
如果您正在閱讀這篇文章,說明您已經領先一步。請繼續通過我們的通訊保持關注。









