


幣安黑客事件令加密資金分裂:部分凍結,部分未受影響


在63億美元幣安盜竊案中,攻擊者已開始根據其資產能否被凍結或追回進行分類處理。
一方面,穩定幣發行商正在啓動黑名單和凍結機制;另一方面,黑客們爭分奪秒地將其轉移到沒有發行商或關閉開關的ETH、BTC及其他代幣上。
這場在資產進入不可恢復領域之前將其隔離的緊急行動,緊隨被稱爲加密歷史上最大規模盜竊案的事件之後,諷刺的是,這次事件恰恰擊中了全球最大的加密貨幣交易所。
幣安對該事件的初步報告將漏洞歸咎於一名DevOps工程師的電腦遭到入侵。
幣安黑客事件中哪些資產已被凍結?
TRM Labs和Chainalysis以高度置信度指認的幣安攻擊者——朝鮮TraderTraitor組織,已損失了從交易所轉移出的近30億美元的代幣。
據TRM Labs數據,按市值計算最大的穩定幣發行商Tether和Circle分別將約17.7億枚USDT和8.25億枚USDC列入黑名單。
在被盜的8850萬枚RLUSD穩定幣中,Ripple凍結了4050萬枚,而與特朗普有關的World Liberty Financial鎖定了其USD1代幣中的2780萬枚。
Arbitrum安全委員會也採取了措施,幫助阻止了3050萬美元的損失。
然而,根據Arkham和Lookonchain的追蹤,與朝鮮有關聯的攻擊者仍持有近30億美元的資金,這些資金目前無法被任何實體觸及:其中包括約10.9億美元的ETH、14.1億美元的BTC以及6.829億枚TRX。
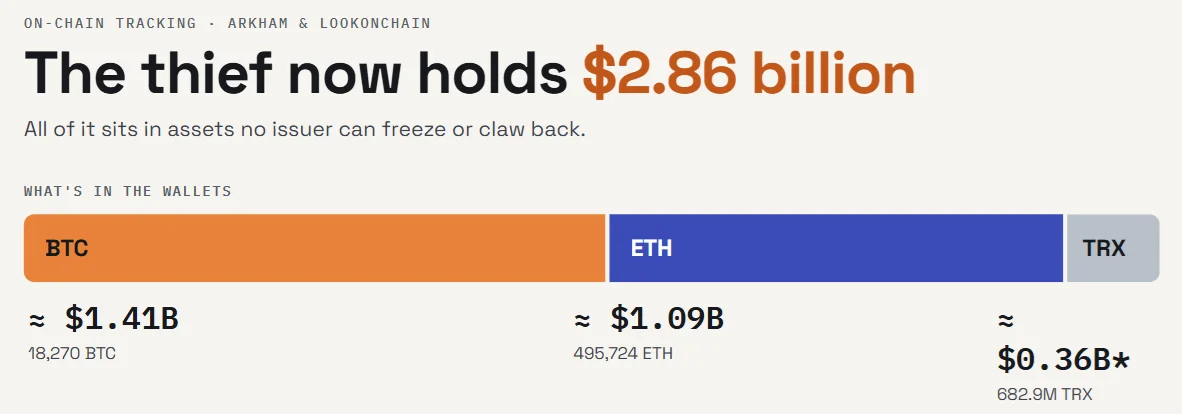
該攻擊者通過出售AAVE、ENA、LINK、PEPE和UNI等山寨幣籌集了1.5825億美元。此後,所有資金均已轉換爲以太坊(一種不可凍結的資產)。
誰能干預,誰又無能爲力?
DEX聚合器1inch與Reserve協議並排展示了黑客試圖穿越的干預橋對比。
1inch表示 與漏洞利用相關的地址已被禁止訪問其dApp、錢包和API。它還表示已聯繫幣安提供幫助,並與ZeroShadow、SEAL 911和TRM Labs進行協調。
另一方面,當攻擊者掃走約34億枚RSR代幣時,Reserve無法採取任何措施阻止他們。團隊 在X上寫道 指出“沒有人,包括我們,可以凍結”這些代幣,因爲RSR是不可變的且沒有管理員密鑰。
根據Arbitrum治理論壇的消息,Arbitrum安全委員會臨時修改了以太坊上的網絡收件箱合約,添加了一個在冒充漏洞利用地址的同時重現跨鏈交易的功能,並將8,425 ETH和74,559,805 ARB轉移到一個以0DA0結尾的託管錢包中。
隨後,該委員會恢復了合約。資金只能在經過ArbitrumDAO投票後才能移動。
今年四月,該委員會曾使用相同的緊急權力凍結了約30,766 ETH(價值約7,100萬美元),這些資金與KelpDAO漏洞利用有關。
Bitget漏洞利用事件已經展示的內容
凍結措施並未奏效,行業再次獲得新鮮證據,證明一旦攻擊者完成轉換,凍結所能挽回的資金微乎其微。在9月的Bitget遭入侵事件中, Cryptopolitan 報道 Circle和Tether僅從被盜的3.875億美元中鎖定了31.8萬美元,因爲竊賊早已將剩餘資金兌換成了以太坊。
Bitquery Cryptopolitan引用的數據 數據顯示,錢包在一週內被凍結的情況下,一週後仍能保留59%的USDT,但六個月後僅剩12%。
幣安已暫停存款和提款服務, 承諾動用其SAFU基金及公司自有資金 以彌補用戶損失,並預計提款服務將在48小時內恢復。
聯席CEO Richard Teng在X平臺發文稱:“您的資金是安全的,我們將承擔所有損失。”該交易所尚未說明實際能追回多少被凍結的30億美元,以及剩餘的33億美元將作何處理。
最聰明的加密領域人士已經在閱讀我們的通訊。想加入嗎?加入他們。








