


僞造批次根密鑰耗盡zkLink Nova以太坊託管資金,餘額降至0.001 ETH



週三,一名攻擊者通過公共中繼器發送虛假批次根,將zkLink Nova的以太坊託管賬戶清空至僅剩約0.001 ETH。
安全公司Blockaid表示,截至目前被盜走的ETH和ERC-20代幣總值約爲78.6萬美元。
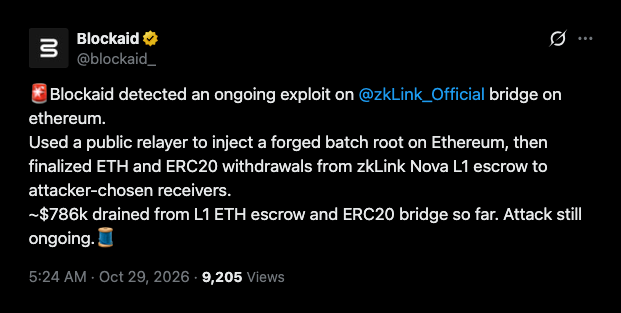
Blockaid於美東時間10:24下午標記了一起公共中繼器攻擊事件
Blockaid於10月28日美東時間晚上10:24在X平臺發帖報告了此次攻擊。攻擊者利用公共中繼器在以太坊上注入虛假根數據,隨後將Nova L1託管賬戶中的ETH和ERC-20代幣提現至其指定的接收地址。
“截至目前,已有約78.6萬美元從L1 ETH託管賬戶和ERC20橋中被轉出。攻擊仍在進行中。”Blockaid寫道。
Nova將來自以太坊及其Layer 2網絡的資產彙集起來。當進行存款時,資金仍保留在其源鏈的合約中,並通過其官方橋接在Nova上獲得記賬。
批次根(Batch root)是橋接協議用於驗證消息的哈希值,在本例中即爲 Nova 批准的提款。zkLink 的結算 設計要求在最終確定批次之前進行證明檢查和跨鏈一致性檢查。
隨後,只有在批處理根哈希(batch root)同步到關聯鏈後,提款才能進行。Blockaid指出,僞造的根哈希是通過公共中繼器注入以太坊的。
與 ETH 和代幣提款在同一筆交易中記錄了一個新的批次根,且位於這些提款操作之前。這可以從攻擊的 日誌中觀察到。
6:21 p.m. 的交易向一個接收方發送了$778,625.84
該交易發生於10月28日美東時間下午6:21,即在Blockaid發出警報前幾小時。它從Nova的以太坊託管賬戶中提取了22.43 ETH,並從其代幣橋中提取了11種ERC-20代幣,然後將它們全部發送至同一地址。
Blockaid的帖子指出了黑客使用的兩個地址,並將ERC-20橋列爲第二個目標合約。
最大的一筆轉賬爲245.74 pufETH,按Etherscan價格計算約合613,536美元。同時轉出的還有約18,113 USDC和3,361 USDT。
根據Etherscan顯示的價格,這些轉賬總額達778,625.84美元。由於該數字僅涵蓋一筆交易,因此很難判斷總共損失了多少資金。
隨後,Etherscan 顯示被黑的 ETH 託管賬戶中僅剩餘約 0.001 ETH。但在美東時間晚上 10:29,託管賬戶的暫停標誌仍未設置,因此尚不清楚是否有其他控制措施阻止了更多提款。
僞造輸入早在 11 天前就影響了另一座橋接協議。Cryptopolitan 報道,10 月 17 日,一條僞造的鑄造消息被用於通過 Cysic 的跨鏈橋接協議創建 1000 萬枚未經授權的 CYS 代幣。
Cysic攻擊者出售了720萬個代幣。在該項目將其列入黑名單之前,其錢包被用於向以太坊發送約72.7萬美元。
7月,約754萬美元從Verus以太坊橋流出。這是該橋第二次發生資金損失事件。此前在5月,曾有1158萬美元被首次盜走。Blockaid將這兩起攻擊關聯至同一合約及導入路徑。
5月漏洞的成因在於橋接協議的checkCCEValues函數中缺少約10行Solidity驗證代碼。同類的驗證錯誤曾導致2022年的Wormhole和Nomad攻擊事件。
不要只是閱讀加密貨幣新聞,要真正理解它。訂閱我們的通訊。 免費。







