


Moonshot承諾在Kimi K3.1 Pro下架後逐步提升開源模型黑客技能



在新發布的Kimi K3.1 Pro模型在內部黑客測試中取得81%的分數後,Moonshot表示打算“逐步提升開源權重中的網絡安全能力”。 未接受該公司網絡安全數據削減的訓練版本得分爲90.5%。
這家北京初創企業將於11月4日發佈K3.1 Pro的完整權重。該模型已在Kimi.ai和Kimi API上部署,上下文窗口爲100萬個token。
該公司表示,存在一個高速版本,其速度是普通版本的2到3倍。
前代K3僅解決了xdev-bench-hard測試集中33.3%的任務
Moonshot將模型的不斷擴展的漏洞利用能力與其通用中間訓練語料庫及強化學習任務中的網絡材料關聯起來。
Moonshot的早期實驗發現,在任一階段保留這些數據都會顯著提升下游的網絡能力。爲了公開發布,它從兩個階段中移除了這些數據,並保留了通用的編碼任務。
在xdev-bench-hard測試中,智能體被要求利用Linux內核、Node.js和Exim等軟件中最近披露的漏洞。
每個任務包含易受攻擊的源代碼、關於該漏洞的二進制文件的簡短提示。只有當智能體能夠在沙箱中運行任意代碼並檢索到一個祕密字符串時,該任務纔算解決。
K3.1 Pro的表現仍遠遠超過其前身Kimi K3(後者僅達到33.3%)。Moonshot的圖表顯示DeepSeek-V4.1-Flash爲85.7%,GLM-5.3爲57.1%,但它們均在另一個測試框架上運行。
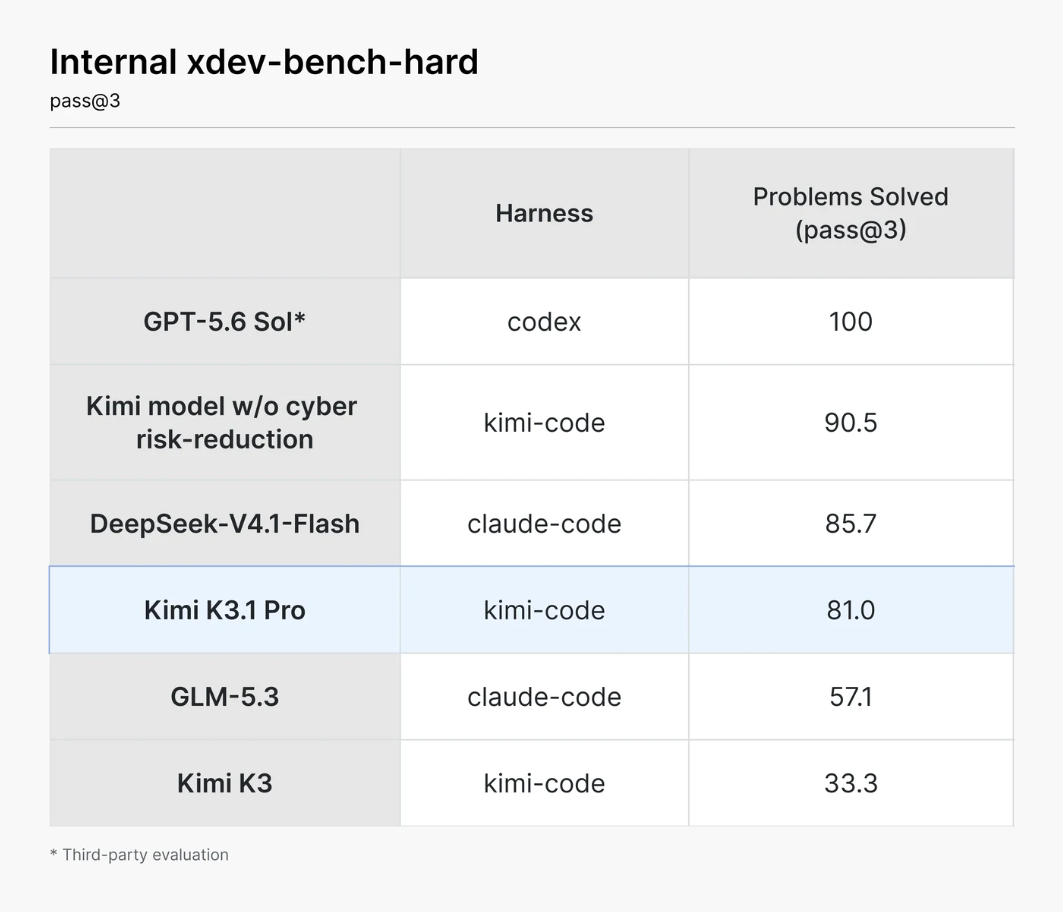
該公司表示,K3.1 Pro 的網絡技能落後於前沿專有模型至少三個月。這些評分均未得到獨立證實。
K3.1 Pro 不會擴展網絡攻擊的絕對前沿
“我們的目標是不發佈會擴展網絡能力絕對前沿的開源權重模型,”該公司表示。
Moonshot 將緩慢發佈視爲一種防禦性手段。該公司稱,在自有基礎設施上運行開源模型的公司能夠審計其維護的代碼,其中包括很少進行安全審查的遺留系統。
監管開源權重更爲困難。一旦文件被傳播,開發者就失去了大部分控制訪問、監控使用或更新安全措施的能力。
上週,中國提出了出口管制提案,禁止出口利用人工智能生成惡意軟件的技術,並限制利用人工智能識別漏洞的工具。該草案目前仍公開徵求公衆意見。
Cryptopolitan 本週報道,微軟將 ConnectWise 入侵事件與與中國有關聯的 Storm-0940 組織聯繫起來,該入侵通過 ARTEX(一個支持任何 AI 模型的開源滲透測試框架)進行。
Moonshot 在網絡安全之外對該模型進行了更深入的測試。該公司表示,K3.1 Pro 在 Terminal-Bench 4.0 上的得分爲 65.7%,領先於 OpenAI 的 GPT-6 Astra(58.2%),並略低於 Anthropic 的 Claude Opus 5.5(66.4%)。
在Moonshot針對虛構事實的內部壓力測試中,聲明級幻覺率從K3的23.4%降至8.3%。
據 Cryptopolitan 報道,在 Moonshot 計劃中的香港 IPO 之前,其股東 Recurrent AI 對其提起了約 7 億美元的仲裁索賠。
不要只是閱讀加密貨幣新聞,要真正理解它。訂閱我們的通訊。 免費。







