


PHP2Shell攻擊激增,Potassium殭屍網絡瞄準易受攻擊服務器



“可行且非常嚴重。”
——約翰·赫爾特奎斯特,谷歌,The Record引用。
DDoS 殭屍網絡爲何令託管服務和加密貨幣運營商擔憂
更廣泛的威脅已經非常嚴重。Cloudflare記錄到,在2026年上半年發生了935次超過每秒1太比特的DDoS攻擊。
這些攻擊未歸因於 Potassium。儘管如此,它們說明了託管服務提供商、支付處理商和加密平臺所面臨的干擾。目前尚未發現與 PHP2Shell 相關的財務損失。
PHP 的新公告及值得關注的要點
10月23日,PHP披露了另一個問題CVE-2026-115560,涉及不尋常的應用程序配置。在常規修復之前,它建議設置session.upload_progress.enabled=0,這也是對CVE-2026-109619的一種緩解措施。
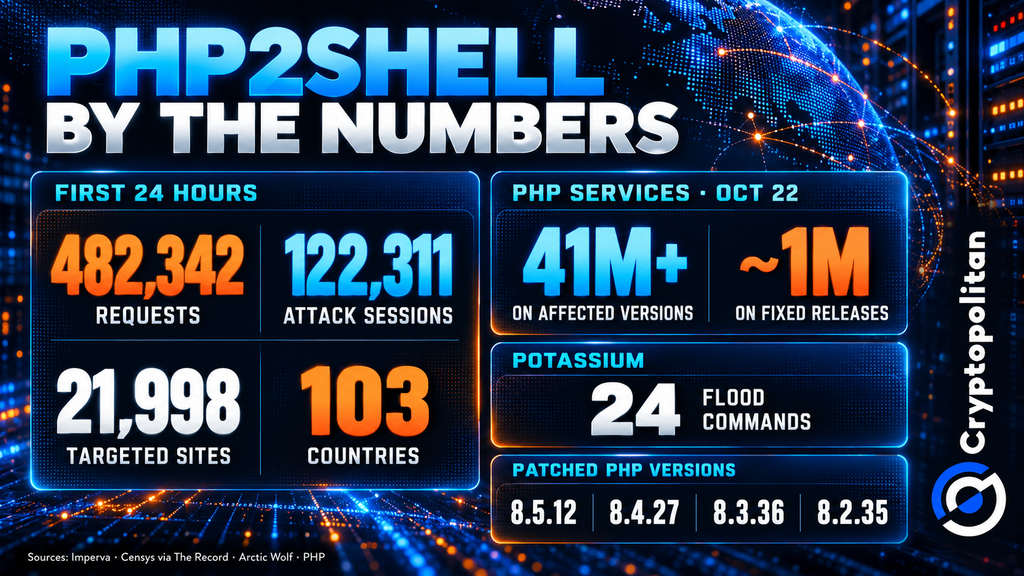
管理員應安裝 PHP 8.5.12、8.4.27、8.3.36 或 8.2.35,重啓工作進程並監控可疑下載。
Cobalt CISO Andrew Obadiaru 警告稱,這段平靜期是:
“借來的時間。”
——安德魯·奧巴迪亞魯,Cobalt,The Record引用。
“垃圾且無法運行。”
——斯賓塞·麥金泰爾,VulnCheck,The Record引用。
這種保護並非萬無一失。VulnCheck開發了一種私有漏洞利用工具,繞過了在生產環境中配置的PHP 8.4.26上的ASLR,隨後將支持擴展到選定的8.4和8.5版本。
Google 的 John Hultquist 將該威脅稱爲:
“可行且非常嚴重。”
——約翰·赫爾特奎斯特,谷歌,The Record引用。
DDoS 殭屍網絡爲何令託管服務和加密貨幣運營商擔憂
更廣泛的威脅已經非常嚴重。Cloudflare記錄到,在2026年上半年發生了935次超過每秒1太比特的DDoS攻擊。
這些攻擊未歸因於 Potassium。儘管如此,它們說明了託管服務提供商、支付處理商和加密平臺所面臨的干擾。目前尚未發現與 PHP2Shell 相關的財務損失。
PHP 的新公告及值得關注的要點
10月23日,PHP披露了另一個問題CVE-2026-115560,涉及不尋常的應用程序配置。在常規修復之前,它建議設置session.upload_progress.enabled=0,這也是對CVE-2026-109619的一種緩解措施。
管理員應安裝 PHP 8.5.12、8.4.27、8.3.36 或 8.2.35,重啓工作進程並監控可疑下載。
Cobalt CISO Andrew Obadiaru 警告稱,這段平靜期是:
“借來的時間。”
——安德魯·奧巴迪亞魯,Cobalt,The Record引用。
攻擊者正試圖將易受攻擊的 PHP 服務器轉化爲 Potassium 殭屍網絡節點,該網絡源自 Mirai,專爲分佈式拒絕服務(DDoS)攻擊而設計。但迄今爲止,他們進展不順。 The Hacker News 在 10 月 23 日報道稱,尚未確認任何服務器被入侵的情況。
有兩個主要的PHP漏洞是網絡攻擊的主要目標——CVE-2026-109618和CVE-2026-109619,兩者的嚴重程度評分均爲9.2(滿分10分)。PHP於10月21日發佈了補丁,但到那時黑客已經開始針對這些漏洞發動攻擊。
Sophos 曾發佈後又撤回的內容
Arctic Wolf報告稱,嘗試執行命令和下載惡意軟件的行爲已被歸因於Potassium。在沙箱環境中進行的另一項評估顯示,另一個樣本通過IP地址134.199.154[.]64在TCP端口50792上連接到thunder.godofthunder[.]st,並攻擊了兩臺烏克蘭主機。
這表明了惡意軟件的潛力,但並未表明攻擊者已入侵生產服務器。10月22日,Sophos撤回了之前的成功聲明,向The Record表示,他們僅觀察到未成功的攻擊嘗試。
數百萬次探測,零起確認入侵事件
然而,這些數據確實表明了攻擊者的探測程度。Imperva記錄顯示,在24小時內,針對103個國家的21,998個網站進行了482,342次請求嘗試,涉及122,311個會話。
與此同時,Censys報告稱,截至10月22日,檢測到超過4100萬個面向互聯網的PHP服務運行着受影響的版本,而部署了該軟件修補版本的實例僅約100萬個。反映掃描事件或受影響個人數量的數據不足以證明實際發生了漏洞利用。
24 洪水命令與休眠的 ENS 開關
Arctic Wolf 披露,24 個洪水命令包括所有類型的 ICMP、TCP、UDP 和 Open VPN。ARM 和 x86-64 Potassium 版本中均存在以太坊名稱服務 (ENS) 查找功能,但在這兩種情況下均已關閉。
Ethereum 和 ENS 均未受到侵害。然而,激活 ENS 查找功能可能導致使用常規 DNS 和 IP 控制手段更難屏蔽命令服務器。
垃圾級概念驗證(PoC)與可用的私有漏洞利用程序
許多公開的漏洞利用概念驗證(PoC)在面對生產環境防禦時往往失效,尤其是針對地址空間佈局隨機化(ASLR)。VulnCheck 的 Spencer McIntyre 將許多流傳樣本描述爲:
“垃圾且無法運行。”
——斯賓塞·麥金泰爾,VulnCheck,The Record引用。
這種保護並非萬無一失。VulnCheck開發了一種私有漏洞利用工具,繞過了在生產環境中配置的PHP 8.4.26上的ASLR,隨後將支持擴展到選定的8.4和8.5版本。
Google 的 John Hultquist 將該威脅稱爲:
“可行且非常嚴重。”
——約翰·赫爾特奎斯特,谷歌,The Record引用。
DDoS 殭屍網絡爲何令託管服務和加密貨幣運營商擔憂
更廣泛的威脅已經非常嚴重。Cloudflare記錄到,在2026年上半年發生了935次超過每秒1太比特的DDoS攻擊。
這些攻擊未歸因於 Potassium。儘管如此,它們說明了託管服務提供商、支付處理商和加密平臺所面臨的干擾。目前尚未發現與 PHP2Shell 相關的財務損失。
PHP 的新公告及值得關注的要點
10月23日,PHP披露了另一個問題CVE-2026-115560,涉及不尋常的應用程序配置。在常規修復之前,它建議設置session.upload_progress.enabled=0,這也是對CVE-2026-109619的一種緩解措施。
管理員應安裝 PHP 8.5.12、8.4.27、8.3.36 或 8.2.35,重啓工作進程並監控可疑下載。
Cobalt CISO Andrew Obadiaru 警告稱,這段平靜期是:
“借來的時間。”
——安德魯·奧巴迪亞魯,Cobalt,The Record引用。
最聰明的加密領域人士已經在閱讀我們的通訊。想加入嗎?加入他們。







