


k0t活動泄露7萬條憑證,或爲勒索軟件攻擊鋪路



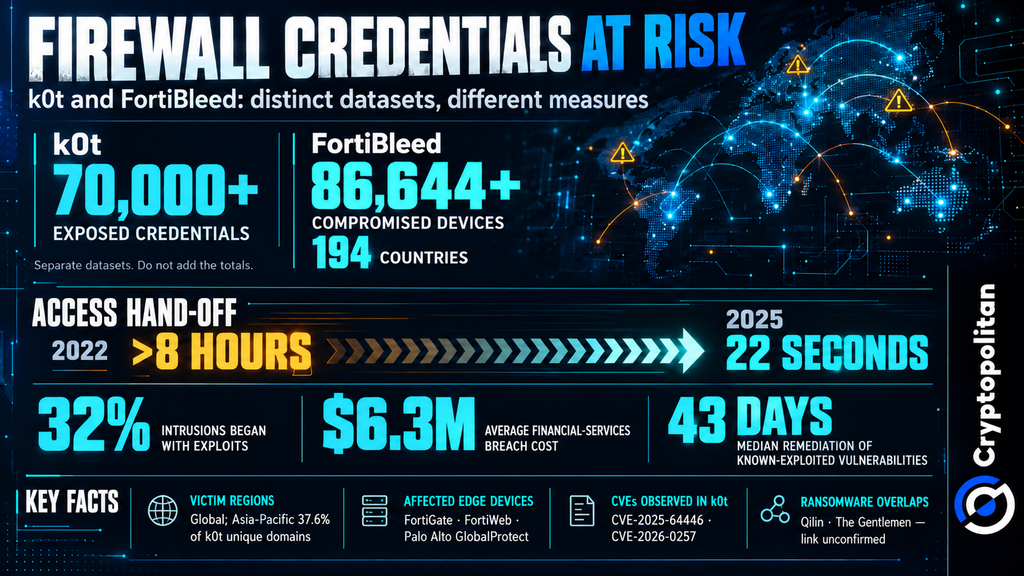
Group-IB和NyxLab 發現了超過7萬個與網絡威脅組織k0t相關活動的網絡憑證。然而,黑客不僅竊取了賬戶憑證,還在企業網絡中植入了後門,這爲勒索軟件集團入侵公司系統提供了新的機會。
憑據僅是攻擊的入口
研究人員發現了攻擊者使用的一些方法,例如在 FortiGate 設備上濫用密碼、利用影響 FortiWeb 的 CVE-2025-64446 漏洞,以及針對易受攻擊的 Palo Alto GlobalProtect 網關使用 CVE-2026-0257。這些設備充當企業網絡的防護盾,並允許遠程訪問,因此成爲企圖入侵公司系統的攻擊者的理想目標。
被盜數據包括 LDAP 目錄轉儲文件。進入系統後,攻擊者使用 OpenConnect VPN 連接、遠程管理應用程序和 AdaptixC2 來維持訪問權限。部分受害者還遭受了數據竊取。許多 FortiGate 被入侵事件發生在 2026 年 2 月至 6 月期間。
隨後,一些受害者出現在勒索軟件組織 Qilin 和 The Gentlemen 所屬的泄露頁面上。這表明 k0t 可能正從對受損網絡的訪問中獲利,但研究人員尚未證實這一關聯。
此外,該活動在亞太地區也取得了成功,觀察到的所有唯一域名中有37.6%源自該地區。儘管如此,研究人員強調,這可能僅表明在亞洲活躍的設備數量,並不一定意味着對亞洲目標有特別關注。
FortiBleed 是一個獨立的、仍在持續的問題
2026年10月6日,由FBI和特勤局發佈的警告指出,FortiBleed仍對FortiGate防火牆和SSL VPN網關構成威脅。攻擊者利用了此前獲取的憑據,藉助基於GPU的系統破解密碼哈希值,並創建了新的管理員賬戶。他們有時甚至能將受害者鎖定在自己的設備之外。
FortiBleed已在全球範圍內蔓延。SOCRadar在194個國家確認了超過86,644臺受感染設備。Fortinet表示,攻擊者重複使用了被盜的登錄憑據並嘗試猜測密碼。此次行動並未涉及新披露的Fortinet漏洞。
儘管Group-IB發現FortiBleed與k0t竊取的數據之間重疊較少,但並未排除兩者操作之間存在關聯的可能性。截至目前,尚無證據表明這兩起事件由同一批攻擊者所爲。此外,這些數據代表不同的概念:k0t涉及的70,000個憑據與FortiBleed涉及的86,644臺設備。將這兩個數字相加會扭曲事件的真實規模。
從初始訪問到勒索軟件加密僅需 22 秒
Verizon的2026年數據泄露調查報告發現,漏洞利用佔所有泄露事件的31%,取代被盜憑證成爲最主要的入侵方式。然而,僅有26%的關鍵已知可利用漏洞得到徹底修復,其中位修復時間長達43天。
這種延遲尤其令人擔憂,因爲攻擊者可以在補丁發佈前就利用這些漏洞。Mandiant的《2026年M-Trends報告》估計平均利用時間爲負7天,表明攻擊往往在修復方案發布之前就已開始。諸如VPN網關和路由器之類的網絡設備尤爲難以監控,因爲它們通常缺乏標準的終端安全工具。
一旦攻擊者獲得訪問權限,威脅可能會迅速升級。Mandiant 發現,從首次突破到移交給另一個犯罪團伙的中位時間,已從2022年的8小時以上縮短至2025年的短短22秒。
威脅已現端倪。在10月19日的更新中,Unit 42報告稱,Qilin和Inc勒索軟件運營方曾嘗試利用CVE-2026-0257漏洞。報告還提及了涉及Settra的其他獨立事件。不過,其早期調查未發現攻擊者深入滲透受影響網絡的證據。
對金融和加密貨幣基礎設施的影響
IBM發現,62%的已報告AI驅動攻擊針對關鍵基礎設施。金融服務領域的數據泄露平均損失達630萬美元。國際貨幣基金組織(IMF)也在10月發出警告稱,隨着金融網絡日益互聯,網絡威脅可能演變爲系統性風險。加密公司同樣面臨因訪問權限被攻破而帶來的類似風險。《Cryptopolitan》報道,2026年9月涉及Fetch.ai和NuNet的損失約爲200萬美元。這些事件涉及的是簽名憑證被攻破,而非VPN訪問權限,且與k0t尚無確鑿關聯。
如果您正在閱讀這篇文章,說明您已經領先一步。請繼續通過我們的通訊保持關注。







