


Railway關鍵泄露事件後,Unbacked利率上調衝擊Swell的swETH和rswETH



安全研究員Spreek於10月22日表示,擁有Swell DAO運營熱密鑰的人在其每小時1%的上限內推高了其swETH和rswETH流動性質押代幣的匯率,且背後沒有任何新增ETH的支持。
這些報告是在雲服務平臺Railway披露入侵者可能已訪問客戶存儲的機密信息數小時後出現的。
Odysseus統計出兩個代幣均出現了約1%的五次上調
Spreek 於協調世界時01:28在X平臺分享了這一發現,稱這兩個代幣的管理員密鑰“似乎已被泄露(可能與Railway有關?)”。攻擊者“每小時將NAV最高提升1%(無抵押)”,該帖子指出。
Phylax Systems創始人Odysseus將其稱爲“BOT密鑰濫用”,並指出swETH和rswETH分別進行了三次約1%的利率上調。Swell公佈的預言機代碼規定,僅允許BOT角色提交重定價快照。
該機器人運行在熱密鑰上。熱密鑰處於在線狀態,無需人工即可簽名。
以太坊記錄顯示,一個地址在10月21日UTC時間23:02以及10月22日UTC時間00:04和01:08提交了swETH快照。截至10月22日的報告數據顯示,swETH價格約爲1.133254 ETH的3.0%以上。
rswETH較1.082464 ETH上漲約2.0%。
Railway於10月21日表示,其觀察到存儲客戶環境變量的系統中存在異常活動,且外部人員可能已訪問部分解密內容。其中存儲的祕密包括API密鑰和註冊表憑據。
該平臺凍結了所有部署,並敦促所有用戶撤回存儲的密鑰。
同一天,加密貨幣調查員Tay表示,一名攻擊者利用存儲在Railway上的密鑰,從至少19條EVM鏈上的錢包中盜取了約37.1萬美元。目前尚未確認Railway漏洞與Swell之間存在關聯。
四個惡意升級合約可能涉及約2,500 ETH
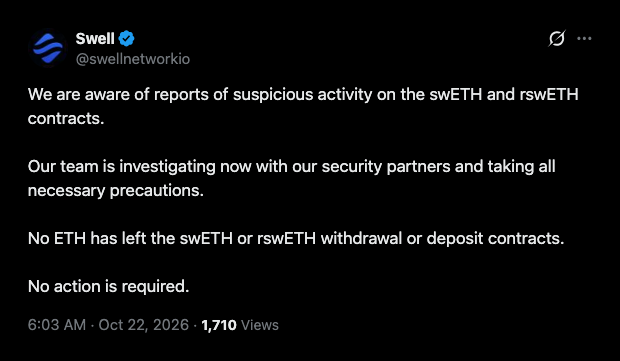
Swell於10月22日UTC時間03:03在X平臺表示,已注意到有關“swETH和rswETH合約存在可疑活動”的報告,並與安全合作伙伴展開調查。團隊寫道:“沒有ETH從swETH或rswETH的提款或存款合約中流出”,並補充稱無需採取任何行動。
Swell於10月23日暫停了swETH和rswETH的存取款,並表示將在NAV恢復至正確值後重新開放。
Spreek也報告稱部署了四個惡意升級合約,若被執行可能導致約2,500 ETH的損失。Odysseus估計Swell持有2,513 ETH,並指出該金額“並非確認損失”。
在報告發布時,這些升級操作尚未執行。
據報道,研究中的部分細節是在AI協助下整理的,且未經覈實。
據報道,DEX價格中僅反映了部分高利率。截至10月23日,Swell的流動性質押和流動性質押再質押產品的總鎖定價值(TVL)均約爲2900萬美元,而數據源顯示rswETH的市場資本化在2700萬至5800萬美元之間。
在一個將swETH或rswETH的定價基於鏈上利率的借貸市場中,這個被推高的數字會被視爲抵押品。Cryptopolitan追蹤了相同的傳染路徑,即KelpDAO的rsETH漏洞蔓延至Layer 2借貸市場。
泄露的密鑰也是導致Fearless錢包擴展程序出現問題的原因,該擴展程序將Polkadot用戶的私鑰發送給了攻擊者的服務器。
不要只是閱讀加密貨幣新聞,要真正理解它。訂閱我們的通訊。 免費。







