


研究人員稱以色列廣告公司利用在線廣告分發零點擊間諜軟件



據稱,以色列廣告公司Discover-Tech利用普通在線廣告追蹤人員,並在其設備上安裝間諜軟件,根據 路透社.
它能夠利用由Google、Comcast和Yandex運營的廣告平臺,在龐大的網站和應用網絡中投放廣告。Citizen Lab與Confiant的獨立調查揭示了該運作機制。只需加載一則廣告,即使用戶未點擊,也可能使其面臨監控或間諜軟件的威脅。
爲何一個加載的廣告足以導致設備被攻破
在毫秒級實時競價廣告位中,與潛在買家共享設備和位置數據。部分廣告還會運行代碼。公民實驗室將這種零點擊間諜軟件技術稱爲AdFection,並將Discover-Tech與Candiru聯繫起來,後者是一家以色列間諜軟件製造商,於2021年被美國列入黑名單。
2026年4月12日,Confiant發現了一個MyIPInfo橫幅廣告,該廣告重定向至通過Amazon CloudFront鏈接到Candiru的基礎設施。該廣告加載了一個包含約90KB隱藏JavaScript的虛假驗證工具,從而能夠收集設備信息並通過加密通道進行通信。Confiant對2026年4月至9月期間的活動進行了調查。
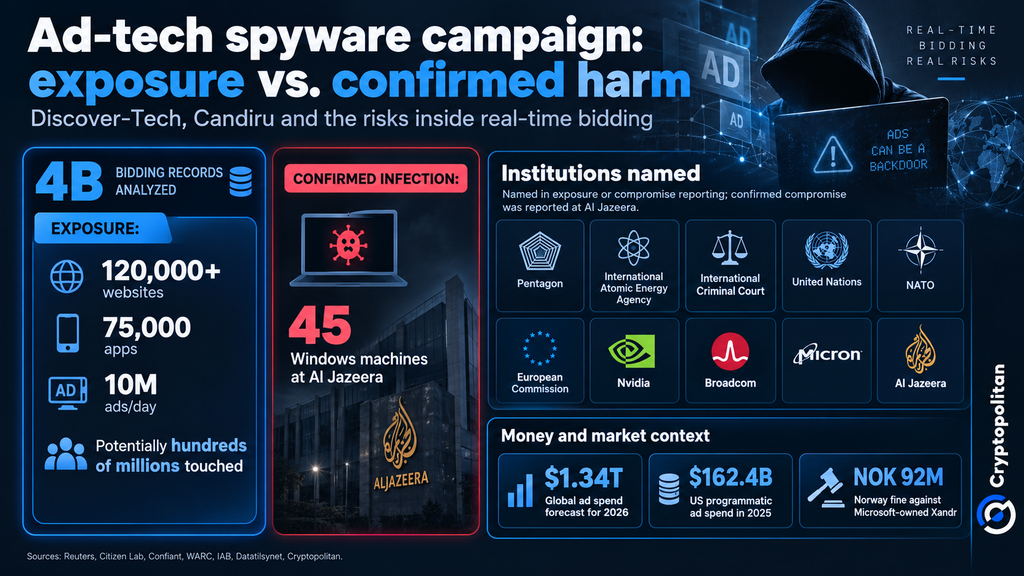
45 被感染的機器位於半島電視臺,另有數百萬臺設備暴露在外
公民實驗室審查了40億條競價記錄。發現Discover-Tech至少在12萬個網站和7.5萬個應用中投放了其廣告。
據Confiant估算,Discover-Tech每天至少投遞1000萬條廣告。其聯合創始人Jerome Dangu表示,“很可能有數億人曾受到Discover-Tech的影響。”
Citizen Lab證實,Candiru間諜軟件在2024至2025年間入侵了半島電視臺(Al Jazeera)的45臺Windows設備。該廣播公司表示,它“強烈譴責針對其多名員工的間諜軟件攻擊。”
Discover-Tech 廣告還出現在與政府和國際機構相關的網絡中,包括五角大樓、聯合國、北約、歐盟委員會、國際原子能機構和國際刑事法院。研究人員還在與芯片製造商英偉達(Nvidia)、博通(Broadcom)和美光(Micron)相關的網絡中發現了 Discover-Tech 廣告。
然而,曝光並不一定意味着感染。與之前報道的半島電視臺遭入侵事件不同,這些廣告的出現並不能證明間諜軟件成功感染了這些機構的設備。
Google、IAB Europe 和 Beeswax 切斷訪問權限
Google 以“系統性違反我們的政策”爲由將 Discover-Tech 從其廣告平臺移除。IAB Europe 也將該公司從 approved vendors 名單中剔除。Comcast 旗下的 Beeswax 則阻止了其訪問該平臺。
這些發現引發了人們對在線廣告安全的更廣泛擔憂。Citizen Lab 研究員 Wolfie Christl 警告稱,“當今在線廣告的運作方式構成了系統性的安全威脅。”
一個建立在相同底層架構之上的 $1.34 萬億美元市場
廣告市場持續增長,安全形勢愈發嚴峻。WARC預計全球廣告支出將在2026年達到1.34萬億美元。根據IAB的數據,2025年美國程序化廣告收入高達1624億美元。然而,安全措施未能跟上人工智能在廣告行業中日益廣泛的應用步伐。
IAB研究顯示,僅有約40%的受訪廣告買家已經或計劃就與AI驅動測量相關的法律、安全和數據風險採取相關措施。
挪威最近對微軟旗下的Xandr處以9200萬挪威克朗的罰款,原因是其通過廣告拍賣非法分享了Grindr的敏感數據。這是一起隱私違規行爲,而非間諜軟件案件。監管機構Line Coll表示,“責任不能轉嫁給他人。”
Discover-Tech案的發生正值廣告公司日益加大對消費者數據和AI驅動定向投放的投資。正如Cryptopolitan此前報道,Publicis Groupe簽署了一項以22億美元收購LiveRamp的協議,從而增強其基於AI的營銷活動。
儘管該交易與間諜軟件攻擊無關,但它凸顯了數據和自動化對該行業的重要性。這些發現也引發了人們對現有安全措施是否跟得上步伐的質疑。
公民實驗室呼籲對Discover-Tech和Candiru展開調查,從而向廣告平臺施壓,要求它們改進供應商篩選機制並檢測惡意廣告。
最聰明的加密領域人士已經在閱讀我們的通訊。想加入嗎?加入他們。







