


丹佛斯稱遭入侵的法國超市冷櫃控制器運行舊固件



Danfoss表示,在法國數百家超市中夜間被劫持的製冷控制器運行着過時的固件。 攻擊者將冰箱溫度調高至50攝氏度,導致商店不得不丟棄新鮮和冷凍庫存。
一位接近法國總理塞巴斯蒂安·勒科爾努的消息人士稱,法國網絡安全機構ANSSI發現了Danfoss軟件中的一個漏洞。該人士稱,該機構已經聯繫了供應商。
Danfoss將AK-SM800和AK-SC355列爲遺留控制器
丹麥製造商Danfoss表示,“已注意到在法國發生的影響有限數量製冷管理系統的事故。”該公司確認了兩條產品線:AK-SM800和AK-SC355。
該公司表示,受影響的硬件大多是“不再接收軟件或安全更新”的舊設備。據報道,這些受影響的設備運行的是早於4.0版本的監管軟件。
Danfoss 表示,受影響的系統“正在運行過時的固件”。該公司還表示,“長期以來一直建議客戶保持受支持的系統與最新固件同步,並將舊系統遷移至當前代解決方案。”
超市的冷庫和冷藏櫃由一個聯動控制面板控制。該面板負責控制溫度和除霜週期,即設備短暫加熱以融化冰塊的時段。
看起來攻擊者劫持了除霜功能,並使其在50攝氏度的高溫下持續運行。
2026年8月,Claroty的Team82團隊發佈了關於Danfoss AK-SM 800A的研究成果,該系統管理器負責協調設施內的製冷控制器。該團隊披露了三個漏洞:CVE-2025-41450,利用基於當前日期的隱藏密碼繞過身份驗證;CVE-2025-41451,郵件警報配置中的命令注入導致登錄後遠程代碼執行;以及CVE-2025-41452,Nginx配置注入可導致拒絕服務。
Danfoss在固件R4.3.1中修復了這些缺陷。研究人員還發現數千個此類管理接口暴露在公共互聯網上。
目前尚無證據表明這項研究與本週發生的攻擊之間存在關聯。
Intermarché所有者擁有150家門店受攻擊持續六小時
Intermarché的所有者Les Mousquetaires表示,其約150家門店的冰箱在夜間溫度升至50度,持續六小時。該集團稱,所有受影響的食物均被丟棄以防範任何健康風險。
在巴黎市中心的一家Intermarché門店,工作人員將成車解凍的食物倒入垃圾箱。融化的冰淇淋灑滿了人行道。
家樂福表示其80家超市遭到襲擊,而其6,000家門店中的絕大多數未受影響。擁有約490家法國門店的Monoprix表示,5%的門店遭到襲擊。
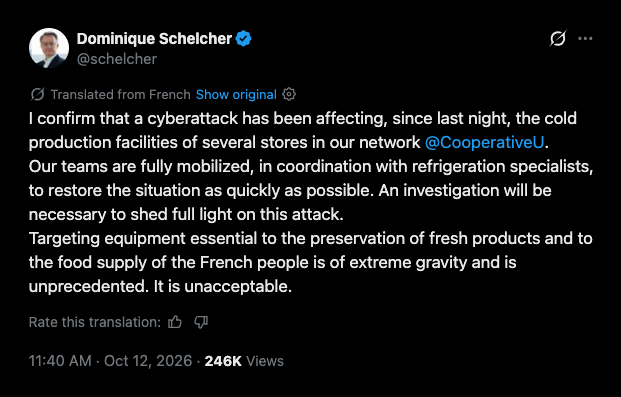
Coopérative U首席執行官多米尼克·謝爾徹(Dominique Schelcher)在X上寫道:“針對用於保鮮產品和供應法國消費者的關鍵設備的攻擊,性質極其嚴重,且前所未有。”
Sekoia威脅分析師費利克斯·阿梅(Felix Aime)表示,西班牙、葡萄牙、波蘭、德國和比利時也遭受了襲擊。
今年早些時候,Cryptopolitan報道稱,法國稅務機關遭遇數據泄露事件,導致約70萬納稅人的信息外泄。隨後,政府宣佈將聘請像Mistral這樣的主權AI公司(而非OpenAI)來檢測公共系統中的安全漏洞。
如果您正在閱讀這篇文章,說明您已經領先一步。請繼續通過我們的通訊保持關注。







