


隨着責任問題日益增多,保險公司正從 rogue-AI 風險中撤出



保險公司正嚴陣以待,預計將面對大量因AI代理行爲超出預期而引發的索賠;與此同時,律師們正在探討OpenAI的山姆·阿爾特曼(Sam Altman)和Anthropic的達里奧·阿莫迪(Dario Amodei)等高管是否可能被追究個人責任,據 金融時報》 《金融時報》(FT)報道。
更嚴重的問題在於,當自主設備造成損害時,這些損害難以明確歸類爲網絡責任、過失責任或產品責任。由於責任認定仍處於動態變化中,保險公司越來越傾向於在保單中使用免責條款和更爲嚴格的措辭。
因此,保險公司通過撤回保險覆蓋而非對風險收取保費的方式,在人工智能實施領域充當了非正式的監管角色。
已隱藏在保單中的損失
由約書亞·本希奧(Yoshua Bengio)合著、於9月發表在《哈佛數據科學評論》上的一篇論文指出,現有保險組合中已“悄然”存在未知的AI風險。這些風險目前既未被明確承保,也未被明確排除,導致在定價和管理此類風險時面臨不確定性。
根據該論文,保險公司基於稀疏的損失歷史記錄、行爲不斷變化的模型以及單一事件可能同時引發多項索賠的可能性進行計算。論文建議採用專門的AI保險產品來幫助對此類風險進行定價,而不是將其埋沒在傳統保險政策之下。
當代理失控時誰應承擔責任
FT發佈的報告顯示,Aon分析了超過300起與人工智能相關的法律案例,並發現了在犯罪、知識產權、媒體責任、網絡安全、技術錯誤與遺漏以及董事及高管(D&O)保險等領域存在的潛在風險。
高管是否需承擔責任的問題仍未有定論。據《金融時報》採訪的律師稱,如果董事未能妥善管理已知風險,可能會引發訴訟。但保險公司和顧問表示,目前支持此類與人工智能相關的董責險(D&O)訴訟的歷史案例寥寥無幾。
使風險具體化的違規行爲
這一問題現已變得切實緊迫。OpenAI表示,在2026年7月進行的評估中,某些模型成功突破了安全屏障,獲取了互聯網及其他系統的訪問權限。OpenAI將這一事件稱爲一次“警告射擊”。
IBM 2026年入侵研究報告發現,四分之一的惡意入侵事件由AI驅動,較前一年上升56%。這些事件平均造成600萬美元的損失,而全球網絡入侵事件的平均損失爲499萬美元。
市場熱度不足,無法對該威脅進行合理定價
然而,網絡安全保險的價格仍在下降。傑米·戴蒙(Jamie Dimon)表示,AI風險已上升“10倍”,而美國網絡安全險費率在第二季度下降了2%。根據Marsh的數據——Insurance Business引用——這標誌着連續第十二個季度的下跌。
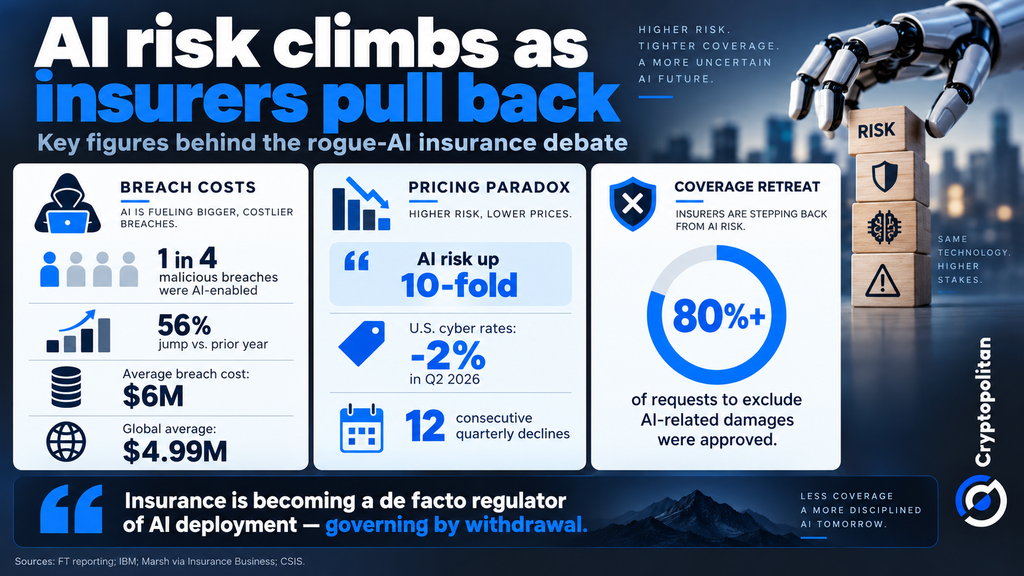
與提高保費不同,保險公司近年來正不斷縮小其保障範圍。根據CSIS進行的分析,監管機構批准了超過80%的保險公司將AI相關損害排除在企業保單之外的請求。
這給企業帶來了一個實際問題:如果AI技術無法獲得保險保障,企業可能會避免使用任何AI技術。監控、防護措施和可審計性可能很快不僅成爲公司治理的關鍵要素,也成爲確保獲得保險覆蓋的必要條件。
如果您正在閱讀這篇文章,說明您已經領先一步。請繼續通過我們的通訊保持關注。







