


蘋果收緊Mac數據訪問權限,AI代理引發隱私擔憂



10月2日,蘋果宣佈將對macOS實施更嚴格的控制措施,針對那些請求廣泛訪問Mac上數據的應用程式。這一決定是在收到關於Meta Muse的投訴後作出的。此外,這也揭示了一個更廣泛的問題,即AI代理可能獲得的訪問級別,以及這些訪問如何被傳達和監管。
蘋果對完全磁盤訪問權限的更改
在其開發者更新中,蘋果表示,完全磁盤訪問權限可能會允許某些文件、電子郵件、消息和瀏覽歷史記錄被訪問,因爲它繞過了通常保護應用數據的安全措施。
“今後,我們將引入額外的控制措施,以確保真正希望授予應用這種非凡級別訪問權限的用戶只能通過非常明確的用戶操作來實現,”蘋果寫道。它補充道,“隨着人工智能代理變得越來越強大和自主,與此類訪問相關的風險將大幅增加。”
路透社解釋了爲什麼這個問題在Mac電腦上具有更大的意義。iPhone和iPad默認設置爲應用程序之間提供一定程度的隔離作爲保護。相比之下,運行macOS的計算機允許擁有完全磁盤訪問功能的應用程序對用戶數據擁有更廣泛的訪問權限。
爲什麼Muse會引發投訴
這一變化是在投訴之後進行的,Inc專欄作家Jason Aten稱,儘管他未啓用完全磁盤訪問權限,但Muse仍讀取了他Mac上的私人消息。
Meta已否認其說法。Meta發言人Andy Stone表示,訪問Apple信息是自願選擇的。用戶必須先啓用完全磁盤訪問權限和消息連接器,並且可以隨時撤銷這些設置。
這並非Muse首次面臨安全方面的擔憂。據Cryptopolitan報道,在發現一個被研究人員歸類爲SEV-2的安全漏洞後,Meta 加強了其安全警告,該漏洞可能使攻擊者能夠訪問用戶的虛擬機、電子郵件和文件。
爲什麼代理需要一切鑰匙
這種緊張關係內置於代理式AI中:代理越有用,它可能需要更多的訪問權限。
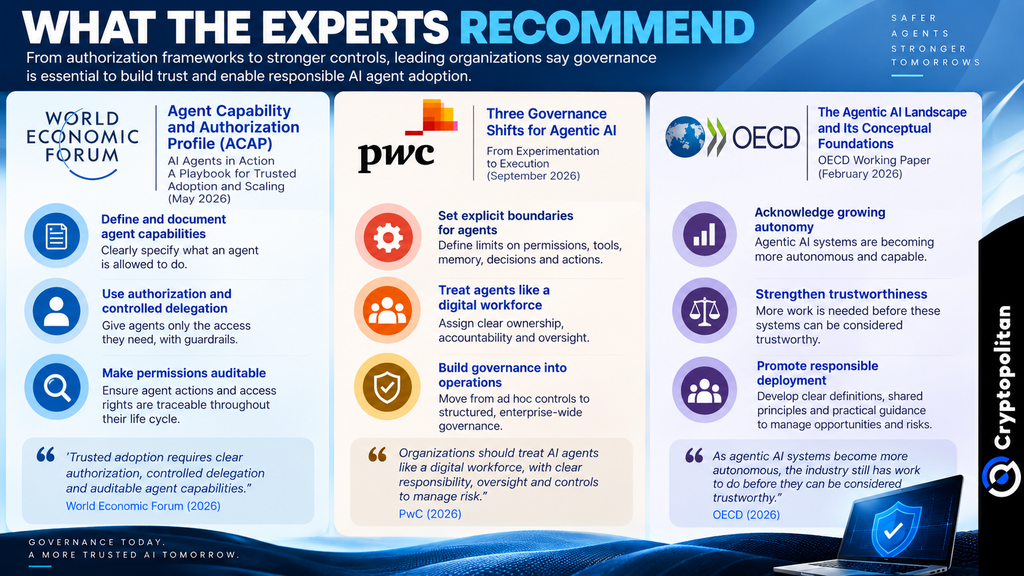
世界經濟論壇建議採用“代理能力與授權配置文件”,以定義代理可以訪問的內容及其允許執行的操作。這一理念旨在使這些限制更易於跟蹤和執行。
普華永道持類似觀點。該公司認爲,企業應像管理數字勞動力一樣管理AI代理,明確所有權,基於具體任務分配訪問權限,並限制其自主操作的範圍。
經濟合作與發展組織(OECD)則採取了更爲謹慎的態度。它指出,代理式人工智能仍在不斷發展中,在這些系統被視爲可信之前,還需要進行更多工作。
信任正成爲一種商業約束
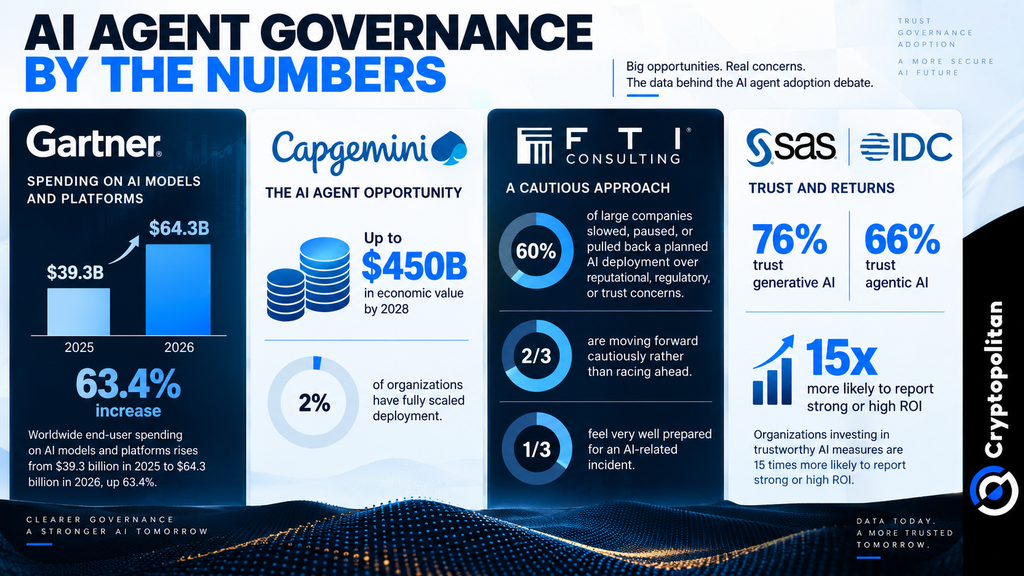
這些問題已經影響到企業部署人工智能的方式。FTI Consulting的研究顯示,由於聲譽、監管和信任方面的問題,60%的大型企業在部署AI時要麼放緩了進度,要麼暫停或推遲了計劃。
SAS報告也強調了信任差距的存在。根據其調查結果,76%的參與者對生成式AI表示信任,而只有66%的參與者對代理式AI表示信任。此外,投資可信AI方法的公司獲得高或良好投資回報率的可能性增加了15倍。
這筆信任背後涉及鉅額資金。根據Gartner預測,AI模型和平臺領域的投資將從2025年的393億美元增長到2026年的643億美元。Capgemini估計,儘管目前僅有2%的企業完全實施了AI系統,但到2028年,AI代理可能創造高達4500億美元的價值。
先有摩擦,後有更廣泛的採用
蘋果的更嚴格管控可能會增加摩擦,但清晰且可撤銷的權限設置也可能讓用戶更願意給予代理有意義的訪問權限。隨着代理式AI從實驗階段走向日常使用,權限設計正成爲產品本身的一部分——而不僅僅是合規問題。
如果您正在閱讀這篇文章,說明您已經領先一步。請繼續通過我們的通訊保持關注。









