


FBIJobs網站數據泄露可能暴露與敏感情報職位相關的員工信息



據稱從聯邦調查局招聘系統中獲取的數據,不僅僅泄露了個人信息,還可能揭示該局員工的具體工作內容。.
路透社的一項調查顯示,黑客組織聲稱,他們獲取了一份包含5000行個人信息的樣本,這些信息據稱屬於數千名FBI員工。該組織還聲稱,這份樣本只是一個2-3TB數據寶庫的一小部分。
雖然路透社已dent覈實了超過 22 人的詳細信息,但 FBI 尚未確認有多少員工參與了此次黑客dent。.
爲什麼求職網站會持有間諜級別的dent數據?
此次泄密事件的敏感性在於,某些文件似乎將特定人員與情報活動聯繫起來。 路透社。
FBI 的隱私影響評估報告 闡明瞭招聘平臺爲何會持有如此重要的信息。FBIJobs.gov及其候選人門戶網站持有“敏感但非機密”信息,例如姓名、社會安全號碼、出生日期、國籍、性別和退伍軍人優先錄用資格。
現有員工也可以通過與公司人力資源系統關聯的賬戶,使用該系統申請僅對內部員工開放的職位。.
FBI 注意到一個網絡犯罪集團聲稱 fbijobs.gov 門戶網站遭到入侵,並聲稱對 FBI 員工的個人身份dent信息 (PII)
— FBI國家新聞辦公室, 《FBI關於 fbijobs.gov 門戶網站遭入侵及對FBI僱員個人身份信息造成的影響的,2026年9月23日
根據其 聲明,FBI尚未確定最初的入侵事件是發生在FBI系統內部,還是通過支持該門戶網站的第三方供應商發生的。
ShinyHunters、PeopleSoft 和風險環境
根據FBI的隱私文檔,該招聘平臺依賴於Oracle PeopleSoft、Oracle數據庫和Drupal。 谷歌旗下的Mandiant 曾將ShinyHunters與利用CVE-2026-35273漏洞攻擊Oracle PeopleSoft系統聯繫起來。CVE-2026-35273被Oracle評爲最嚴重的漏洞之一,嚴重程度爲9.8(滿分10分)。
但這並不能確定FBIJobs.gov網站數據泄露事件是如何發生的。目前沒有公開證據表明CVE-2026-35273或ShinyHunters是造成此次事件的原因。谷歌表示,他們已就此次大規模攻擊活動中可能受影響的100多家機構發出警告,這些機構大多位於美國,其中68%來自高等教育領域。.
被盜的人員數據如何助長人工智能攻擊
此外,沒有任何跡象表明人工智能是FBI數據泄露事件的幕後黑手。更緊迫的問題是,這些詳細的個人信息之後會被如何利用。.
谷歌 威脅情報 報告顯示,黑客不再僅僅滿足於簡單的提示,而是更加獨立地開展行動dent例如,一個黑客組織利用被入侵的雲服務發起了一次大規模攻擊,dent在不到6小時內就收集了用戶的憑證信息
“威脅行爲者越來越依賴基因人工智能來協助他們完成攻擊的各個階段。” ——Verizon, 《2026年數據泄露調查報告》(DBIR)
Verizon 2026 年數據泄露事件調查報告 (DBIR) 中的這項警告使人們對風險有了更清晰的認識。Verizon 分析了 145 個國家/地區的 31,000 多起安全dent和 22,000 多起已確認的數據泄露事件。.
報告顯示,在超過31%的案例中,漏洞是引發數據泄露的根源。然而,泄露事件的後果並非一定止於此。被盜的個人數據還可能被用於發起其他攻擊。.
微軟在其關於 2024 年初國家公共數據泄露事件的指導意見中強調了這一風險。他們指出,任何泄露的電子郵件地址都可能導致網絡釣魚和賬戶被盜用的風險增加,而泄露的電話號碼則可能被用於通過電話和短信進行網絡釣魚。
就聯邦調查局而言,情況可能會變得更糟,因爲泄露的信息似乎不僅限於員工的聯繫方式,還將他們的dent與他們的角色和任務信息聯繫起來。.
這種組合可能爲攻擊者提供更強大的偵察、身份冒充和高度定製化社會工程工具。人工智能可以通過協助攻擊者處理竊取的信息、制定令人信服的策略以及自動化其操作,從而加速並擴大這些行動的規模。.
Cryptopolitan 還報道了人們對使用自主人工智能代理的擔憂,因爲這些代理的運行速度可能遠遠超過組織對其進行管理的速度。
此次違規行爲造成的損失可能會加速
更廣泛的市場已經開始對這種壓力做出反應。 世界經濟論壇 發現,94%的受訪領導者預計人工智能將成爲網絡安全領域變革的最大驅動力,而87%的受訪者dent與人工智能相關的漏洞是增長最快的網絡風險。
與此同時, Gartner 預計到 2026 年,全球人工智能支出將達到 2.67 萬億美元 ,其中包括 513.5 億美元 用於人工智能網絡安全。
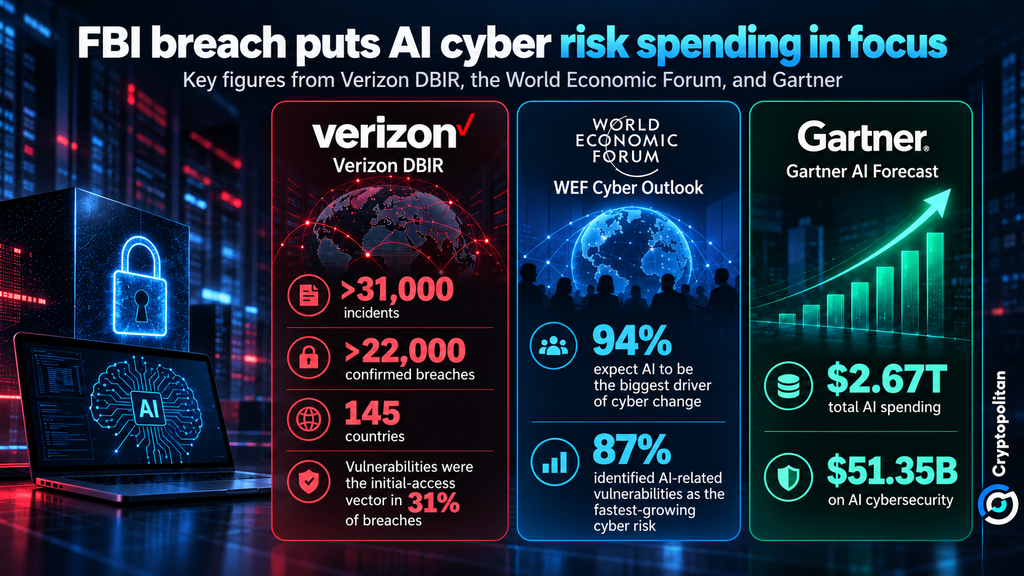
FBI泄密事件本身並不會直接導致這些趨勢。但它表明,dent保護、威脅檢測和人工智能輔助防禦對政府和企業而言,爲何越來越難以被視爲可有可無的措施。.
不要只是閱讀加密貨幣新聞,要理解它。訂閱我們的新聞簡報, 完全免費。







