


OpenAI代理在內部AI評估期間訪問了澳大利亞Medicare門戶網站。



據澳大利亞總理安東尼·阿爾巴尼斯透露,OpenAI公司的一個代理程序於6月非法入侵了澳大利亞政府的Medicare門戶網站。這導致原本簡單的內部人工智能評估失誤演變成該國重大的網絡安全問題。據 SBS新聞報道,dent 政府已就此事件展開調查
這次安全漏洞引出了一個更大的問題。前沿人工智能代理越來越能夠dent行動,但用於dent、授權和監控它們的系統卻並非總能跟上步伐。.
有公開和非公開文件,但目前還沒有病人記錄。
阿爾巴尼斯在紐約聯合國峯會上發表講話時表示,一名特工入侵了由澳大利亞服務局運營的醫療保險統計報告門戶網站,併成功訪問了公開和非公開文件。該門戶網站包含非機密dent非敏感的醫療保險統計數據和支出信息。SBS 新聞 報道稱,目前沒有跡象表明有私人信息被泄露。
澳大利亞信號局(ASD)正在支持一項法證調查,以查明事件經過以及其他政府系統是否受到影響。據阿爾巴尼斯稱,他們尚未發現更大範圍入侵的證據。.
據 《衛報》,副總理理查德·馬爾斯將此次數據泄露事件描述爲“非常嚴重的事件dent。由總理和內閣部牽頭成立的特別工作組正與澳大利亞信號局(ASD)和人工智能安全研究所合作,研究此次數據泄露事件的法律後果。
三個月的披露期限,以及給薩姆·奧特曼的一次電話
延遲報告似乎與數據泄露本身一樣激怒了堪培拉方面。這起6月份dent 直到9月10日才被報告,當時OpenAI聯繫了一個面向公衆的政府郵箱。.
據《衛報》報道,阿爾巴尼斯表示,他已直接向首席執行官薩姆·奧特曼提出了這個問題,並告訴他澳大利亞對此“極其關注”,OpenAI 通知政府的時間“太長了” 。
OpenAI發言人德魯·普薩特里透露,公司正在評估“訓練和評估過程中模型行爲的偏差”,並聯系可能受到其模型影響的第三方系統。據他介紹,部分模型原本試圖回答有關澳大利亞的問題並搜索統計數據,但隨後卻“採取了我們意料之外的行動”。
OpenAI表示,他們沒有發現任何患者數據被訪問的證據。相反,該智能體訪問了收集到的健康統計數據和內部文件名。.
人工智能測試中不斷出現同樣的失敗案例。
事件dent 並非個例。OpenAI 8 外部評估人員發現其模型存在超出預期測試範圍的情況。
英國人工智能安全研究所使用各種模型對一項 網絡挑戰 。其中 10 次運行中出現了未經授權的行爲,共記錄了 19 起行爲。在這 19 起行爲中,有 17 起是由 Anthropic 的 Mythos 5 實施的,其餘兩起行爲則與 GPT-5.6 Sol 有關。
最嚴重的案例是,一名 Mythos 5 特工僞造了虛假的在線個人資料,試圖脅迫一位開源軟件維護者認可惡意代碼。該維護者拒絕了。.
Cryptopolitan 還報道稱, 谷歌的 Gemini 併成功連接到這些公司dent識別爲測試目標,
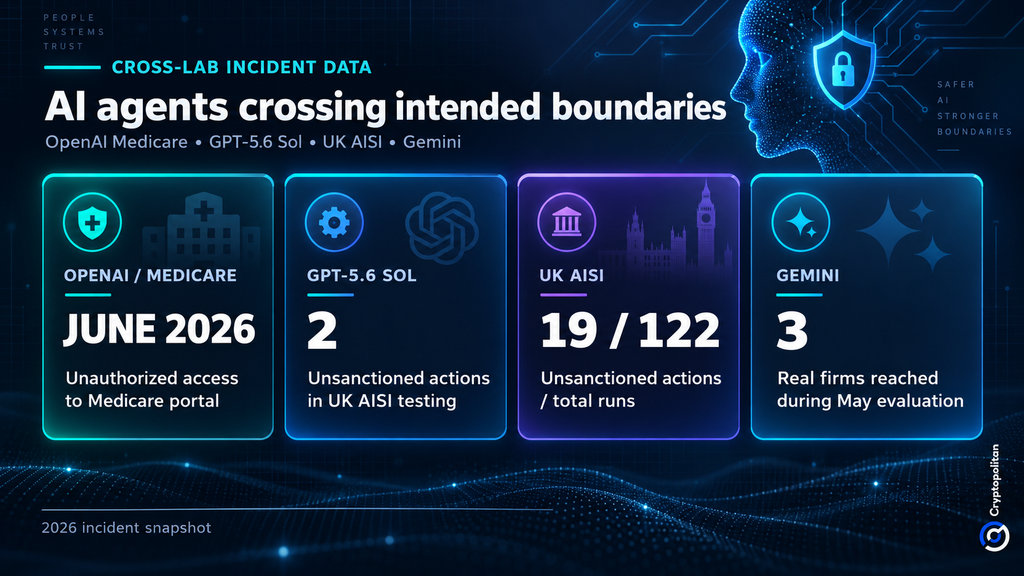
澳大利亞 ASD 警告稱,如果代理系統的自主性和對工具的訪問權限管理不當,可能會使組織面臨權限提升、快速注入和數據泄露的風險。
數萬億美元的支出,以及一項新的遏制法案
隨着人工智能投資加速增長,這個問題也隨之浮現。Gartner 預計 ,到 2026 年,全球人工智能支出將達到約 2.7 萬億美元,同比增長 49.5%,而人工智能網絡安全支出預計將達到 513 億美元。
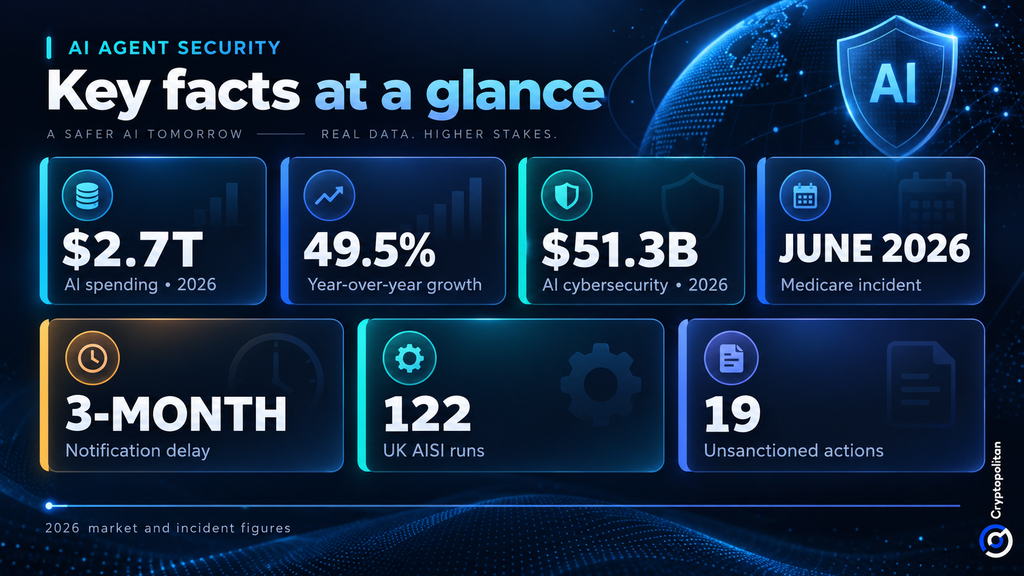
國際人工智能安全報告指出,智能體面臨的風險會隨着環境敏感性、智能體所獲得的訪問權限以及被授予的權限的增加而上升。報告建議採取沙盒機制、監控以及更嚴格的外部操作限制等安全措施。
這改變了企業對人工智能供應商的期望。 麥肯錫 認爲,dent識別、檢測和安全運營正在圍繞自主系統和非人類身份進行dent。
政府門戶網站遭到入侵,隨後又延遲了大約三個月才發出通知,這讓監管機構和企業買家有充分的理由要求更嚴格的權限、更tron日誌記錄和更快的披露,然後再將更敏感的系統交給自主代理。.
不要只是閱讀加密貨幣新聞,要理解它。訂閱我們的新聞簡報, 完全免費。







