


蘋果大力推進人工智能,對其隱私保護政策構成考驗



蘋果公司一直以來都受益於其卓越的市場估值,這得益於其硬件質量、tron的生態系統和堅定不移的客戶忠誠度。然而,在人工智能時代,隨着蘋果的技術日益個性化,更加深入地融入用戶的數字生活,有時甚至依賴於設備之外的流程,該公司在如何維護其在隱私保護方面的聲譽方面面臨着更爲複雜的挑戰。.
《 金融時報》 在其標題中概括了蘋果公司面臨的困境:
“人工智能時代蘋果的信任溢價。”
這種框架意義重大,因爲蘋果現在正呼籲其客戶將他們對蘋果設備的信任延伸到一款信息需求量更大的助手上。.
9月14日,蘋果公司發佈了其最新版本的“Apple Intelligence”,其中包括英文版Siri AI的測試版。該公司將新版本描述爲“全新的”Siri,它能夠理解個人語境,具備屏幕感知能力,並能在多個應用程序中執行更多操作。
蘋果要求用戶交出什麼
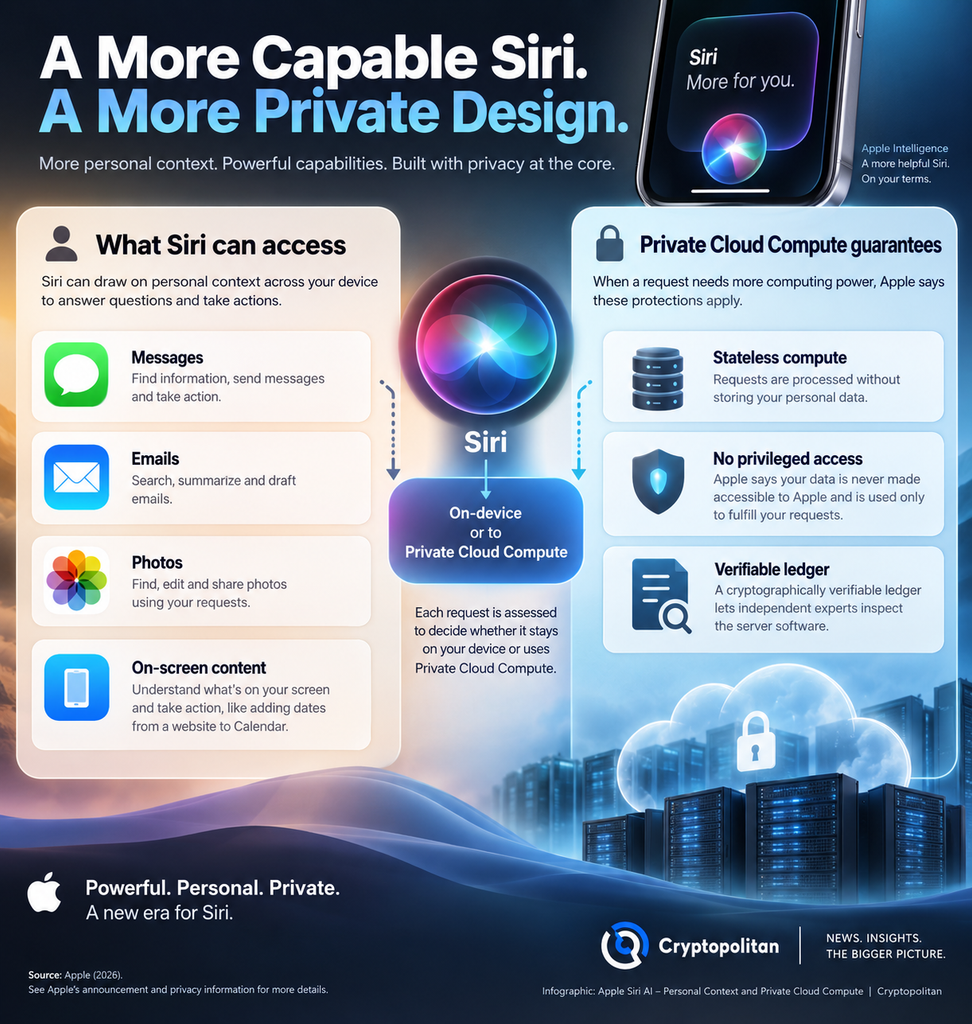
更新後的 Siri 能夠利用用戶設備上的個人信息以及屏幕上顯示的內容來回應詢問和執行操作。.
根據 蘋果公司的隱私頁面,每個請求都會被評估,以確定它是否可以使用設備上的數據執行,或者必須使用私有云計算 (PCC)。蘋果的隱私策略首先是對tron請求到達公司服務器後如何處理做出強有力的保證
使用私有云計算,您的數據永遠不會被 Apple 訪問——它僅用於滿足您的請求。.
這項保證對於建立信任至關重要。蘋果公司聲明,服務器軟件可以由dent 專家進行檢查,並且除非用戶同意,否則不會使用用戶的私人信息和交互數據來訓練基礎模型。.
這些偏好設置非常重要,因爲根據 “改進 Siri 和 Apple 智能”計劃,音頻、文字記錄和其他相關信息最多可保存兩年,並與設備上隨機生成的標識符進行匹配dent僅由 Apple 員工完成。
換句話說,信任不僅基於蘋果的架構,還基於默認選項和用戶偏好。.
如今,信任故事的實現依賴於其他公司的硬件。
今年6月,蘋果在一份 安全更新 ,正與谷歌和英偉達合作,利用英偉達GPU在谷歌雲上運行高要求的Apple Intelligence工作負載,首次將PCC擴展到第三方數據中心。蘋果還表示,其下一代Apple Foundation Models是與谷歌合作,利用Gemini背後的技術構建的。
據蘋果公司稱,PCC 的安全防護措施會監控這些工作負載,並且二進制文件始終可供獨立方進行檢查dent 此外,蘋果公司會委託第三方 SOC 3 審計 ,但其自身文檔中明確指出:
這些檢查並非爲了評估蘋果人工智能服務的性能或完整性而進行。.
換句話說,該測試衡量的是蘋果公司採取了哪些控制措施和規定,而不是Siri的人工智能是否準確可靠。這種區分決定了SOC 3報告如何才能作爲蘋果人工智能技術質量的證明。.
爲什麼信任如今成爲稀缺資源
人工智能的發展前景顯而易見,因爲其應用增長速度遠超人們對這項技術的信任度。皮尤研究中心6月份進行的一項 調查 訪問了5119名美國成年人,結果顯示,49%的受訪者至少使用過一次聊天機器人,而2024年這一比例僅爲33%。
同一項調查顯示,63%的受訪dent認爲人工智能技術的發展速度太快,71%的受訪者認爲人工智能會使個人信息更容易受到攻擊,59%的受訪者對本地企業妥善處理這項技術的能力缺乏信心。.
考慮到蘋果公司的規模,隱私可能會從一項額外的營銷功能轉變爲一項競爭優勢。如果客戶認可行之有效的保護措施,那麼競爭對手和雲服務提供商將被迫把同類產品的功能與dent性推斷、外部審計和可審計的基礎設施相結合。.
除了人工智能領域,蘋果的信任機制在其他方面也面臨審查。Cryptopolitan曾報道英國爲獲取蘋果加密雲數據而進行的斡旋。路透社9月17日報道稱Cryptopolitan在與美國談判後,第一項指令已被撤銷,但7月份發佈的第二項指令適用於英國的蘋果用戶。
加密橋:驗證而非信任
加密技術的發展基於同樣的理念:通過加密可驗證的聲明來降低對機構信任的依賴,這一理念目前已在一些官方研究中得到體現。國際清算銀行(BIS)於9月2日發佈的一份 工作文件 倡導將公共統計數據的加密指紋錨定到 XRP 賬本上,從而使用戶能夠確認其來源和完整性。
此外, BIS 於 7 月發佈的公告 評估了去中心化、安全性和可擴展性之間的權衡,並得出結論:應對區塊鏈碎片化的一些措施可能會恢復信任和治理依賴性。
蘋果的做法介於這兩種極端之間。雖然它仍然要求用戶信任公司,但它現在正越來越多地通過發佈軟件、加密技術以及對其系統和流程進行dent 審計等方式,來驗證這種信任。.
這種組合是否真的能鞏固其高端地位,可能會成爲人工智能技術面前隱私保護的一次關鍵考驗。.
用戶應該瞭解蘋果公司的人工智能隱私模型哪些方面?
關鍵區別在於 蘋果聲稱收集的數據、在設備上處理的數據以及在私有云計算中處理的數據。蘋果的模式旨在限制對個人信息的直接訪問,同時允許要求更高的AI工作負載使用雲計算。
| 數據/隱私點 | 蘋果公司怎麼說 | 爲什麼這很重要 |
|---|---|---|
| 保留 | 某些與人工智能相關的信息可能會保留 長達兩年。 | 用戶應區分信息處理和長期記憶保留。 |
| dent指示器 | 某些請求使用 設備自動生成的輪換dent, 而不是 Apple 帳戶。 | 減少直接賬戶關聯 |
| 人工智能改進 | 用戶可以選擇啓用某些設置,以允許特定交互,從而改進服務和訓練模型。 | 隱私部分取決於用戶設置 |
| 私有云計算 | 在蘋果以隱私爲中心的雲環境中,可以進行要求更高的AI處理。 | 雲端人工智能並不一定意味着蘋果可以訪問底層請求。 |
| SOC 3 | 蘋果公司發佈dent 的 SOC 3 報告,涵蓋指定的私有云計算控制措施。 | 提供外部保證,但並非全面性的人工智能安全認證。 |
| 審計頻率 | 蘋果公司會 按季度 相關基礎設施的 SOC 3 報告。 | 爲用戶和研究人員提供定期外部檢查 |
蘋果的模式將問題從簡單的“蘋果是否收集我的數據?”轉變爲“哪些數據在何處處理,處理多長時間,使用什麼dent,以及接受哪些外部驗證?”隨着人工智能系統獲取更多個人信息並代表用戶執行更多操作,這種區別變得越來越重要。.
如果你正在閱讀這篇文章,你已經領先一步了。 訂閱我們的新聞簡報,繼續保持領先優勢。









