


JINX-0164 通過虛假會議鏈接劫持加密貨幣開發者的機器



一個名爲 JINX-0164 的黑客組織通過 LinkedIn 聯繫加密貨幣開發者,並邀請他們參加虛假會議,導致他們的電腦感染定製的 macOS 惡意軟件。.
該惡意軟件會竊取登錄dent,並劫持開發人員用於構建和部署軟件的管道。雲安全公司 Wiz 於 2026 年 5 月 27 日發佈了其調查結果。.
虛假會議鏈接會在開發者的機器上植入 AUDIOFIX 惡意軟件。
Wiz 的dent 響應小組將該組織與至少可以追溯到 2025 年年中的襲擊事件聯繫起來。.
攻擊者使用看起來很合法的個人資料在 LinkedIn 上聯繫開發者,建議進行商務通話,併發送一個指向虛假網站的鏈接,該網站看起來像是 Microsoft Teams 或類似的視頻會議工具。.
AUDIOFIX 是一種 macOS 病毒,當受害者點擊看似會議鏈接的網頁時,它會在用戶不知情的情況下開始安裝。該病毒可在 Intel 和 Apple Silicon Mac 上運行,並通過存儲在僞造的 Apple 網站上的腳本傳播。病毒會設置自身以在重啓後繼續運行,僞裝成系統音頻組件,並通過 HTTPS 與攻擊者交互。.
一旦入侵目標設備,該惡意軟件就會收集 macOS 鑰匙串中保存的密碼、瀏覽器dent、SSH 密鑰、AWS、GCP 和 Azure 的雲訪問令牌以及加密錢包數據。此外,Wiz 還發現攻擊者直接通過網絡釣魚竊取密碼,並將其存儲在加密文件中。.
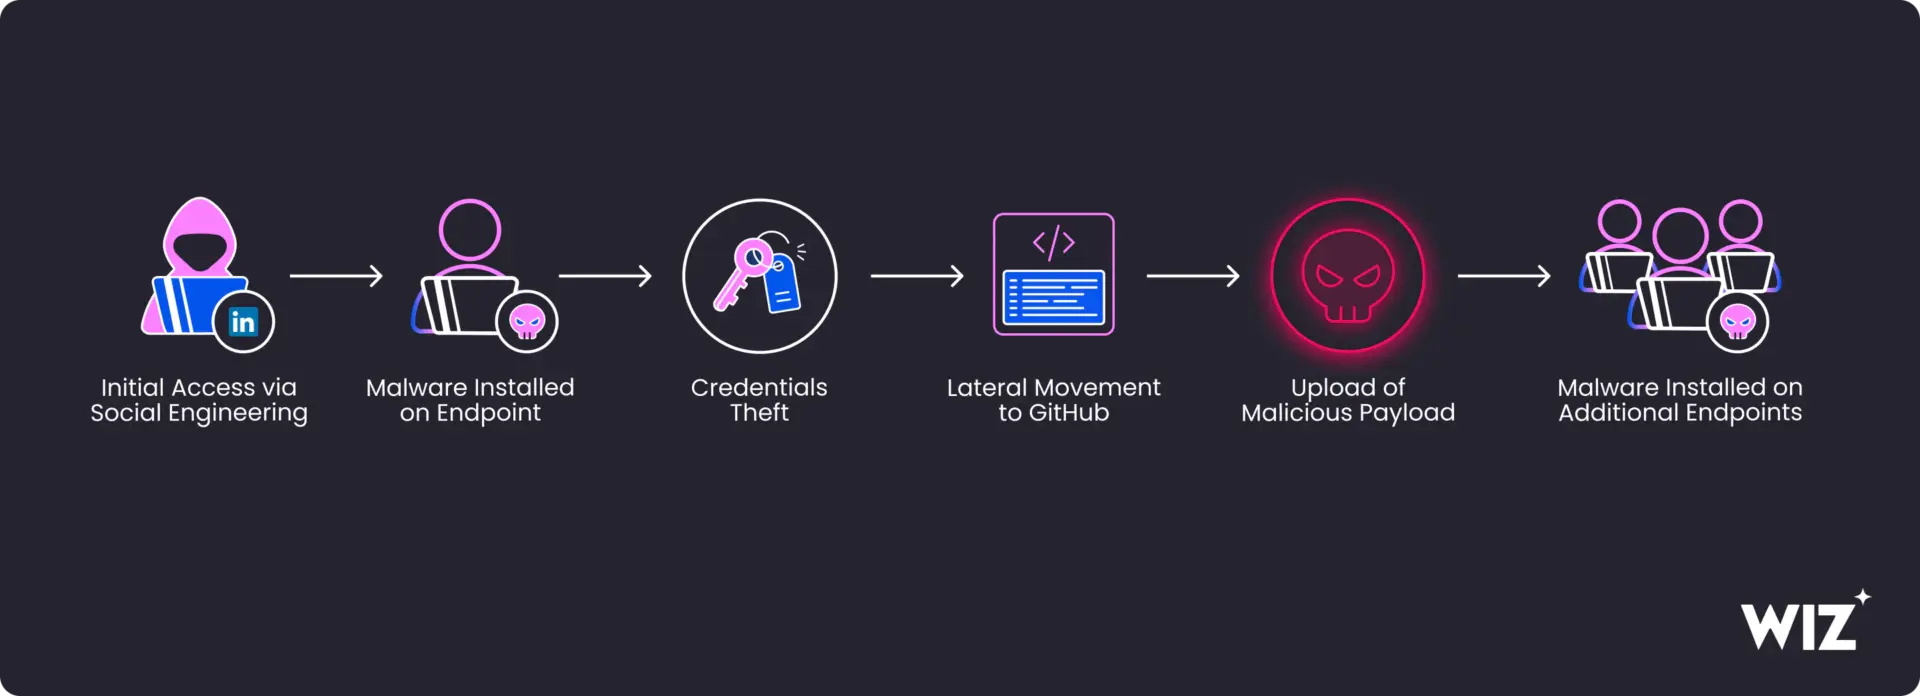
JINX-0164 與其他信息竊取程序不同,因爲它攻擊的是內部代碼庫和開發基礎設施。.
在2026年初的一份案例研究中,Wiz記錄了攻擊者如何使用竊取的GitHub令牌,trac的開源工具從CI/CD管道中 nord-stream。然後,他們將AUDIOFIX惡意軟件注入內部代碼庫,通過僞造Git提交元數據冒充合法開發人員,並將惡意代碼推送到主分支或劫持現有分支。
其他從這些被污染的代碼庫拉取並構建的開發者也matic受到了感染。該組織自身的開發工作流程變成了分發渠道。GitHub 的“警惕模式”(Vigilant Mode)會標記缺少已驗證 GPG 簽名的提交,並在至少一起案例中檢測到了這種冒充行爲。.
該組織還對一個公開的 npm 包發動了經證實的供應鏈攻擊。2026 年 4 月 7 日,JINX-0164 惡意軟件感染了 @velora-dex/sdk 的 4.9.1 版本,注入了一個 base64 編碼的命令,該命令獲取並執行了一個遠程腳本,用於部署 MINIRAT。MINIRAT 是一個基於 Go 語言的輕量級後門程序,專注於持久化和遠程命令執行。.
攻擊者瞄準加密貨幣開發者的 cash 和代碼。
AUDIOFIX 和 MINIRAT 共享諸如 datahub[.]ink、cloud-sync[.]online 和 byte-io[.]us 之類的命令與控制域名。 攻擊者 通過 Mullvad VPN、Astrill VPN 和 ExpressVPN 來隱藏其真實位置。
Wiz發現JINX-0164與朝鮮的UNC1069和Sapphire Sleet威脅集羣在戰術上存在一些相似之處,但沒有發現直接的基礎設施重疊。他們將JINX-0164稱爲一個獨立的、以經濟利益爲驅動的威脅組織。.
今年五月,黑客入侵了超過 170 個 npm 和 PyPI 軟件包,其中包括官方的 Mistral AI Python 庫。此次攻擊暴露了加密和人工智能開發者的 GitHub 令牌和雲dent。這也是首例有記錄的惡意軟件攜帶有效的 SLSA 構建級別 3 來源證明的案例,破壞了旨在驗證構建完整性的加密信任模型。.
攻擊加密貨幣和人工智能開發者通常能竊取 cash 和有價值的代碼。加密貨幣實驗室/公司應加強網絡安全措施,並審查其持續集成/持續交付 (CI/CD) 流程,以發現任何未經授權的訪問或惡意活動。未經授權的 GitHub 操作、帶有未經驗證簽名的提交以及異常的 VPN 連接都是危險信號。通過 LinkedIn 加入會議的開發者應掃描其計算機以檢查病毒。.
不要只是閱讀加密貨幣新聞,要理解它。訂閱我們的新聞簡報, 完全免費。







