


IronWorm惡意軟件在Arweave生態系統npm庫中植入rootkit。



攻擊者在與 Arweave 生態系統相關的 36 個 npm 包中植入了信息竊取程序。該程序的目標是開發者dent、SSH 密鑰和 Exodus 加密錢包文件。安全公司 JFrog trac到此次攻擊源於一個被盜用的維護者賬戶。.
這款名爲 IronWorm 的惡意軟件使用 Rust 語言編寫。它會在開發者安裝 npm 包後立即激活。JFrogdent文件。 研究 它的目標是 AWS 令牌、Anthropologie 和 OpenAI API 密鑰、npm 身份驗證dent以及加密錢包數據。
Arweave 項目包中隱藏着 Rust 惡意軟件
攻擊者入侵了一個名爲“asteroiddao”的 npm 帳戶,該帳戶屬於 asteroid-dao GitHub 組,而 asteroid-dao GitHub 組是 Arweave/WeaveDB 去中心化數據庫項目的一部分。.
與“asteroiddao”帳戶關聯的所有軟件包都在短時間內重新發布,每個新版本都包含一個位於 tools/ 目錄中的 976 KB Linux 文件。.
該文件被設置運行matic爲通過package.json中的preinstall hook,這意味着它會在 npm 開始安裝任何東西之前啓動。受害者只需運行npm install即可。
JFrog 團隊對文件進行了拆解,發現它的打包方式旨在欺騙標準的解包工具。文件內部是一個大型 Rust 程序,它將字符串逐個加密,每個字符串都單獨鎖定,這使得分析難度大大增加。.
當這些字符串最終被解碼時,它們揭示了 GitHub API 端點、dent文件的路徑、與真實 GitHub 用戶 ID 關聯的虛假機器人帳戶,以及將惡意代碼注入其他軟件包註冊表的模板。.
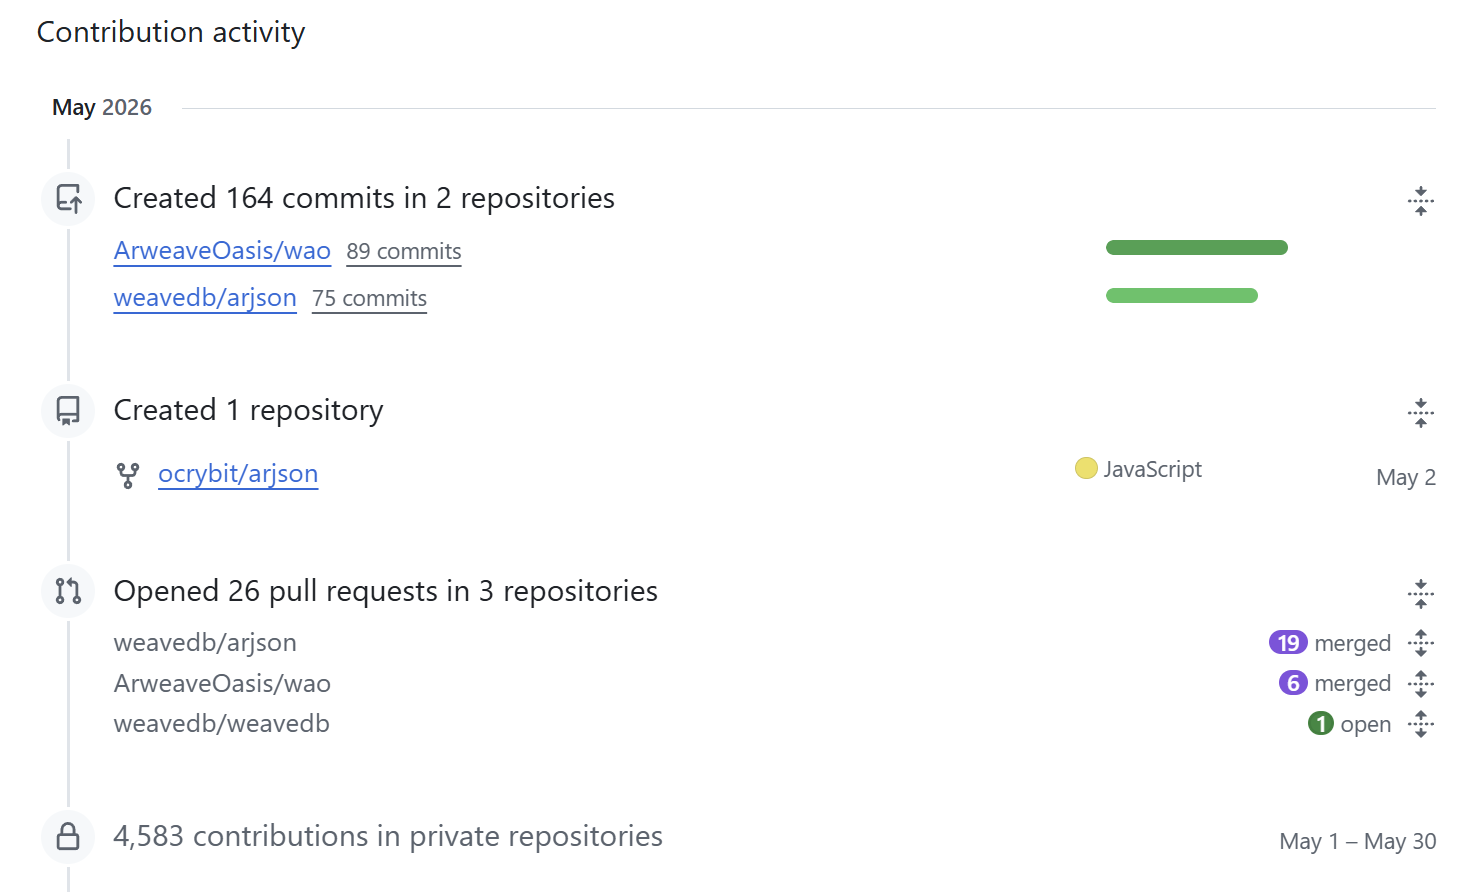
被盜的 GitHub 令牌會讓惡意軟件推送提交併感染更多代碼庫。
IronWorm 在竊取dent後,利用這些憑據向受害者可以訪問的代碼倉庫推送提交。這些提交會將相同的惡意二進制文件植入其他軟件包,這些軟件包隨後可以發佈到 npm,從而感染鏈條上的下一個開發者。.
JFrog 在九個GitHub組織中發現了 57 個惡意提交,這些提交的日期被篡改。提交者名爲“claude”,郵箱地址爲claude@users.noreply.github.com 。提交時間戳被僞造,與每個倉庫最近的合法提交相匹配。其中一個提交的日期似乎可以追溯到 13 年前,但 GitHub Actions 日誌證實,所有推送操作都發生在發現惡意提交後的幾天內。
受影響的組織包括 asteroid-dao、weavedb、ArweaveOasis 以及與開發者“ocrybit”相關的幾個個人賬戶。
IronWorm 還部署了一個 eBPF 內核 rootkit 來隱藏在受感染的機器上。它與運營者的通信通過 Tor 網絡路由。Rust 編譯器將 rootkit 的源代碼遺留在二進制文件中,這一操作失誤使得分析變得更加容易。.
一個奇怪之處在於,攻擊者將自己的加密貨幣錢包恢復短語硬編碼到了惡意軟件中。JFrog 認爲這是爲了防止竊取者在測試期間竊取攻擊者自身的dent而採取的安全措施。.
惡意軟件攻擊持續不斷,npm 也未能倖免。
應用安全公司 Ox Security 表示 ,此次攻擊被及早發現,在蔓延到 npm 上的更多軟件包之前就被發現了。
惡意版本在一天之內就被標記爲已棄用,大部分回溯日期的提交隨後不久就從 GitHub 上刪除了。.
5月14日, 黑客 利用了node-ipc(一個每週下載量超過82.2萬次的軟件包)的一個不活躍的維護者賬戶。此次攻擊是通過重新註冊該維護者已過期的電子郵件域名並重置npm密碼實現的。三個被攻破的變種程序攜帶了dent載荷,目標是超過90類開發者機密信息。
安全公司 Endor Labs 和 StepSecuritydent了一起同時發生但不同的攻擊,該攻擊使用名爲 binding.gyp 的基於 JavaScript 的惡意軟件,在同一時間段內執行了類似的註冊表投毒和 GitHub Actions 感染。.
安裝了任何受影響的 WeaveDB 軟件包的開發人員應輪換所有dent,檢查鎖定文件是否存在意外的版本更改,並在 npm 和 GitHub 帳戶上啓用雙因素身份驗證。.
不要只是閱讀加密貨幣新聞,要理解它。訂閱我們的新聞簡報, 完全免費。







