


 Desconto


Hackers sequestram bee-js e Swarm Desktop da Ethersphere para roubar chaves de carteira


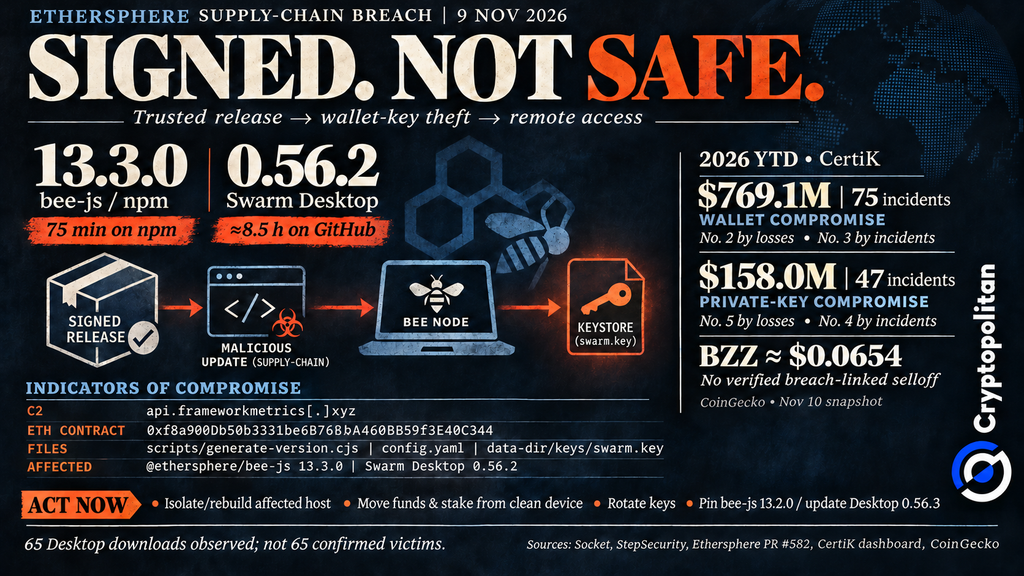
Em 9 de novembro, o sistema de lançamento de software da Ethersphere foi assumido por hackers, que o utilizaram para distribuir malware usando bee-js 13.3.0 e Swarm Desktop 0.56.2.
Esse malware foi programado para procurar as chaves privadas das carteiras dos nós Bee, concedendo assim aos hackers acesso aos dispositivos afetados. Enquanto o pacote bee-js ficou no npm por cerca de 75 minutos, a versão do Swarm Desktop permaneceu online por quase oito horas e meia.
Assinado, com procedência e ainda malicioso
O aspecto mais preocupante desta violação é que o software parecia legítimo. A empresa de cibersegurança Socket confirmou que o bee-js tinha proveniência SLSA válida. O instalador do Swarm Desktop para macOS havia sido assinado e notariado pela Apple. Ele poderia ser atualizado automaticamente para usuários de Apple Silicon e Windows.
As verificações mostraram a origem do software, mas não sua segurança. Os hackers inseriram código malicioso em fluxos de trabalho confiáveis. A Socket vinculou o ataque a contas do GitHub comprometidas, incluindo o bot de lançamento bee-worker. No entanto, como o acesso foi obtido ainda é desconhecido.
O que o loader rouba
StepSecurity descobriu que os atacantes haviam modificado os scripts/generate-version.cjs para baixar código malicioso do api.frameworkmetrics[.]xyz. O script era executado automaticamente quando os desenvolvedores instalavam o bee-js 13.3.0, mesmo que nunca usassem a biblioteca.
O malware então procurou por dois arquivos: config.yaml e data-dir/keys/swarm.key. O primeiro continha a senha necessária para desbloquear a chave da carteira criptografada armazenada no segundo. Com ambos os arquivos, os atacantes poderiam assumir o controle da carteira de um nó Bee.
O malware também instalou backdoors para manter acesso remoto. No Windows, ele usou o ScreenConnect. No Linux e macOS, os backdoors se disfarçavam como ferramentas legítimas de desenvolvimento Solidity.
A mesma carteira por trás do SleepyDuck
A Socket descobriu que o malware fez uso do contrato Ethereum 0xf8a900Db50b3331be6B768bA460BB59f3E40C344 para encontrar seus servidores de comando e controle. A Pluto Security havia conectado o mesmo contrato às campanhas SleepyDuck e EtherDuck, que distribuíram malware usando extensões falsas do Solidity.
No entanto, na violação atual, os hackers adotaram uma abordagem diferente. Eles atacaram as versões autênticas do software da Ethersphere em vez de convencer os desenvolvedores a baixar um software falso. O método se assemelha ao anterior ataque à cadeia de suprimentos npm relatado pela Cryptopolitan, onde os hackers distribuíam malware através dos pacotes do projeto WeaveDB da Arweave.
O que os operadores precisam fazer agora
Em dois avisos oficiais, a Ethersphere identificou ambas as versões como maliciosas. O mantenedor darkobas2 disse em um pull request de recuperação que a versão 0.56.2 “foi construída e publicada por um atacante usando credenciais de CI roubadas”. A substituição limpa, 0.56.3, continha “o mesmo código da 0.56.1”, assinada com um novo certificado.
Os usuários devem verificar sua versão para Desktop e instalar 0.56.3; os usuários do Linux devem atualizar manualmente. Qualquer pessoa que executou o malware deve isolar e reconstruir o computador, transferir fundos e stake de um dispositivo limpo, e trocar as credenciais. Os usuários de bee-js devem fixar a versão 13.2.0. Uma atualização sozinha não removerá um backdoor.
O Socket registrou 65 downloads da versão contaminada do Desktop até as 08:27 UTC de 9 de novembro, incluindo pesquisadores, e estimou cerca de dez buscas por bee-js 13.3.0. Nenhum deles representa uma contagem de vítimas. Não há um total confirmado de máquinas infectadas ou fundos roubados.
Lendo o mercado, não inventando-o
No painel da CertiK, a comprometimento de carteiras ocupa o segundo lugar em perdas até 2026 (US$ 769,1 milhões) e o terceiro em incidentes (75). O comprometimento de chaves privadas está em quinto lugar em perdas (US$ 158 milhões) e quarto em incidentes (47). Esses são dados do setor como um todo, não perdas da Ethersphere.
A CoinGecko precificou o BZZ perto de US$ 0,0654 em 10 de novembro, mas nenhuma venda forçada impulsionada pela violação foi estabelecida. O alerta mais importante diz respeito à confiança no software: atualizações autênticas ainda podem roubar chaves.
As mentes mais inteligentes do setor de criptomoedas já leem nosso boletim informativo. Quer entrar? Junte-se a eles.
Artigos recomendados







Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.