


 Desconto


Falhas no RNG do Coldcard eram detectáveis por humanos, diz Luke Dashjr em thread de nove pontos


O desenvolvedor do Bitcoin Core, Luke Dashjr, levantou nove preocupações sobre o código de geração de números aleatórios da Coldcard na segunda-feira, afirmando que as havia discutido inicialmente com a Coinkite em privado.
Ele publicou a lista para refutar o que chamou de alegação de que apenas uma “IA genial” conseguiria encontrar falhas no RNG (gerador de números aleatórios) da carteira.
Nove preocupações sobre o RNG tornam-se públicas após relatórios privados à Coinkite
“Já faz tempo, e ouço nvk circulando fingindo que humanos não conseguiam encontrar o defeito da Coldcard”, escreveu Dashjr em uma thread no X. Rodolfo Novak (Nvk) é co-fundador da Coinkite.
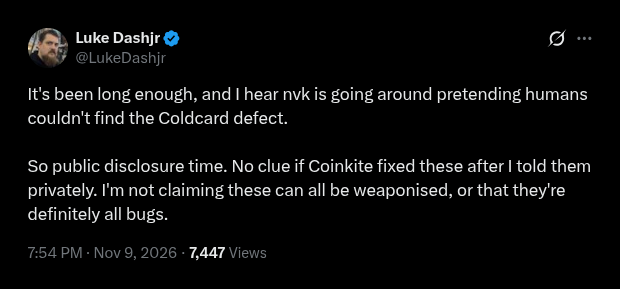
Dashjr disse não saber se a Coinkite corrigiu os itens após informá-los. Ele não afirmou que cada item poderia ser explorado ou que tudo era definitivamente um bug.
“Mas a alegação de que apenas uma ‘IA genial’ poderia encontrar problemas no RNG é uma mentira descarada”, escreveu Dashjr.
O primeiro item sinalizou uma nota TODO em rng_init, a rotina que inicia o RNG do Mk4. Algumas chips STM32 parecem exigir que a primeira amostra seja descartada, escreveu ele.
O driver também ignora os bits de erro de seed e de relógio do chip, afirma Dashjr. E o manual da STM32 exige pós-processamento adicional para usos criptográficos, disse ele.
A função random_buffer detecta saídas repetidas do RNG, mas chamadas diretas a rng_get não.
Dashjr afirmou que o rng_get_or_fault não pode ser considerado seguro até que a verificação da random_buffer seja provada como redundante. Ele também questionou se, caso a saída do STM32 se tornasse determinística, por que a aleatoriedade do elemento seguro não manteria entropia em todos os 256 bits.
Dashjr disse que o código de substituição era basicamente um novo RNG que exigia testes completos.
O patch desativa apenas no momento da compilação o antigo PRNG, e ele buscou uma asserção em tempo de execução. Um timeout do RNG em um contexto inadequado poderia levar a comportamento indefinido, possivelmente causando uma falha que arrisca tornar dispositivos lentos inutilizáveis, escreveu ele.
O firmware Coinkite 5.6.1 já verifica o estado de erro de seed sinalizado
O documento técnico da Coinkite de 30 de julho de 2026 afirmava que a empresa “não estava ciente do bug até hoje.” O Cryptopolitan relatou que a empresa teorizou que uma parte externa pode ter usado IA em seu firmware de código aberto para detectar a vulnerabilidade antes do tempo.
A Coinkite acrescentou que não havia sido detectada por sua própria revisão assistida por IA, realizada semanas antes. A falha foi resultado de uma alteração no firmware feita em março de 2021, que moveu a geração de seeds para fora do chip de números aleatórios de hardware.
Em vez disso, as sementes vieram do Yasmarang, uma ferramenta de software alimentada pelo número de série do chip e por um temporizador. As sementes Mk2 e Mk3 tinham cerca de 40 bits de aleatoriedade real, o que é muito menos do que os 128 bits assumidos pelo BIP-39, e os atacantes conseguiram reconstruir as sementes fracas offline.
O Mk4 e o Mk5 receberam a versão 5.6.1 do firmware, e o Q recebeu a 1.5.1Q em 20 de agosto. A atualização de segurança da Coinkite citou "revisão assistida por IA pelo Kimi e outros modelos de ponta" e agradeceu pesquisadores externos por reportarem os problemas.
Algumas das mudanças estão na lista de Dashjr. O firmware agora verifica o estado de erro da semente do RNG de hardware e descarta as próximas 12 palavras de hardware após um erro recuperável.
Uma verificação inicial garante que rng_get() atinja o caminho de leitura do hardware. O gerador de backup foi alterado para SHA-256 Hash_DRBG.
Os roubos começaram em 30 de julho, quando um atacante subtraiu cerca de 594 BTC, ~US$ 38 milhões, de aproximadamente 500 carteiras em 25 minutos. Alguns saques foram resgates de whitehat rescues, mas as perdas cumulativas são estimadas em mais de US$ 140 milhões.
O cliente da Coldcard, Amir Reza Naderi, apresentou uma ação coletiva proposta no Superior Court of Justice de Ontário contra a Coinkite, Novak e o cofundador Peter D. Gray. Ele afirma que eles sabiam sobre o problema de geração de sementes desde maio de 2025 e não alertaram os usuários, algo que a Coinkite negou.
Não apenas leia notícias sobre criptomoedas. Entenda-as. Inscreva-se em nossa newsletter. É grátis.
Artigos recomendados







Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.