


 Desconto


Gnosis Pay: atacantes acessaram dados de clientes por sistema legado de cartões


De acordo com a Gnosis Pay, hackers acessaram informações pessoais no sistema antigo que alimenta seus cartões para consumidores. O ataque foi revelado na sexta-feira, 6 de novembro, e a empresa afirma que os fundos ou sua plataforma de negócios não foram afetados. As declarações são feitas em meio a uma queda nos gastos por meio do cartão da Gnosis Pay, enquanto o mercado continua a crescer.
O que a Gnosis Pay diz ter acontecido
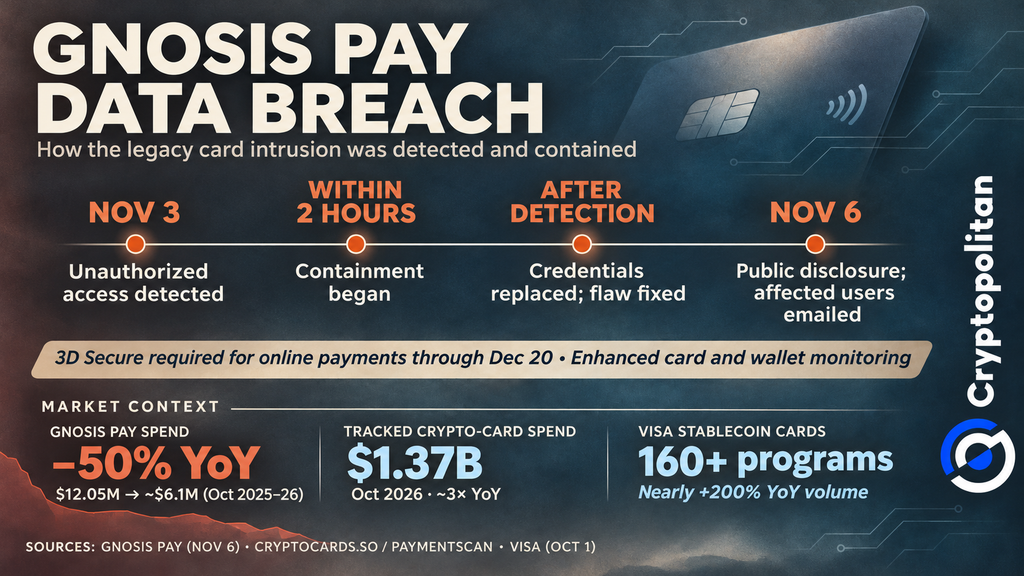
De acordo com a Gnosis Pay, seu sistema de monitoramento detectou acesso não autorizado em 3 de novembro. O processo de contenção foi iniciado duas horas depois. A empresa decidiu substituir as credenciais comprometidas, corrigir a vulnerabilidade e tornar o serviço 3D Secure obrigatório para todos os clientes até que o sistema fosse desligado.
Os clientes cujas contas foram afetadas foram informados por meio de e-mails contendo informações específicas sobre quais dados foram comprometidos. A Gnosis Pay também informou seus parceiros e entrou em contato com a emissora relevante e as autoridades de proteção de dados sobre a violação. Foi declarado no comunicado oficial da empresa que a Monavate Ltd e a UAB Monavate são consideradas as emissoras regionais.
No entanto, ainda há duas perguntas sem resposta: qual é o número de clientes afetados e que tipo de dados pessoais foram expostos? A Gnosis Pay ainda não esclareceu se o volume das informações vazadas diferiu de um cliente para outro. A Gnosis Pay afirmou que os fundos mantidos pelos clientes e a plataforma de cartões que opera para outras empresas não foram afetados. No entanto, não houve confirmação independente dessas alegações.
Por que a auto-custódia não protegeu os registros de identidade
A diferença entre proteger os fundos dos clientes e garantir a segurança de seus dados pessoais expõe uma falha nos cartões de pagamento autossustentáveis. Os clientes podem controlar a criptomoeda em suas carteiras, mas as empresas de pagamento ainda retêm suas identidades, endereços e informações bancárias. Essas informações podem ser reveladas sem necessidade de tocar nos fundos. Outros vazamentos de carteiras de criptomoedas também demonstraram riscos semelhantes.
Os possíveis desfechos tornaram-se evidentes quando Lefteris Karapetsas, fundador da Rotki, afirmou que seu nome, endereço residencial, número do cartão e todos os endereços de carteira conectados à sua conta foram expostos. Seu caso não confirma o que aconteceu com os demais usuários. A Gnosis Pay ainda não confirmou oficialmente se endereços de e-mail, números de telefone, códigos de segurança dos cartões e dados bancários também foram vazados.
Vincular a identidade e o endereço residencial de alguém às suas carteiras de criptomoedas cria outro risco. Criminosos podem usar essas informações para enviar mensagens de phishing convincentes ou identificar potenciais alvos. A Chainalysis estimou que ataques violentos contra detentores de criptomoedas resultaram em mais de US$ 30 milhões em perdas até meados de 2026. No entanto, não há evidências que liguem esses ataques ao vazamento na Gnosis Pay.
Uma violação de dados, não a exploração de junho
O vazamento de novembro é distinto da exploração do contrato inteligente Zodiac que afetou a Gnosis Pay em junho. Os atacantes exploraram uma vulnerabilidade de software para roubar cerca de US$ 1,5 milhão. Outros US$ 300 mil ficaram inacessíveis. Mais tarde, a Gnosis cobriu as perdas e restituiu os fundos dos clientes, conforme relatado pela Cryptopolitan.
Os dois incidentes expuseram vulnerabilidades diferentes. O ataque de junho visava o software que protege as carteiras de cartões, enquanto a violação de novembro expôs informações pessoais armazenadas em um sistema mais antigo. A Gnosis Pay afirma que nenhum fundo dos clientes foi roubado no último incidente.
Um cartão em declínio à medida que o mercado se expande
O sistema afetado pela violação de novembro já estava programado para ser descontinuado. A Gnosis Pay anunciou em setembro que seus cartões de consumo deixariam de funcionar às 23h59 UTC em 20 de dezembro. O aplicativo web permanecerá disponível para saques, à medida que a empresa muda seu foco para fornecer serviços de cartão para outras empresas.
O negócio de consumo da Gnosis Pay também estava perdendo terreno. As despesas com cartões em outubro caíram de US$ 12,05 milhões em 2025 para cerca de US$ 6,1 milhões em 2026, uma queda de quase 50%.
O mercado mais amplo seguiu na direção oposta. Os gastos com cartões de criptomoedas rastreados quase triplicaram, passando de US$ 464 milhões para US$ 1,37 bilhão no mesmo período. Enquanto isso, a Visa relatou mais de 160 programas de cartões vinculados a stablecoins, com o volume de pagamentos aumentando quase 200% em relação ao ano anterior. A Cryptopolitan também cobriu essa expansão.
A queda nas despesas da Gnosis Pay começou antes da violação de novembro. Portanto, os dados não podem estabelecer se o incidente afetou a atividade dos clientes. Seu impacto de longo prazo na reputação e nos negócios da empresa ainda é incerto.
As mentes mais inteligentes do setor de criptomoedas já leem nosso boletim informativo. Quer entrar? Junte-se a eles.
Artigos recomendados







Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.