


 Desconto


Keystone revela ciberataque ao app Nexus, terceira falha de segurança divulgada em duas semanas


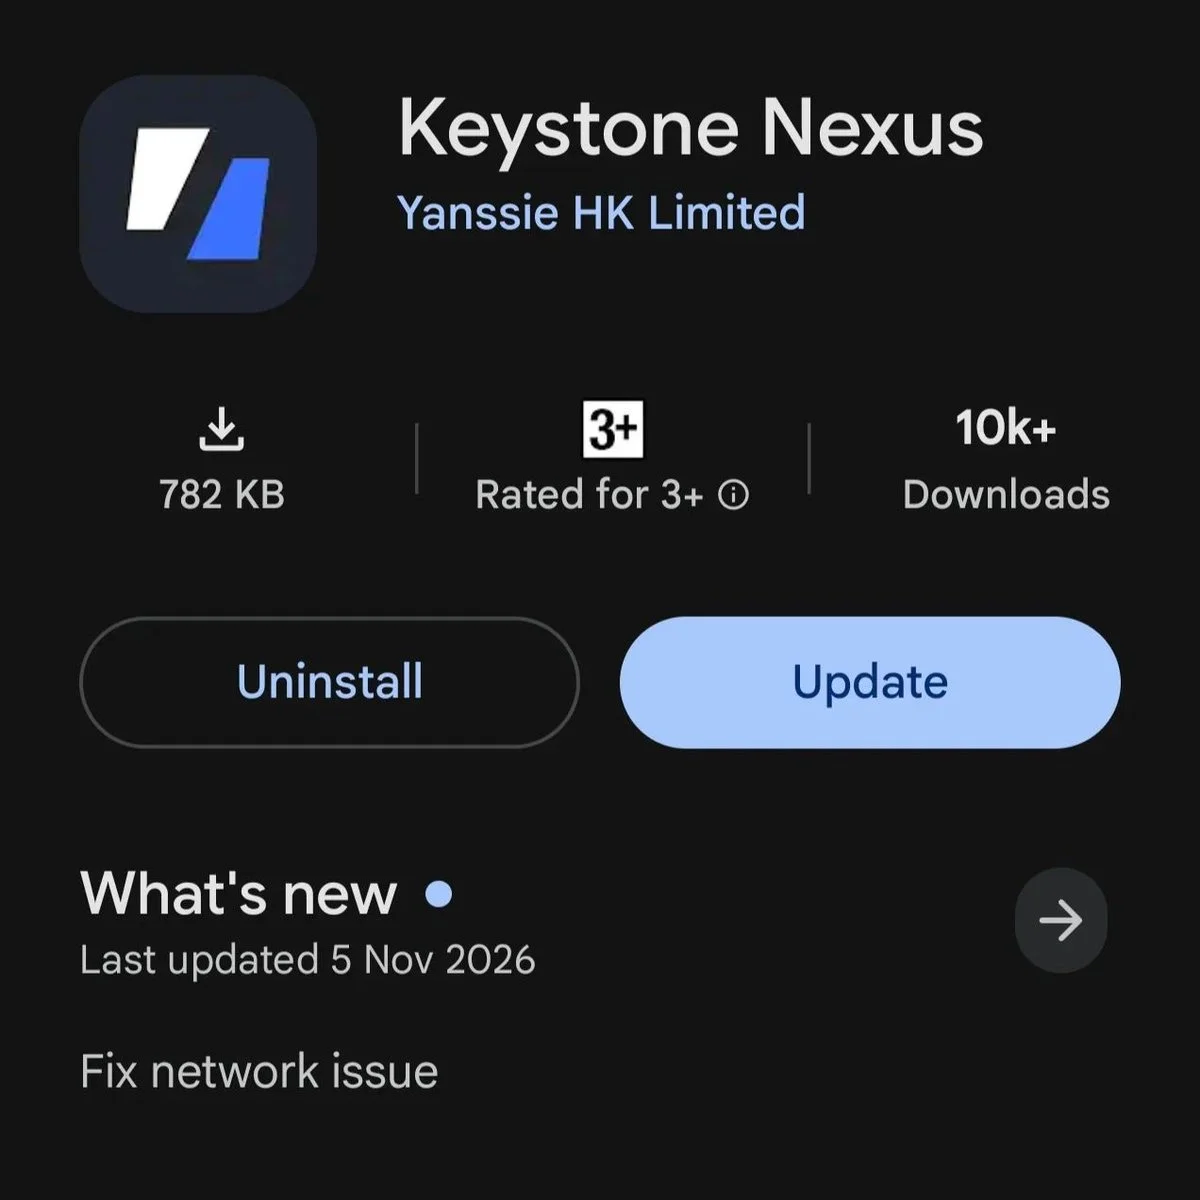
A Keystone informou os utilizadores para atualizarem a sua app Nexus para a versão 1.3.7 após um ciberataque ter interrompido alguns dos serviços da aplicação.
Esta é a terceira divulgação de segurança que o fabricante de carteiras de hardware faz em cerca de duas semanas.
O ataque à App Nexus e a correção v1.3.7
Keystone postou no X na sexta-feira, 6 de novembro, que alguns serviços da App Nexus foram alvo de um ciberataque e que um número de utilizadores não conseguiu executar a aplicação durante um período.
A empresa afirmou que a equipa respondeu e reforçou a segurança dos servidores. A empresa escreveu que "não encontrou evidências de que os ativos ou informações pessoais dos utilizadores tenham sido afetados", após a sua investigação.
A Keystone pediu desculpas pela interrupção e orientou os usuários a atualizarem o aplicativo para a versão 1.3.7. A empresa também informou que os usuários devem confirmar se o aplicativo que estão baixando tem “Yanssie HK Limited” listado como desenvolvedor. Ela afirmou que qualquer outro aplicativo sem esse desenvolvedor não é da empresa.
Uma violação em uma loja que expôs 25,964 registros de compradores
A primeira divulgação ocorreu quando a Keystone admitiu que um intruso havia alcançado seu loja online alimentada por Shopify.
O acesso não autorizado foi detectado em 20 de outubro. A empresa confirmou que um terceiro havia extraído dados de envio dos clientes em 23 de outubro, e divulgou essa informação no dia seguinte.
Os registros roubados continham nomes, detalhes de contato, endereços de envio e informações de pedidos, como quais dispositivos os compradores adquiriram.
A empresa disse que cartões de pagamento, dados bancários, frases de recuperação e chaves privadas não foram expostos.
Foi relatado que 25.964 registros de compradores de compras datadas de 2024 a 2026 estavam entre os registros roubados. A empresa também contabilizou 12.873 registros de checkout não pagos como medida preventiva.
Os endereços de residência faziam parte do vazamento, o que levou a pesquisadora de segurança Taylor Monahan a alertar que isso poderia colocar os titulares em risco de "ataques com chave inglesa", ameaças físicas usadas para forçar os proprietórios a entregar suas criptomoedas.
A plataforma de segurança cripto Certik rastreou 52 desses ataques no primeiro semestre de 2026. Apenas 39 incidentes desse tipo foram registrados no ano anterior.
18,835 carteiras destinadas à destruição
Poucos dias após divulgar o roubo de registros de usuários, a Keystone voltou às notícias ao afirmar que o mesmo autor responsável pelo primeiro ataque também havia obtido a chave WebAuth que seus dispositivos usam para comprovar sua autenticidade.
O atacante supostamente explorou uma falha em uma ferramenta de monitoramento de terceiros no site para elevar privilégios e, em seguida, obteve tanto os dados dos clientes quanto a chave.
O principal problema é que a chave é gravada permanentemente em cada dispositivo durante a fabricação e não pode ser reescrita.
Qualquer pessoa com acesso à chave poderia fabricar um dispositivo falso que passaria pela verificação de autenticidade da própria Keystone. A Keystone decidiu descartar todas as 18.835 unidades não vendidas que continham a chave comprometida.
A empresa afirmou que uma carteira entregue antes de 20 de outubro que passe na verificação é genuína. Para unidades com chave antiga recebidas após essa data, ela "não pode descartar completamente a possibilidade de ser falsa", e orientou esses proprietadores a entrar em contato com o suporte antes do uso.
Até o momento, não foram reportados dispositivos falsificados ou roubos.
Retenção reduzida para 90 dias após falha em ferramenta de exclusão
A Keystone havia anunciado que apagaria os dados de envio 180 dias após um pedido. No entanto, clientes relataram receber notificações de violação para compras com mais de dois anos.
A ferramenta automática de eliminação de dados da empresa falhou e deixou os registros antigos intactos.
A Keystone então reduziu seu janela de retenção para 90 dias como resultado. Ela também solicitou à Shopify que exclua dados pessoais anteriores a esse período, com os registros atrasados previstos para serem removidos até 3 de novembro.
Concorrente A OneKey também limitou sua própria janela de retenção para 30 dias após o incidente da Keystone.
Muitos projetos de criptomoedas enfrentaram dificuldades em 2026 no que diz respeito a ataques cibernéticos. Os provedores de carteiras de hardware não foram poupados.
Em agosto, uma violação de dados que afetou a ShipMonk, um dos parceiros logísticos da Trezor, impactou cerca de 81.000 clientes.
A SafePal expôs cerca de 39.798 unidades devido a uma falha no rastreamento de pedidos, e a Ledger encontrou chips ocultos em dispositivos revendidos que pesquisadores on-chain associaram a perdas superiores a US$ 86 milhões.
Não apenas leia notícias sobre criptomoedas. Entenda-as. Inscreva-se em nossa newsletter. É grátis.
Artigos recomendados








Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.