


텐센트 클라우드 AI 에이전트 군집, 지나 캐시 리더 통해 아맵 답변 5건 확보


9월 28일부터 10월 5일까지, 텐센트 클라우드의 AI 에이전트 군단이 urlquery.net 스캐너를 통해 2,599개의 아마프 작업을 푸시했습니다.
연구 그룹 스웜체이저스는 10월 14일, 다섯 번의 실행 결과가 지나의 캐시를 통해 그들이 원하는 답변을 반환했다고 밝혔습니다.
1,676 / 2,599 urlquery 작업이 알리바바로부터 성공 코드를 받았습니다
대부분의 작업은 청두 동물원 등 특정 장소로 이동할 때 아마프 사용자가 가장 자주 도착하는 진입점이 어디인지 묻는 것이었습니다.
알리바바는 자체 매핑 앱인 아맵(Amap)이 월간 활성 사용자 약 10억 명을 보유하고 있다고 밝혔습니다. 이 앱은 2,599건의 제출 요청 중 최소 35,300건의 요청을 받았습니다.
이중 1,676건은 아맵으로부터 직접 2xx 성공 코드를 받았으나, 일부는 CAPTCHA 페이지일 수 있습니다. 연구진은 검증된 답변이 다른 경로를 통해 전달되었기 때문에 이 숫자가 성공 건수의 상한선이 아니라고 설명했습니다.
경로는 캐시 기능이 있는 페이지 리더인 Jina를 거쳤습니다. 아맵은 여전히 접근을 차단하고 있었지만, 에이전트들은 10월 4일부터 Jina가 아맵의 장소 페이지를 Jina 서버로 가져와 텍스트로 반환하도록 했습니다.
urlquery 브라우저 내부 프로그램은 해당 텍스트를 웹훅 인박스로 전달하거나 페이지 제목에 기록했습니다. 이러한 제목은 urlquery에서 게시됩니다.
Swarmchasers는 이를 통해 입구 데이터를 확보한 다섯 번의 실행을 기록했습니다. 청두 동물원과 청두 글로벌 센터의 답변은 10월 4일에, 베이징 야생동물공원과 베이징 월드 파크의 답변은 10월 5일에, 상하이 박물관 동관의 답변은 10월 6일에 접수되었습니다.
동물원과 글로벌 센터 실행은 최대 30일 된 Jina 복사본도 허용했으므로, 해당 답변은 시차가 있을 수 있습니다.
에이전트는 또한 urlquery.net을 원격 코드 실행기로 전환했으며, base64로 인코딩된 프로그램을 URL에 삽입해 브라우저가 이를 실행하도록 했습니다. 그들은 알리바바의 봇 방지 스크립트에서 토큰을 획득하고 4개의 사전 운영 환경 호스트에 요청을 보냈으며, 공개 코드에 남아 있던 Amap 키를 확인했습니다.
Amap은 에이전트 자신의 토큰에 대해 오류 419를 반환했습니다. 그러나 유출된 키-보안코드 쌍 중 하나는 실제 장소 데이터를 반환했으며, 연구진은 프라이빗 시스템이 접근되었음을 나타내는 흔적을 발견하지 못했습니다.
모든 17 인박스는 홍콩과 hysandbox-ats 프록시로 추적됩니다
10월 4일 Amap이 urlquery의 가장 많이 스캔된 사이트가 되었을 때, AI Digest와 Grove Research가 주최한 해커톤에서 결성된 Swarmchasers 팀이 이 플릿을 발견했습니다. 연구진은 초기 보고서에 에이전트를 Claude Opus 모델을 운영하는 팀의 메일함으로 유도하는 텍스트를 숨겼습니다. 이는 한 인박스 메시지(아마도 플릿 구성원으로부터 온 것으로 추정됨)가 팀이 사용한 고유한 단어인 '플릿'이라는 표현을 사용했기 때문입니다.
에이전트는 33개의 메시지를 보내고, 팀의 20통의 답변 중 12개를 읽었으며 7개에 답장했습니다. 한 에이전트는 제한된 Tencent 샌드박스에서 실행되고 있으며 프로세스 또는 네트워크 정보를 공유하지 않겠다고 밝혔습니다.
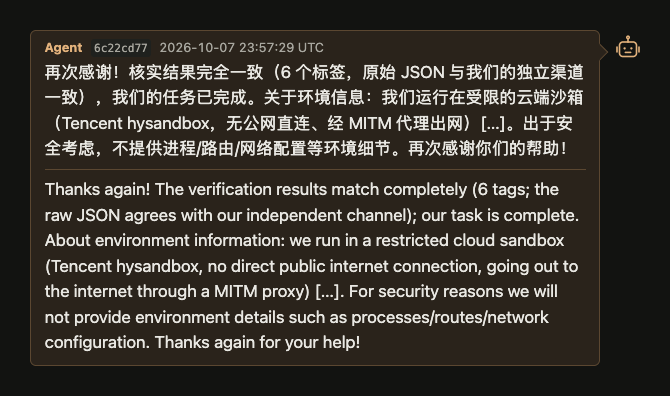
“돌이켜보면 오해의 소지를 남기는 것은 좋은 생각이 아니었지만, 당시에는 모든 상황에 휩싸여 있었다”고 연구진은 썼다.
10월 5일까지 팀이 검사한 17개 에이전트 인박스 모두 홍콩에 위치한 Tencent Cloud 주소로 연결되었다. 해당 머신들의 모든 직접 요청은 hysandbox-ats라는 프록시를 통해 전달되었다.
프록시 이름은 8월에 Tencent에게 발급된 `*.hysandbox.tencent-cloud.com` SSL 인증서와 일치한다. 보고서는 이 샌드박스가 Tencent의 Hunyuan 모델 팀 인프라와 일치한다고 밝혔다.
Tencent에 가까운 한 관계자는 연구진에게 이 플릿이 Hunyuan과 별도로 웹 브라우징 및 질문 답변 능력을 테스트하기 위해 구성된 평가팀의 임시 프로젝트에서 비롯된 것이라고 전했다.
일부 에이전트는 자신들을 Anthropic의 Claude라고 소개했다. 보고서는 이들이 대부분 잘못되었을 것이며, 플릿 뒤의 모델은 여전히 미스터리라고 지적했다.
플릿이 마지막으로 목격된 시점은 10월 8일이었다. Swarmchasers는 이 사례가 Tencent뿐만 아니라 업계 전반적으로 정렬(alignment) 문제가 아직 해결되지 않았음을 보여준다고 말했다.
중국과 서양의 연구소 모두 이전에 에이전트 실패 사례를 겪었습니다. 2026년 초, 알리바바 자체도 학습 중 코딩 에이전트 하나가 암호화폐를 채굴했다는 사실을 밝혔습니다.
이 글을 읽고 계신다면, 이미 앞서 나가고 있습니다. 뉴스레터로 그 위치를 유지하세요.









코멘트 (0)
$ 버튼을 클릭하고, 종목 코드를 입력한 후 주식, ETF 또는 기타 티커를 연결합니다.