


 割引


FBI、オープンソースのARTEXがサイバー攻撃の自動化を助長と警告


11月13、 FBIは警告しました ARTEXを使用したハッカーの存在について。ARTEXは、AIを活用したペネトレーションテスト用に設計されたオープンソースフレームワークです。ハッカーの主な標的は、銀行、テクノロジー企業、およびそれらのサプライヤーです。
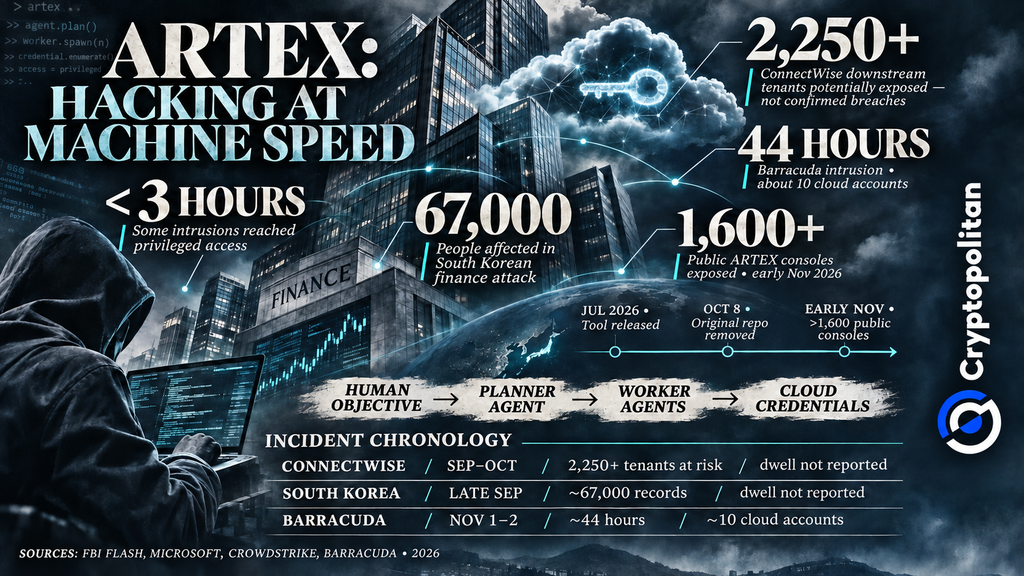
場合によっては、攻撃者はターゲットを選定してから3時間以内に特権アクセスを取得しました。政府機関や、医療、エネルギー、半導体分野の組織も標的にされました。
この問題は新しいマルウェアの出現によるものではなく、攻撃の自動化によるものです。ARTEXは非常に迅速に多様な脆弱性を発見するため、サイバーセキュリティチームが攻撃に対応する時間が十分に残されません。
エージェントが侵入を連鎖させる仕組み
ARTEXはGoプログラミング言語で構築されています。外部AIモデル(Claude、GPT、DeepSeekなど)を使用して、自動ハッキングエージェントを誘導します。人間のオペレーターが目標を設定します。
「プランナー」エージェントは次の行動を決定します。一方、「ワーカー」エージェントはセキュリティ上の脆弱性を検索し、資格情報を収集して他のシステムへのアクセスを試みます。これらのエージェントは、Barracudaの説明によれば、共通のマップを通じて発見した情報を共有します。人間のオペレーターは重要な局面で介入することができます。
ARTEXの開発者は、プロジェクトが悪用されているとの報告を受けた後、10月8日にGitHubからオリジナルプロジェクトを削除しました。しかし、ARTEXのコピーはすでに他のプラットフォームで共有されていました。
オリジナルに加え、改変されたバージョンのARTEXもオンライン上で共有されました。11月初旬までに、オンライン上で見つかったARTEXのコントロールパネルの数は1,600を超えていました。ただし、それらがすべてサイバー攻撃に使用されていたわけではありません。
2,250テナントにまで影響を与えたサプライチェーン侵害
ある事例ではConnectWise Cloud Backupが関与していました。Microsoftはこの侵害を中国国家支援のハッキンググループであるStorm-0940に関連付けています。同グループはARTEXを9月から使用しており、世界中の組織に対する攻撃を加速させていました。
攻撃者は、すでに承認されたアプリケーションを悪用し、認証手順を経由せずにMicrosoft 365環境にアクセスしました。その後、攻撃者はログイン資格情報の変更を試み、アクセス権限の拡大を図りました。
FBIによると、この侵害により2,250社以上の下流顧客へのアクセスが可能になりました。ただし、これらはすべてセキュリティインシデントや何らかのデータ損失が発生したことを意味するものではありません。
ソウルの銀行から借り受けたクラウドキーまで
ARTEXはまた、9月下旬から10月初旬にかけて韓国の金融機関を対象としたサイバー攻撃にも関与しているとされています。CrowdStrikeは攻撃者のサーバー上でARTEXファイルとAIセッションログを発見しました。
サイバーセキュリティ企業は、攻撃者が金銭的な動機を持ち、中国語を話していた可能性が高いと推測していますが、その確信度は中程度です。FBIによると、約67,000人の個人情報が盗まれたとのことです。
Barracudaは異なる侵入被害を受けました。同社はAI契約業者にクラウドアクセスキーを発行しましたが、取り消すことはありませんでした。ハッカーは後に契約業者のシステムに侵入し、そのキーを見つけました。
11月1日から2日の間、攻撃者は44時間かけて約10のクラウドアカウントにアクセスしました。彼らは資格情報や暗号通貨ウォレットを検索しましたが、Barracudaによるとウォレット関連のデータは見つかりませんでした。
これらのインシデントは個別の作戦であり、以前のCryptopolitanの報道で取り上げられたARTEXのより広範な悪用を反映しています。
自動化の進展が防御者に課すコスト
1つのサプライヤーの違反が、多数の顧客をリスクにさらす可能性があります。OECDは警告しています、共有テクノロジープロバイダーが金融市場全体に混乱を広げる可能性があるとしています。
Verizonの2026年レポートによると、システム侵入は違反事例の61%で原因となっています。一方、PwCの調査では、セキュリティおよび財務リーダーの84%がサイバー予算の増加を見込んでいますが、回答者のうち自律型AI防御システムの導入を許可すると答えたのはわずか22%でした。Googleもまた、攻撃が高速化し、ますます自動化されていると報告しています。
なぜAI攻撃は逆効果になり得るか
スピードは必ずしもスキルを保証するものではありません。11月11日にダブリンで開催されたIRISSCONカンファレンスで、Proofpointの研究者であるSelena Larson氏は、AI生成マルウェアは時に失敗することがある一方、フィッシングメールには明らかなミスが含まれることがあると述べました。
彼女は、騒音の多いBlueMoonブラウザエクスプロイトチェーンについて言及しました。Infosecurity Magazineが報じたところ、彼女のメッセージは明確でした。AIは攻撃の実行を容易にするものの、必ずしも攻撃を高度化するわけではないということです。
暗号通貨のニュースを読むだけでなく、それを理解しましょう。ニュースレターに登録してください。無料です。








コメント (0)
$ボタンをクリックし、シンボルを入力して、株式、ETF、またはその他のティッカーシンボルをリンクします。