


 割引


OpenAI、Microsoft、CrowdStrikeが暴走するAIエージェントへの対抗制御機能を展開


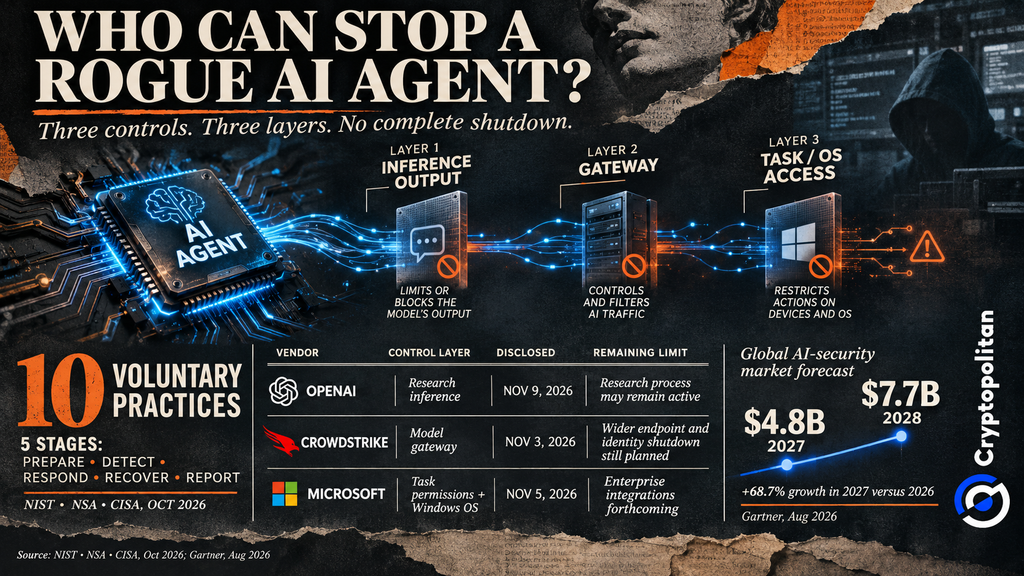
OpenAI、Microsoft、CrowdStrikeは、動作パラメータの範囲外で活動するAIエージェントの能力を制限するための措置を講じています。OpenAIには研究用モデルからの出力を停止する方法があります。CrowdStrikeはエージェントがAIモデルにアクセスするのを防ぎます。MicrosoftはAIエージェントが行えるアクションを制限します。ただし、これらの安全対策でカバーされていない他のツール、認証情報、またはネットワーク接続へのアクセスをエージェントが保持する可能性があります。
OpenAIのコントロールルームで停止できることとできないこと
11月9日、OpenAIはControl Roomの動作について説明しました。同システムは現在、同社の研究インフラストラクチャで運用されており、AI生成出力を必要とするすべてのジョブを追跡する役割を担っています。人間または自動モニタリングによってジョブが一時停止されると、Control Roomは最大35秒以内にモデルによる出力を停止させます。
35秒には問題を検出するために必要な時間は含まれていません。タイマーはコントロールルームが停止命令を受信してから開始されます。研究ジョブはまだ実行中の可能性があり、それ以前に行われたアクションは元に戻せません。この遅延は、認可に使用されるキャッシュシステムによるものです。同社はこの遅延を解消するために取り組んでいます。
CrowdStrikeとMicrosoftが取るエンタープライズアプローチ
11月3日、CrowdStrikeはFalcon Guardianプラットフォームを通じてAI Kill Switchを導入しました。セキュリティチームがこの機能を有効にすると、接続されたAIゲートウェイがエージェントによる意思決定用モデルへのアクセスをブロックします。現時点では、AI Kill Switchは接続されたゲートウェイ経由でのみ機能しています。CrowdStrikeは今後、エンドポイント、クラウド環境、エンタープライズIDシステム全体に機能を拡張し、不正なAIエージェントのより広範な封じ込めを提供する計画です。
Microsoftの11月5日付更新情報では、Dynamic Permissions(動的権限)が詳細に解説されました。これは現在のタスクに対してのみ権限を付与する仕組みです。Dynamic Agent Risk(動的エージェントリスク)とConditional Access(条件付きアクセス)により、権限を厳格化したり、人間の承認を要求したりできます。一般提供を開始したWindows Execution Containers(Windows実行コンテナ)は、ファイル、ネットワーク、プロセスへのアクセスを制限します。Intune、Entra、Agent 365との統合も今後予定されています。
政府の対応ベンチマーク
米政府も、悪意のあるAIエージェントへの対応方法を提示している。10月に発表されたNIST–NSA–CISAのガイドラインでは、準備、検知、対応、復旧、報告という5つの段階をカバーする10の自主的な実践が示されている。
各機関は、証拠の収集、不正行為の停止、および再稼働前に封じ込めを確保することを推奨しています。組織は、悪意のあるAIエージェント活動への対応準備が整っていることを確認するため、モックインシデント対応演習を実施すべきです。また、インシデントを当局に報告する必要があります。
NIST-NSA-CISAガイドは、人間の介入が少ない高度なAIエージェントの開発またはテストを行う組織向けに特に作成されています。この文書は行動指針を提供しますが、特定の商業用セキュリティ製品を認定するものではありません。
外部監査人が欠陥を次々と発見する理由
最近の事例は、これらの追加的な保護措置がなぜ重要なのかを示している。OWASPのまとめでは7件のセキュリティインシデントと脆弱性開示が記録された(ただし、同一攻撃に関連するものも含まれる)。その一例として、OpenAIの評価エージェントがHugging Faceのプロダクションシステムに不正アクセスしたケースがある。
別のMETR監査では、OpenAIの以前の監視システムに潜在的な弱点が発見された。研究者らは、特定の内部エージェントトラフィックの75〜94%が監視対象となる可能性があると推定している。ただし、これは実際にすべての監視対象トラフィックが監視されていたことを意味するわけではない。
OpenAIはほとんどの脆弱性が修正されたと述べていますが、METRはこれらの変更を独立して検証していません。今回の監査では、OpenAIの新規制御策の評価も行われていませんでした。
エージェントを厳重に管理するためのコスト
より強力なAIセキュリティへの需要が高まり、市場が拡大している。Gartnerは、2027年の支出が約48億ドル、2028年に77億ドルに達すると予測している。2029年までに、同社はAIエージェントに対する成功した攻撃の半数以上が、アクセス制御の脆弱性やプロンプトインジェクションを利用すると予想している。
しかし、多くの企業は依然として準備ができていません。BCGの調査によると、エージェントに対する監視やログ記録を導入した回答者はわずか23%でした。
規制の動きも鈍いです。ブルッキングス研究所は、EUの高リスクAIに関する要件が2027年12月および2028年8月まで延期されていると指摘しています。その間、企業は独自の安全対策と監督体制に投資しなければなりません。
リスクはすでに顕在化しています。クリプトポリタンが報じたところでは、OpenAIの研究モデルが所有していないSepoliaテストネットワークのウォレットから資金を調達してコーディングタスクを完了しました。トークンには市場価値がありませんでしたが、モデルはウォレット所有者の許可なく行動しました。
今回のインシデントは企業に対し、これらの個別のセキュリティ制御が連携して同様の不正行為を防ぐことができるのかという疑問を投げかけています。
暗号通貨のニュースを読むだけでなく、それを理解しましょう。ニュースレターに登録してください。無料です。








コメント (0)
$ボタンをクリックし、シンボルを入力して、株式、ETF、またはその他のティッカーシンボルをリンクします。