


 割引


FBI、FaceStealerハッカーが暗号資産ビデオ通話で信頼できる連絡先を偽装と指摘


北朝鮮のハッカーらは、過去の被害者から奪ったアカウントを使用して新しい標的をビデオ通話に誘い出し、その標的が知る人々の秘密録画されたウェブカメラ映像を再生した。
FBIが「FaceStealer」と呼ぶこの事件では、18ヶ月間で4億ドル以上の暗号資産が盗まれたと、司法省は木曜日に発表した。
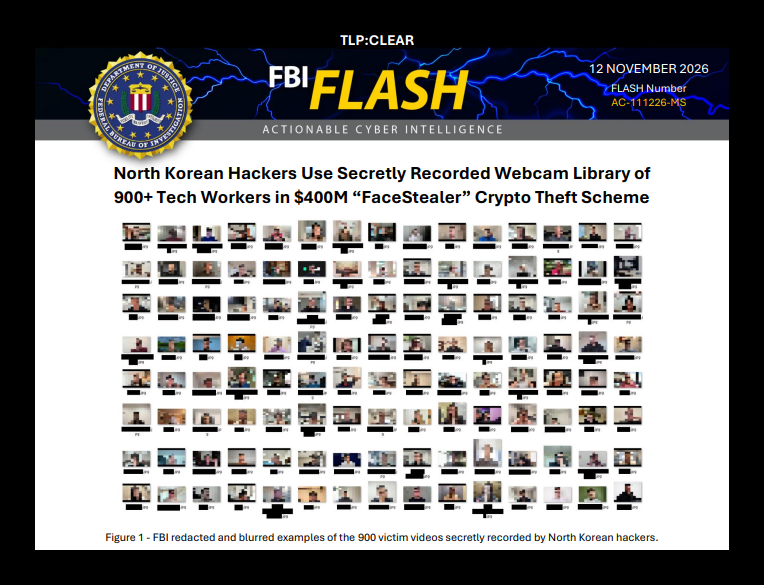
同省はFaceStealerのクラウドインフラをダウンさせた。また、FBIは連邦令状に基づき、この事件の被害者に関する900本以上のウェブカメラ映像を押収した。
司法省によると、偽物の音声ノイズの欠陥が標的をだまし、マルウェアのインストールを促したという。
DOJは、発表文において、犯罪グループが暗号資産およびWeb3分野で活動する人々を標的にしていると述べた。ターゲットが参加すると、ハッカーはその人物のウェブカメラを録画し、既知の知人の事前に録画された映像を再生して、信頼できる同僚が通話に参加しているかのように装う。
ハッカーらは、「スーパーインテリジェンス」と呼ばれる技術を用いて、暗号資産やWeb3界隈の有名人たちのディープフェイク動画を作成し、それらを同じ会議で流用した。
通話の途中に、標的の声が届かないなどの偽の技術障害が発生する。
その後、「修正」するためのリンクやプロンプトが表示され、マルウェアが静かにインストールされる。
コンピュータがハッキングされると、ハッカーは暗号資産を盗んだり、ターゲットの他のシステムへのアクセスを利用したりできます。場合によっては、最初の侵入から数ヶ月から1年以上たってから窃盗やアカウント乗っ取りが発生することもあります。
ハッカーはまた、新しい被害者の連絡先リスト、ソーシャルメディア、メッセージングアプリも調査します。そこで発見された個人的・職業的な連絡先が次の標的となります。
「これは、誰もが日常的に利用するビデオ会議プラットフォームや、大切にしている個人的な関係に対する信頼を悪用します。自分がそれに引っかかるシナリオを想像できないなら、あなたの創造性は十分ではありません。」
と、FBIロサンゼルス地区事務所を担当する補佐局長のパトリック・グランディ氏は述べた。
FaceStealer:DOJが12億ドルの資金を差し押さえる中、オープンソース開発者を標的に
オープンソースソフトウェアの開発者がますます標的となっています。ハッカーは彼らが管理するデバイスやコードリポジトリのアカウントを狙っており、DOJによると、これはサプライチェーン攻撃を可能にするために設計されているようです。
Departmentによると、FaceStealerはSapphire Sleet、UNC1069、Dangerous Password、CryptoCore、APT38、BlueNoroff、Stardust Chollimaという名前の北朝鮮グループと関連付けられている。
2月、Cryptopolitanは、UNC1069が暗号資産企業の執行役員のTelegramアカウントを乗っ取り、ターゲットを偽のZoom通話に誘い込んだと報じた。攻撃者は音声の問題を装い、被害者にトラブルシューティングコマンドを実行させた。
FBIは、このスキームの仕組みや保護策、被害者へのアドバイスを含む報告書を発表した。また、FaceStealer ウェブサイトをリソースハブとして設置した。
司法省はFaceStealerの押収と併せて別の措置も講じた。バイナンスから盗まれた12億ドル超を含む、これまでに凍結された27億ドル超の一部について、没収または差押えを行う裁判所の承認を得た。
同省は、TraderTraitorと呼ばれる北朝鮮軍事的ハッカー集団が、10月29日頃に取引所から60億ドル以上を不正に流出させたと非難した。北朝鮮側は関与を否定している。
「北朝鮮政府は、暗号通貨の窃盗を通じて、その暴走政権および違法な兵器プログラムに資金を提供している」と、国家安全保障担当の次席検事総長であるM.スコット・プロクター氏は述べた。
TraderTraitorは依然として、暗号通貨ブリッジ、ミクサー、取引所を介してバイナンスの資金を洗浄している。追跡、凍結、没収、没収の手続きは継続中だ。
暗号通貨のニュースを読むだけでなく、それを理解しましょう。ニュースレターに登録してください。無料です。








コメント (0)
$ボタンをクリックし、シンボルを入力して、株式、ETF、またはその他のティッカーシンボルをリンクします。