


 割引


186件の偽AIドメイン、ChatGPTやClaudeの誤入力からマルウェアへ誘導


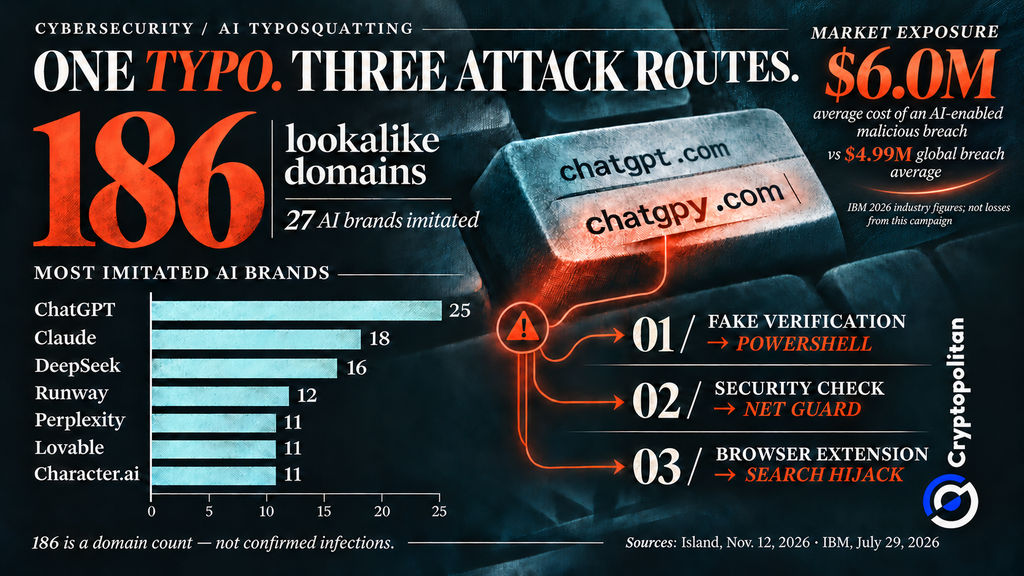
AIツールのドメインでのスペルミスは、単なるエラーページが表示されるだけでなく、深刻な結果を招く可能性があります。11月12日に発表されたレポートによると、エンタープライズブラウザセキュリティ企業 Islandは186件のドメインを発見しました これらは27の既知のAIブランドのドメインと似ています。この数は実際の感染事例ではなく、ウェブアドレスの数に対応しています。一部のアドレスはユーザーを広告ページにリダイレクトし、他のアドレスは悪意のあるサイトへ誘導します。
別の場所への誤入力
Islandはこの手法を「TypoPrompting(タイププロンプティング)」と呼んでいます。最も模倣されているAIブランドはChatGPTで、25件の類似ドメインがあります。Claudeは18件、DeepSeekは16件、Runwayは12件です。Perplexity、Lovable、Character.aiはそれぞれ11件です。
すべての類似アドレスが同じ目的地へ向かうわけではありません。一部は広告収入を得るために利用され、他のアドレスはトラフィックブローカーへ訪問者を送り、その場所やブラウザ、デバイスに基づいてリダイレクト先を決定します。
誤入力された名前からのマルウェアへの3つのルート
Islandは、似非ドメインに関連する3つのハッキングされたパスウェイを確認しました。最初のパスウェイはcloude[.]aiから始まり、これはClaudeの誤記ドメイン名です。訪問者はWindowsユーザーにPowerShellコマンドの実行を促す偽のCloudflare検証ページにリダイレクトされました。このページは211のドメインを含むネットワークを作成し、その中にはAI事業とは無関係な企業を装ったドメインも含まれていました。
2番目のパスウェイは、Net Guardを宣伝する偽の「セキュリティチェック」へと繋がっていました。Microsoft Storeを通じて入手可能でしたが、Islandはこのアプリがブラウザを乗っ取り、リモートで提供されるスクリプトを実行できることを発見しました。
3番目のパスウェイには、検索を乗っ取る30のブラウザ拡張機能が含まれていました。そのうち13が削除され、17がまだ使用されており、累積的なユーザー数は972,000人でした。この数字は拡張機能ストアのリストに基づいて算出されたものであり、感染事例の確認に基づくものではありません。
なぜClickFixは自動防御をすり抜けるのか
偽のCloudflareチェックはClickFixを使用しています。Microsoftの説明によれば、この手口は、ユーザーに馴染みのあるWindowsツール内で悪意のあるコマンドを実行させることにあります。これにより、攻撃は自動防御を回避するのに役立ちます。
ブラウザセキュリティ企業のPush Securityは、Microsoftの96.3%というClickFixマルウェア配信のコンバージョン率を引用しました。ClickFixは、Pushが月間検出した攻撃の半数以上を占めています。これらの統計はいずれもIslandのキャンペーンを測定したものではありません。
訪問が失敗した際に誰が利益を得るのか
感染に至らなくても、訪問自体でお金を稼ぐことができます。Islandは、いくつかのリダイレクトが共有トラッキングIDを通じて広告やアフィリエイト報酬と結びついていることを特定しました。
DNSセキュリティ企業のInfobloxは、パarkedドメインでのテストにおける訪問の90%以上が詐欺、不要なソフトウェア、またはマルウェアに到達したことを発見しました。
別件として、ソフトウェアサプライチェーンセキュリティ企業のSocketは、約1,340万人のユーザーを持つ319件の検索ハイジャック拡張機能を特定しました。これらは別の調査であり、追加的なTypoPrompting被害者ではありません。
乗っ取られたブラウザが企業にもたらすコスト
企業にとって、乗っ取られたブラウザは単なる望ましくないリダイレクトよりもはるかに大きな脅威となります。攻撃者は会社のアカウントや内部システムにアクセスできる可能性があります。ただし、Islandはこのキャンペーンによる金銭的損失は確認していません。
より広範なサイバーセキュリティの調査結果は、何が関与しているかを示しています。Verizonの2026年レポートによると、システム侵入は61%を占める主要な侵害パターンです。IBMの2026年の研究では、AIを活用した悪意ある侵害が平均600万ドルのコストをかけており、これは全体の侵害平均である499万ドルを上回っています。
両方の数値には、Islandの偽AIドメインによる損失は含まれていません。AIツールのブームに便乗する企業が増える中、OECDの2026年見通しは、デジタルセキュリティを新たな懸念事項として警鐘を鳴らしています。
読者が今すぐできることとは?
また、単なるURLの打ち間違いを超えたリスクも存在します。別のキャンペーンでは、Cryptopolitanが以前、26万人以上のChromeユーザーが、AIヘルパーを装った少なくとも30件の悪意のある拡張機能をインストールしていたと報告しました。これらの事例はいずれも、攻撃者が一般的なAIブランドへの信頼をどのように利用しているかを示しています。これらの罠を避けるためには、以下の予防策が有効です。公式のAIウェブサイトをブックマークする、Webページから提示されたターミナルコマンドを実行しない、定期的にインストール済みのブラウザ拡張機能を確認する。さらに保護を強化するために二段階認証を有効にし、企業は不正なアドオンの使用を制限すべきです。
暗号通貨のニュースを読むだけでなく、それを理解しましょう。ニュースレターに登録してください。無料です。








コメント (0)
$ボタンをクリックし、シンボルを入力して、株式、ETF、またはその他のティッカーシンボルをリンクします。