


BitgetはTHORChainに対し、攻撃者のアドレスへのサービス提供を拒否するよう正式に要請した。



BitgetのCEOであるグレイシー・チェン氏は、約3億8750万ドルがウォレットから流出した今回の不正攻撃に関連する取引をTHORChainに停止するよう要請したことを公表した。.
Cryptopolitan 報じたように、CircleとTetherは既に介入し、9月25日(金)のハッキングに関連した約31万8000ドル相当のステーブルコインの移動を阻止した。しかし、本人確認不要のTHORChain DEXへの要請は、それほど簡単にはいかないと予想される。.
THORChainは、正規ユーザーに対して、本人確認(KYC)なしで高速かつパーミッションレスなネイティブクロスチェーンスワップを提供します。しかし、その同じ機能が、 資金を回収範囲外に移動させようとする悪意のある行為者にも利用されています。
特筆すべきは、THORChainは 今年初めに発生した1070万ドル相当の金庫の不正利用事件の後も、取引を凍結しなかったことである 。
BitgetのCEOは、THORChainが不正行為者の資金移動を阻止することを望んでいる。
チェン氏は Xに 「我々は正式に@THORChainに対し、これらのアドレスへのサービス提供を拒否するよう要請する」と投稿した。
Bitgetの幹部は、取引所に対し「業界は注視している」と警告し、「盗まれた資金」がプラットフォーム上を移動しているにもかかわらず、プロトコルの中立性や分散化といった「設計原則」を理由に責任を免れようとしないよう求めた。.
THORChainがどのように介入できるかは、以前の Cryptopolitan 報道で指摘されているほど単純ではなく、THORChainは実際の企業というよりはコードと同義語に近い。.
プロトコルの説明によると、DEXは管理者キーや制御用マルチシグなしで、世界中に分散された95のノード上で稼働している。.
Bitgetに何が起こったのですか?
Bitgetは9月24日に情報漏洩の被害を受け、当初の推定額3億5160万ドルから増加した3億8750万ドルが盗まれたと、9月25日の サポートセンターの最新情報。
押収された資産には、AVAX、 BNB、ETH、TRX、USDT、USDC、 XRP、ZECが含まれており、 は Ethereumそれぞれ別のアドレスに保管されている XRP、 Zcash、 TRON 資産は 側の資産0x770b…63eeなどの主要受取ウォレットに保管されている。XRP
Bitegtは 、攻撃者をリアルタイムで監視するために、ライブト tracダッシュボードと攻撃者アドレスAPIを設置しました 。
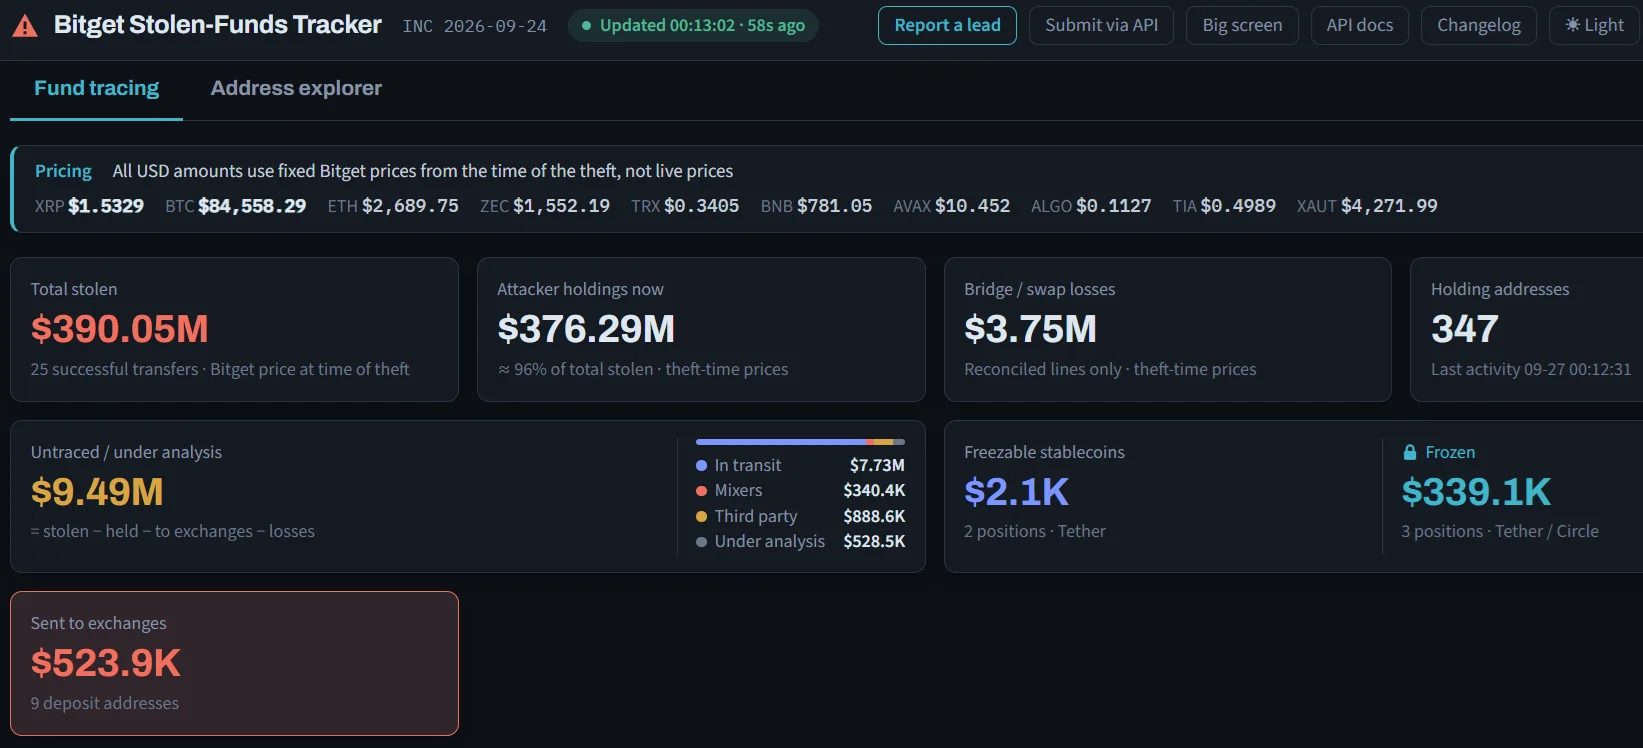
Bitgetによると、サイバーセキュリティ企業のMandiantとSlowMistが、既に収束したとされる今回のdent の調査を支援している。同取引所はまた、さらなる不正送金の可能性を否定した。.
THORChainがプレッシャーポイントとなる理由
チェン氏がTHORChainを指摘する理由は、その実績にある tracLabsは このプロトコルを 北朝鮮最大の窃盗事件の資金洗浄に「最もよく使われるブリッジ」と評し、2025年2月に発生した約15億ドルのBybitハッキング事件や、 約3億ドルのKelpDAO窃盗事件挙げた。TRMはまた、THORChainが「一貫して違法行為のブロックを拒否してきた」と指摘し、その拒否を検閲反対の姿勢と位置づけた。
ミストTracも 同様のパターンを指摘し 、Bybitで盗まれた約12億ドルがTHORChainを経由して移動したことを指摘した。
Bitgetが資金回収のために行っていること
公的な訴えに加えて、Bitgetは、凍結された資金の5%と回収された資金の5%を支払う「リカバリーバウンティプログラム」を開始しました。このプログラムは、一部はBybitのLazarusBountyチャネルを通じて行われます。.
同取引所によると、業界パートナーの協力により既に一部の資産が凍結されているが、裁判所の命令や法執行機関の要請に基づいて行われた措置は報奨金の対象外となる。.
チェン氏はまた、 Bitgetは 段階的にdent 複数のブロックチェーンと複数のトークンに影響を及ぼしているため、通常よりも時間がかかると警告した。 出金を再開すると述べ、の事態は
仮想通貨ニュースを読むだけでなく、理解を深めましょう。ニュースレターにご登録ください。 無料です。









コメント (0)
$ボタンをクリックし、シンボルを入力して、株式、ETF、またはその他のティッカーシンボルをリンクします。