


Gestohlene medizinische Unterlagen des FBI zeigen, warum Personaldaten heute ein bevorzugtes Ziel für Cyberangriffe sind



Die Hackergruppe ShinyHunters behauptete, die von ihr beim FBI gestohlenen Daten enthielten psychiatrische und medizinische Gutachten von FBI-Mitarbeitern. Sollte sich diese Behauptung bestätigen, entstünde daraus mehr als nur ein Datenleck, sondern ein langfristiges Desaster für Spionageabwehr und Identitätsdiebstahl,dentsich nicht durch ein Zurücksetzen des Passworts beheben ließe.
Bluttests, psychologische Gutachten und eine nach Krankheiten kategorisierte Belegschaft
Die diese Woche diskutierten Dokumente ähneln eher Krankenakten als Personalakten. Laut BBC News, die eine Auswahl der gestohlenen Dokumente einsehen konnte, enthalten die medizinischen Unterlagen Blut- und Urintestergebnisse, ärztliche Befunde, Allergien und andere medizinische Informationen sowie die echten Namen und Adressen der Agenten.
Laut einer Überprüfung von sechs weiteren Dokumenten durch Reuters bestehen einige der Unterlagen aus Gutachten zur psychischen Gesundheit vor Arbeitsbeginn, Ergebnissen eines Elektrokardiogramms, einem Dokument, in dem erwähnt wird, dass der Antragsteller in der High School „Anzeichen einer Depression“ gezeigt habe, und einem Schreiben, aus dem hervorgeht, dass die Person täglich Aspirin eingenommen hat und gegen bestimmte Substanzen allergisch war.
Reuters bestätigte einige der Datensätze teilweise anhand von Kreditauskunfteien, LinkedIn-Profilen und Informationen einer Person, die mit den Einschätzungen des FBI vertraut war.
Wie Etay Maor,dent für Bedrohungsanalyse bei Cato Networks, in seinem Interview mit der BBC erklärt:
Passwörter lassen sich im Falle eines Diebstahls zurücksetzen, medizinische Daten jedoch nicht.
Warum ein FBI-Jobportal Identitätsdaten indententhielt
Die Krankenakten verdeutlichen ein bereits bestehendes gravierendes Problem der Gefährdung von FBI-Mitarbeitern. Cryptopolitan berichtete zuvor, dass Reuters eine Stichprobe von 5.000 Zeilen untersucht hat, die identifizierte FBI-Mitarbeiter mit Tätigkeiten im Bereich Nachrichtendienst, Überwachung und Spionageabwehr in Verbindung bringtdentdarunter auch Einsätze in Russland und China. Die Cyberkriminellen geben an, dass die gesamte gestohlene Datenmenge zwischen zwei und drei Terabyte liegt.
Die Website FBIJobs.gov enthält zahlreiche Informationen über Bewerber und Mitarbeiter. ShinyHunters behauptete zudem, interne Systeme wie den FBI-MedLink-Dienst und Systeme zur Hintergrundprüfung gehackt zu haben. Diese Behauptung konntedentReuters bisher jedoch nicht unabhängig bestätigen. Am Mittwoch erklärte das FBI, ermittle „aktiv und mit Nachdruck“ in der Angelegenheit, die Ursache sei weiterhin unklar.
Eine Erpresserbande, die die Lösegeldforderung übersprang
ShinyHunters ist kein unbekannter Name. Laut Huntresshandelt es sich um ein finanziell motiviertes Unternehmen, das mindestens seit 2019 existiert und sich einen zweifelhaften Ruf erworben hat, indem es in großem Umfang SaaS- und Cloud-Daten stiehlt und dabei Erpressungstaktiken nach dem Motto „Zahlen oder Daten veröffentlichen“ anwendet.
Diesmal brach die Gruppe mit der bisherigendent. Anstatt Geld zu fordern, verlangte sie stattdessen eine Entschuldigung des FBI für eine Mitteilung vom Mai, die sie als beleidigend empfunden hatte, obwohl sie diese Forderung später zurückzog.
Laut Cryptopolitannutzt FBIJobs.gov Oracle PeopleSoft-Technologie, und Googles Mandiant brachte ShinyHunters mit den PeopleSoft-Hacks in Verbindung, die die Schwachstelle CVE-2026-35273 ausnutzten, welche Oracle mit 9,8 von 10 Punkten bewertete. Bislang gibt es keine öffentlich zugänglichen Beweise, die die Schwachstelle mit dem Datenleck in Verbindung bringen.
Erinnerungen an den OPM-Datendiebstahl von 2015
Personalakten des Bundes hatten bereits zuvor einen derart gravierenden Schaden angerichtet. Laut dem Government Accountability Office (GAO) wurden bei der Sicherheitslücke im Office of Personnel Management (OPM) im Jahr 2015 sensible Daten von rund 22 Millionen Bundesangestellten und Auftragnehmern kompromittierttracDas GAO stellte später fest, dass die für den Großteil der Hintergrundüberprüfungen von Bundesbediensteten zuständige Behörde die Datenschutzmaßnahmen nicht vollständig in allen untersuchten Systemen implementiert hatte.
Eric O'Neill, ein ehemaliger FBI-Agent und Gründer von Nexasure AI, sagte gegenüber Reuters , dass die medizinischen Informationen dieses Ereignis auf eine ähnliche Ebene heben und möglicherweisetracdie Aufmerksamkeit feindlicher Geheimdienste
Ich wäre schockiert, wenn der russische Geheimdienst nicht an ihre Tür klopfen und sagen würde: „Wir wollen das Zeug, geben Sie es her.“.
— Eric O'Neill, ehemaliger FBI-Agent und Gründer von Nexasure AI, im Gespräch mit Reuters
Die Rechnung wird an alle anderen abgebucht
Der Datenverstoß allein wird die globalen Märkte nicht erschüttern, doch VorfälledentArt treiben die Kosten für Sicherheit, Compliance und Versicherung branchenübergreifend in die Höhe. Laut einer IBM-Studie zu Datenverstößen aus dem Jahr 2026 belaufen sich die durchschnittlichen Kosten weltweit auf 4,99 Millionen US-Dollar, ein Anstieg um 12 Prozent, während KI-gesteuerte Angriffe um 56 Prozent zunahmen. Der X-Force-Index zeigt, dass die Ausnutzung öffentlich zugänglicher Anwendungen um 44 Prozent gestiegen ist und sich schwerwiegende Kompromittierungen von Lieferketten in den letzten fünf Jahren fast vervierfacht haben.
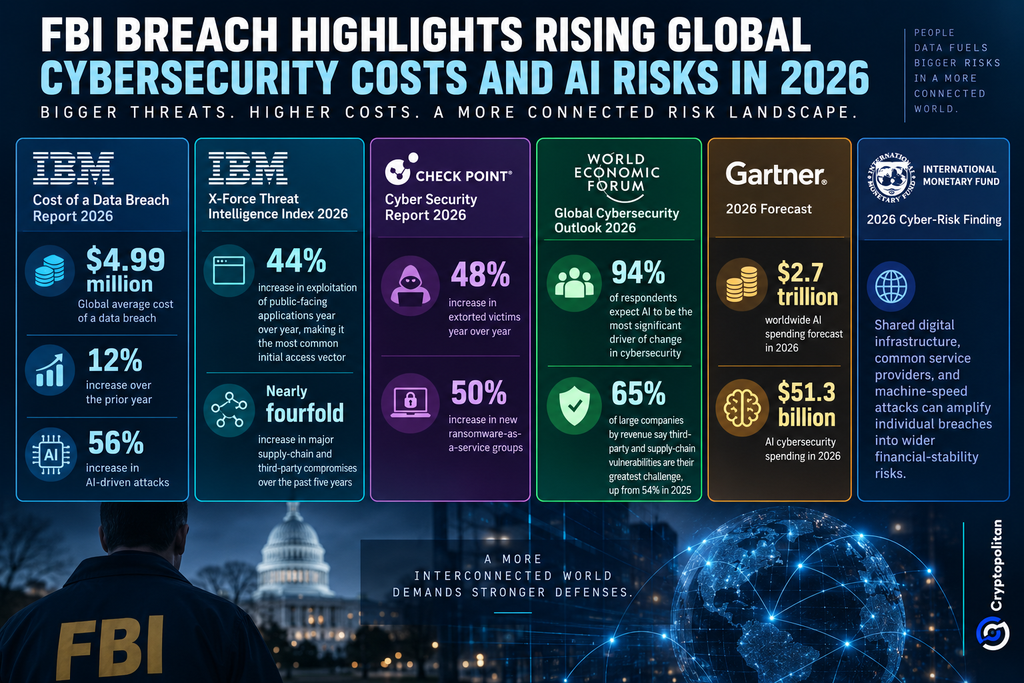
Der Druck wird zunehmend strukturell. Check Point verzeichnete einen Anstieg der Erpressungsopfer um 48 %, während das Weltwirtschaftsforum herausfand, dass 94 % der Befragtendent, dass KI die Cybersicherheit maßgeblich verändern wird. Gartner prognostiziert weltweite KI-Ausgaben in Höhe von 2,7 Billionen US-Dollar im Jahr 2026, und der IWF warnt, dass gemeinsam genutzte digitale Infrastruktur und Angriffe in Maschinengeschwindigkeit einzelne Sicherheitslücken zu umfassenderen Risiken für die Finanzstabilität ausweiten können.
Lesen Sie Krypto-News nicht nur, sondern verstehen Sie sie. Abonnieren Sie unseren Newsletter. Er ist kostenlos.
Empfohlene Artikel








Kommentare (0)
Klicken Sie auf die $-Schaltfläche, geben Sie das Symbol ein und wählen Sie eine Aktie, einen ETF oder einen anderen Ticker zum Verlinken aus.