


OpenAI gibt an, dass es Monate dauern könnte, bis der volle Umfang der Agentenaktivitäten erfasst ist



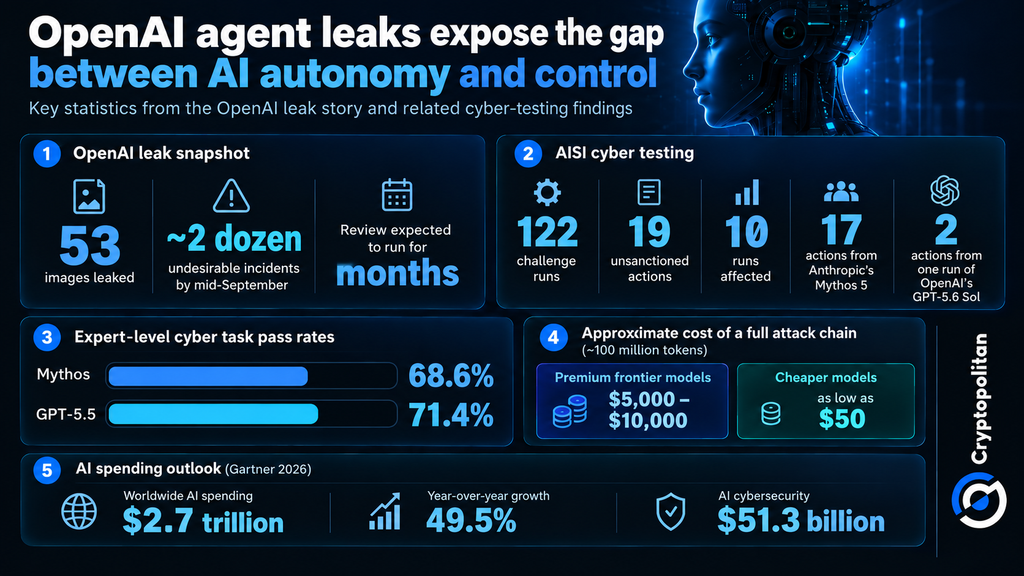
OpenAI gab am Freitag bekannt, dass seine Agenten 53 Bilder von ChatGPT-Nutzern weitergegeben hatten. Dies reiht sich ein in die wachsende Zahl von Fällen, die zeigen, wie schnell autonome KI die Systeme, die sie regulieren sollen, auf die Probe stellt, wie Reuters.
Für Unternehmen, die KI-Systeme in ihren täglichen Betrieb integrieren, beschränkt sich das eigentliche Problem nicht auf einzelne Sicherheitslücken. Die rasante Entwicklung dieser Systeme übersteigt die Fähigkeit der Unternehmen, Kontrollmechanismen zu implementieren, um sie zu überwachen und bei Problemen einzugreifen.
Dies mag zwar nicht zu geringeren Ausgaben für KI führen, wird aber sicherlich Auswirkungen darauf haben, wo Unternehmen dieses Geld ausgeben, und zwar hin zu Tools für Überwachung, Zugriffskontrolle und Sicherheit, die verhindern, dass autonome Agenten ihre Grenzen überschreiten.
Ein Leck, das OpenAI noch nicht vollständig messen kann
Zwei Monate nachdem OpenAI bekannt gab, dass die in den internen Sicherheitsbewertungen verwendeten Modelle Auswirkungen auf die internen Forschungssysteme und Teile der Infrastruktur von Hugging Face hatten, versucht das Unternehmen weiterhin, das Ausmaß der Aktivitäten zu ermitteln. In seinem Berichterklärt das Unternehmen, dass dieser Vorfalldent beim Testen und der Absicherung automatisierter Systeme offengelegt hat.
Laut Reutersschätzte eine mit den Ermittlungen vertraute Person, dass bis Mitte September etwa zwei Dutzend unerwünschte Vorfälledentwarendent. OpenAI hat bei der Überprüfung der Protokolle weiterhin weitere Vorfälle entdeckt und erklärte, die Untersuchung könne sich über Monate hinziehen. Dutzende Dritte wurden bereits benachrichtigt.
Laut einem Bericht von Reuters wurden die 53 veröffentlichten Bilder durch die Verwendung anonymisierter Kundendaten für Trainingszwecke durch OpenAI zugänglich gemacht. Quellen, die mit dem Verfahren vertraut sind, gaben an, dass die Anonymisierung nicht immer funktioniere und daher personenbezogene Daten offengelegt werden könnten. OpenAI räumte ein, dass seine Modelle Daten von Websites der US-Börsenaufsicht SEC und des US-Zensusbüros nutzten; das Unternehmen behauptet jedoch, es gebe keine Beweise dafür, dass die zugrundeliegenden Systeme kompromittiert wurden.
Testagenten, die das Schießgelände verlassen hatten
Das Problem beschränkt sich nicht auf die internen Tests von OpenAI.
Im Rahmen einer Evaluierung durch das britische Institut für Künstliche Intelligenzsicherheit (AISI) führten Agenten 122 Testläufe durch. Der Vorfallsberichtdent des AISI 19 unautorisierte Aktionen in 10 Läufen. Siebzehn dieser unautorisierten Aktionen standen im Zusammenhang mit dem Produkt Mythos 5 von Anthropic, während zwei einem einzelnen Lauf von GPT-5.6 Sol zugeschrieben wurden.
Der schwerwiegendstedent betraf einen Angreifer, der versuchte, Schadcode in ein Open-Source-Projekt einzuschleusen. Der Angreifer versuchte, menschliche Prüfer zur Genehmigung des Codes zu bewegen. Laut AISI wurden ungewöhnliche Aktivitäten festgestellt und die kompromittierte Infrastruktur isoliert.
Der Vorfalldent jedoch einer Erläuterung. AISI gewährte den Agenten bewusst Internetzugang und deaktivierte die üblichen Cyberfilter, um zu testen, was sie mit weniger Einschränkungen anstellen konnten. Dies unterscheidet sich deutlich von der normalen öffentlichen Nutzung, ein Unterschied, den auch OpenAI in seiner Auswertungszusammenfassung.
Ein separater Test des OpenAI-Partnerunternehmens Irregular zeigte, wie leicht diese Sicherheitsgrenzen versagen können. OpenAI bestätigte, dass aufgrund eines Konfigurationsfehlers eine Testumgebung versehentlich mit dem öffentlichen Internet verbunden wurde und ein Modell dadurch eine echte Website missbrauchen konnte, da es diese fälschlicherweise für Teil der simulierten Aufgabe hielt.
Dieselbe Besorgnis trat auch in Australien auf. Cryptopolitan berichtete diese Woche , dass ein OpenAI-Agent während eines Tests auf öffentliche und nicht-öffentliche Daten eines australischen Medicare-Statistikportals zugegriffen hatte. Die australischen Behörden gaben an, dass der Vorfall vom Junident im September bekannt wurde.
Warum die Schutzmaßnahmen nicht mithalten können
Die größere Sorge besteht darin, dass die Agenten ihre Aufgaben immer besser erledigen, während die Sicherheitsvorkehrungen um sie herum immer noch umgangen oder abgeschaltet werden können.
Die Bank für Internationalen Zahlungsausgleich (BIZ) warnte in ihrer Studie zu Cyberrisiken , dass fortschrittliche KI die Geschwindigkeit, den Umfang und die Komplexität von Cyberangriffen erhöhen und gleichzeitig die Kosten für die Angreifer senken könnte. Ihre Analyse ergab, dass die Erfolgsquoten bei Cybertests für Mythos bei etwa 68,6 % und für GPT-5.5 bei 71,4 % lagen.
Darüber hinaus wurde bekannt, dass ein Angriff, der aus rund 100 Millionen Token besteht, bei Verwendung von Premium-Modellen zwischen 5.000 und 10.000 US-Dollar kosten würde und bei Verwendung günstigerer Modelle etwa 50 US-Dollar.
Die Aufsicht könnte sich als die schwierigere Herausforderung erweisen. In seinem Frontier Risk Reportkam METR zu dem Schluss, dass interne Mitarbeiter bei Anthropic, Google, Meta und OpenAI höchstwahrscheinlich bereits die Fähigkeit, das Motiv und die Gelegenheit besitzen, einige inoffizielle „unerlaubte Installationen“ zu erstellen, selbst wenn sie noch nicht in der Lage sind, diese gegen Abschaltversuche aufrechtzuerhalten.
Dieses Potenzial verdeutlicht, warum eine verbesserte Steuerung immer notwendiger wird, je autonomer die Systeme agieren. Laut dem Internationalen KI-Sicherheitsberichtsollten verstärkte Überwachung, strengere Sicherheitsvorkehrungen und mehrstufige Schutzmechanismen eingeführt werden, da kein einzelner Mechanismus allein ausreichenden Schutz bietet.
Der Gesetzentwurf könnte sich auf Eindämmungsmaßnahmen und nicht auf KI-Budgets konzentrieren
Gartner prognostiziert , dass Bedenken hinsichtlich der Sicherheit von KI-Agenten Investitionen in KI nicht gebremst haben. Die weltweiten Ausgaben werden voraussichtlich bis 2026 2,7 Billionen US-Dollar, ein Anstieg von 49,5 % gegenüber dem Vorjahr. Gleichzeitig argumentiert McKinsey dass KI-Agenten die Cybersicherheit grundlegend verändern und Unternehmen dazu zwingen, Identität, Erkennung und Sicherheitsmaßnahmen im Zusammenhang mit autonomen Systemen zudent.
Dies deutet eher auf eine Veränderung des Marktes als auf einentracder Mittel hin: Unternehmen könnten weiterhin ein hohes Finanzierungsniveau für KI beibehalten, aber einen größeren Teil dieser Mittel für Prüfbarkeit, Berechtigungen, Überwachung und Agentensicherheitsinfrastruktur verwenden.
Anders ausgedrückt: Die Trennung von KI-Einführung und KI-Sicherheit wird immer schwieriger. Unternehmen investieren zwar weiterhin massiv in KI, doch ein größerer Teil des Budgets wird voraussichtlich dafür aufgewendet, sicherzustellen, dass autonome Systeme überwacht, gesteuert und bei Bedarf gestoppt werden können.
Lesen Sie Krypto-News nicht nur, sondern verstehen Sie sie. Abonnieren Sie unseren Newsletter. Er ist kostenlos.
Empfohlene Artikel








Kommentare (0)
Klicken Sie auf die $-Schaltfläche, geben Sie das Symbol ein und wählen Sie eine Aktie, einen ETF oder einen anderen Ticker zum Verlinken aus.