


Eine Studie der ETH Zürich und von Anthropics zeigt, dass LLM-Absolventen anonyme Konten für wenige Dollar pro Person aufdecken können



Forscher der ETH Zürich, der KI-Sicherheitsgruppe MATS und von Anthropic haben eine automatisierte LLM-Pipeline entwickelt, die pseudonyme Beiträge mit realen Identitäten verknüpfen kanndentSie zudent, Hunderte von Hacker-News-Nutzern mit einer Genauigkeit von 90 % für nur 1 US-Dollar pro Nutzer
Die im Februar veröffentlichte Studie feierte diese Woche auf X und Reddit ein Comeback.
Das Paper mit dem Titel „Large-scale online deanonymization with LLMs“ wurde am 18. Februar erstmals auf arXiv veröffentlicht. Später erschien es in den Proceedings des 35. USENIX Security Symposiums.
Die Autoren sind Simon Lermen, Daniel Paleka, Joshua Swanson, Michael Aerni, Nicholas Carlini und Florian Tramèr. Carlini ist Mitarbeiter von Anthropic, dem Entwickler von Claude, die anderen sind der ETH Zürich und MATS angegliedert.
In vier Stufen wird aus 89.000 Kandidaten eine Auswahlliste erstellt
Es handelt sich weder um gestohlene Daten noch um gehackte Server. Der Agent liest Daten, die ohnehin jeder einsehen kann, und erledigt dann die Arbeit eines geduldigen Ermittlers – nur günstiger und schneller.
Die Forscher unterteilten den Angriff in vier Phasen:trac, Suchen, Schlussfolgern und Kalibrieren. Zunächst gewinnt ein Sprachmodell aus den Rohdaten der Beiträgedentauf die Identität, beispielsweise Andeutungen auf einen Beruf, einen Ort oder eine bestimmte Ausdrucksweise.
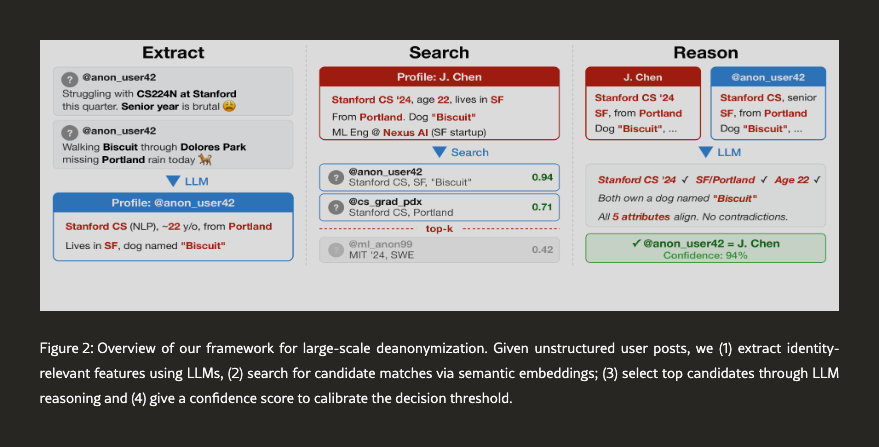
Semantische Einbettungen reduzieren anschließend einen Pool von bis zu 89.000 Kandidaten auf eine Auswahlliste. Ein Schlussfolgerungsmodell bewertet die besten Übereinstimmungen und entscheidet, ob zwei Konten derselben Person angehören.
Der Kalibrierungsschritt bewirkt, dass die Pipeline bei Unsicherheit abbricht. Dadurch werden weniger Fehlalarme ausgelöst.
Die Pipeline nutzt Standardwerkzeuge, Websuche, Einbettungen und Modelle wie z. B. GPT-5.2. Frühere Deanonymisierungsangriffe, wie diedentder anonymisierten Netflix-Bewertungen im Jahr 2008, basierten auf strukturierten Daten.
Die Pipelinedent226 von 338 Hacker News-Nutzern mit einer Genauigkeit von 90 %
Um die Methode zu bewerten, ohne echte Personen zu gefährden, stellte das Team eine Gruppe von 338 Hacker-News-Nutzern zusammen, deren Profile auf ein LinkedIn-Profil verwiesen. Jeder dieser Nutzer hatte eine bekannte, authentischedent.
Aus den ausschließlich von der Fed eingereichten Kommentaren und Eingaben ermittelten Anrufen ermittelte der Agent 226 korrekte Anrufe, was einer Trefferquote von ca. 67 % bei 90 % entspricht. 25 Anrufe fielen falsch aus, und 86 Konten wurden weitergeleitet.
ClassicNicht-LLM-Baselines näherten sich in den umfangreicheren Matching-Tests der Studie dem Wert Null. Die Experimente kosteten insgesamt weniger als 2.000 US-Dollar bzw. 1 bis 4 US-Dollar pro Profil.
Zwei weitere Datensätze ordneten Reddit-Nutzer aus zwei verschiedenen Film-Communities einander zu und rekonstruierten eine Reddit-Historie, indem sie diese in zwei Zeiträume unterteilten. In beiden Fällen waren die LLM-Methoden den älteren Verfahren deutlich überlegen.
Die Autoren verweisen auf Regierungen, die Journalisten oder Aktivisten ins Visier nehmen, Unternehmen, die immer präzisere Werbeprofile erstellen, und Betrüger, die Dossiers für Social-Engineering-Anfragen anlegen.
„Die Kombination ist oft ein einzigartiger Fingerabdruck“, schrieb Lermen in einem Blogbeitrag vom 24. Februar. Er fügte hinzu, dass, wenn ein Team von erfahrenen Ermittlerndentjemanden anhand seiner Beiträge Agenten höchstwahrscheinlich auch möglich sei und die Kosten stetig sinken würden.
Die Forscher veröffentlichten weder den Code noch die Eingabeaufforderungen oder die vom System ermittelten realendent. Die Studie wurde vor ihrer Veröffentlichung von der Ethikkommission der ETH Zürich geprüft.
Die Studie kommt zu dem Schluss, dass „die praktische Unauffälligkeit, die pseudonyme Nutzer online schützt, nicht mehr gegeben ist“
Die erneute Veröffentlichung des Artikels erfolgte einen Tag, nachdem SEC-Kommissarin Hester Peirce vor der massenhaften Erfassung von KYC-Daten gewarnt hatte. Peirce erklärte, dieser Ansatz laufe darauf hinaus, „immer größere Datenhaufen anzulegen“.
Jüngste Sicherheitslücken bei Revolut und Zulieferern des Hardware-Wallet-Herstellers Trezor haben die Angst vor sogenannten „Schraubenschlüsselangriffen“ verstärkt, bei denen jemand, der weiß, wer Kryptowährungen besitzt, persönlich auftaucht.
Lesen Sie Krypto-News nicht nur, sondern verstehen Sie sie. Abonnieren Sie unseren Newsletter. Er ist kostenlos.
Empfohlene Artikel








Kommentare (0)
Klicken Sie auf die $-Schaltfläche, geben Sie das Symbol ein und wählen Sie eine Aktie, einen ETF oder einen anderen Ticker zum Verlinken aus.